功能逻辑挖掘
视频解析,格式转换,代码执行,在线笔记,数据采集等
参数盲测挖掘
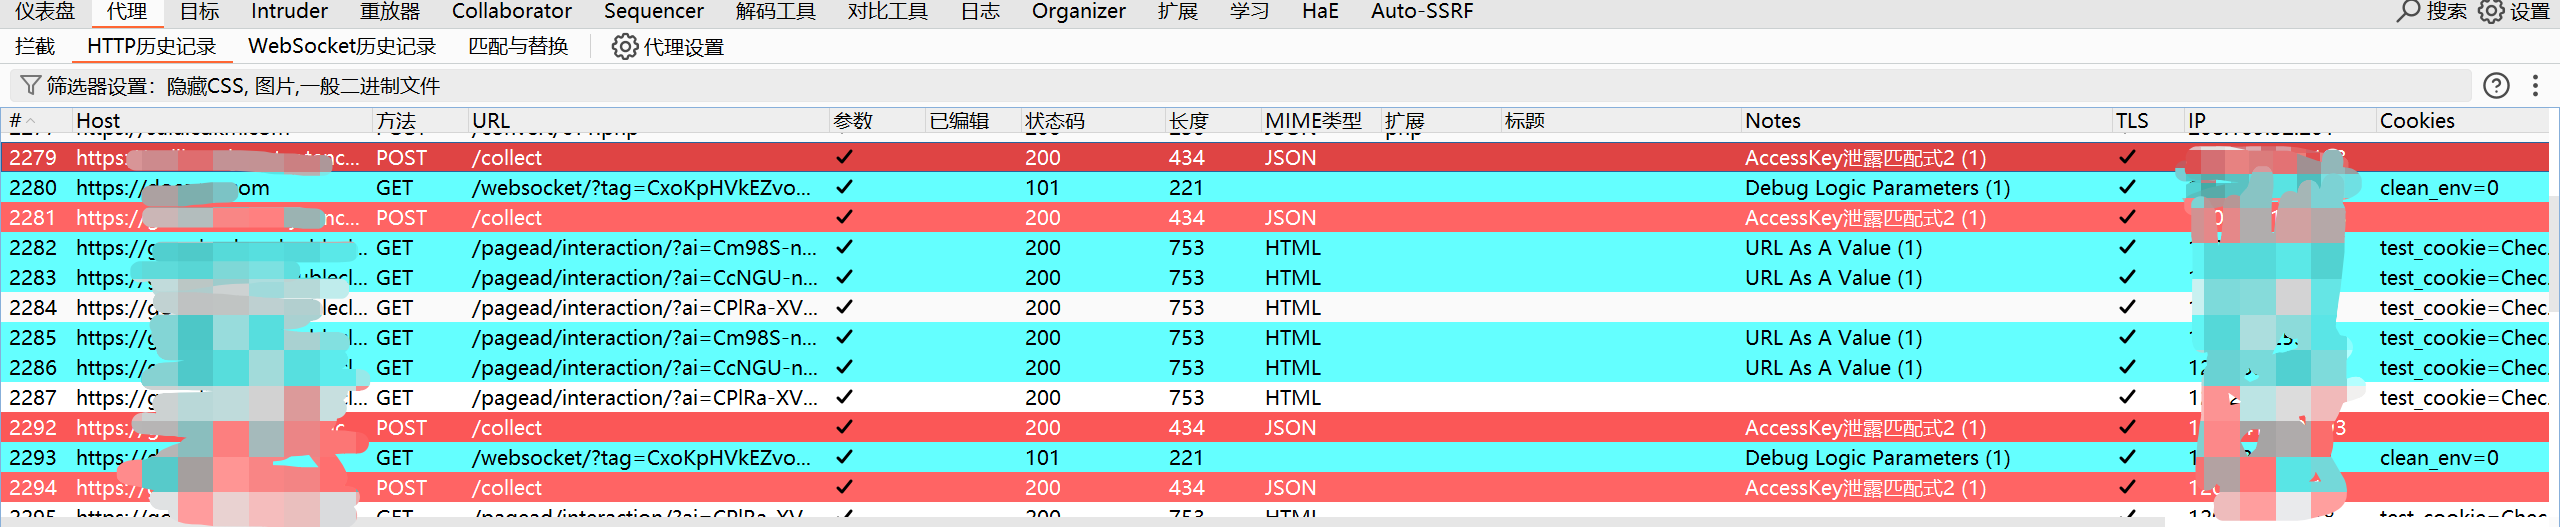
HaE规则 – 数据包高亮显示
可以自写正则找对应数据包(问ai)
https://github.com/gh0stkey/HaE
- Burp安装插件HaE
- HaE规则配置文件修改
- 配置插件选项开启使用
自动检测插件
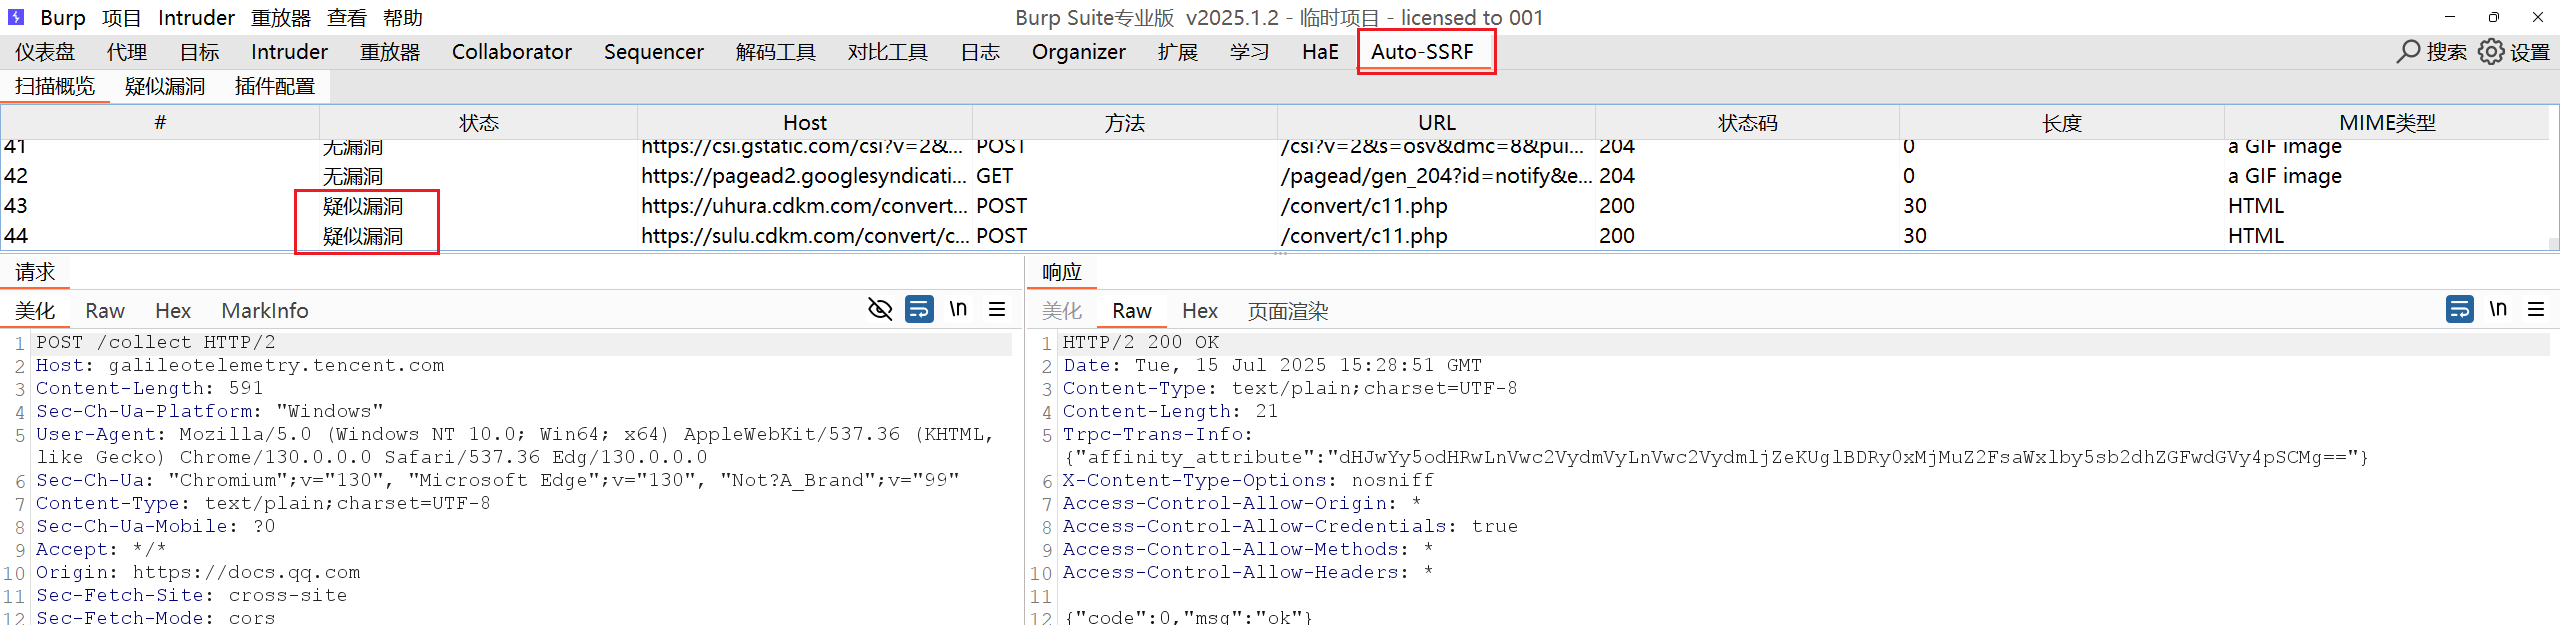
Auto-SSRF – 自动测试
https://github.com/banchengkemeng/Auto-SSRF
- Burp安装插件Auto-SSRF
- Collaborator配置和开启
- 配置插件选项开启监听使用
实战挖掘
打开burpsuite -> 配置完成HaE和auto ssrf -> 再次检查Collaborator -> 打开浏览器代理 -> 寻找漏洞存在的相关位置 -> 点击和尝试输入网址等内容 -> 返回burp -> 进入Auto ssrf 查看有没有疑似漏洞存在
检查HaE高亮数据包
返回疑似漏洞功能点,进行测试
127.0.0.1,file:///etc/passwd 等测试手法、绕过
其他案例:
https://mp.weixin.qq.com/s/63fC5STI5WAKn7O6c02kyQ
https://mp.weixin.qq.com/s/zXH3nudCY1VEj8AFMgwwXQ
导出pdf造成ssrf
当遇到文章导出为pdf或项目导出为pdf时,服务器可能先解析再导出,造成ssrf
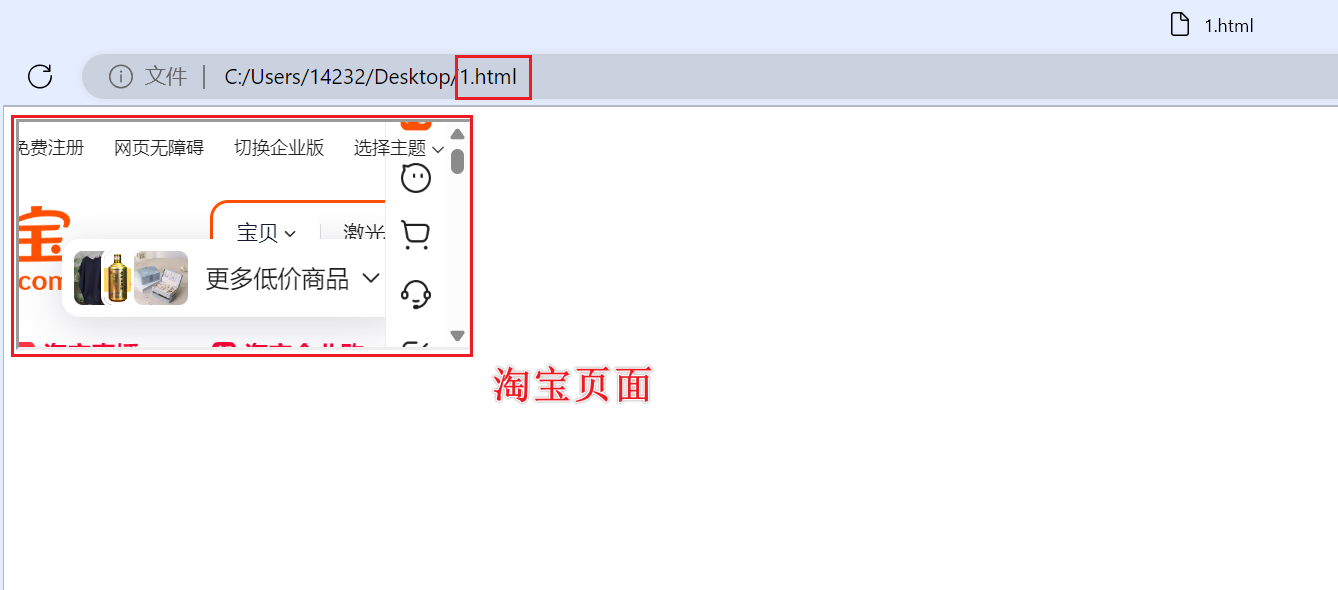
使用html中的iframe标签
<iframe src="https://www.taobao.com">
测试:新建一个html文件,写入上述内容,打卡发现浏览器解析此网站在一个小框里。
同理:某些导出功能是否会解析造成如下效果
图片检索造成ssrf
HaE检测参数:url
通过HaE检测并对参数值进行替换,尝试寻找ssrf
或者burpsuite配置好Collaborator首先进行自动测试
注意事项
点到为止,不要影响网站的正常业务逻辑
如:src挖掘时,只做ssrf探测 ,不做与内网有关的一切操作!
本节知识点
WEB攻防-SSRF插件结合-SRC复盘与实战