Web+WAF
原理
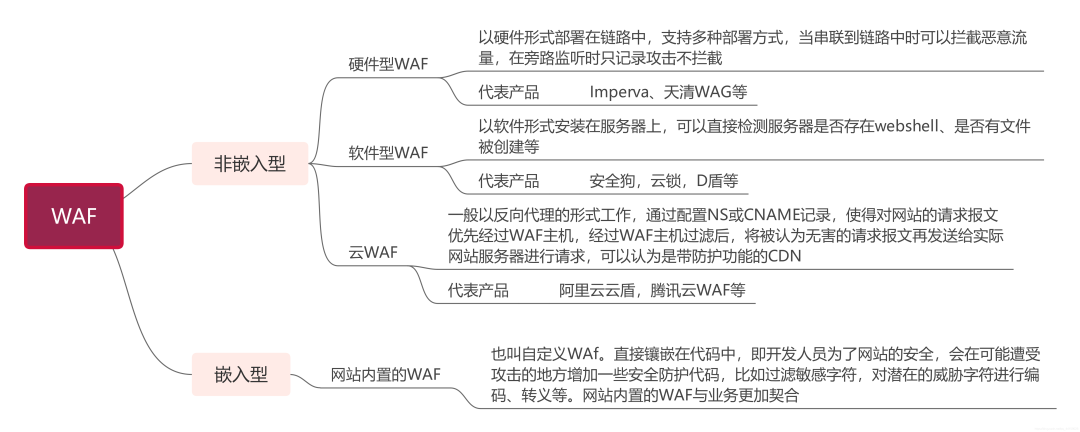
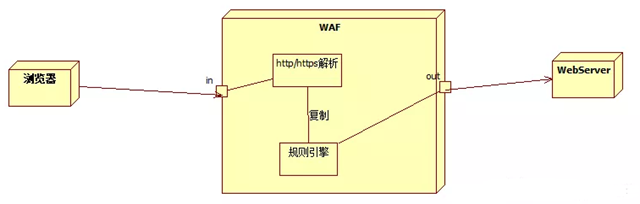
WAF(Web应用防火墙,Web Application Firewall)是一种专门用于保护Web应用程序的安全设备。
影响
常规Web安全测试手段会受到拦截,新发展的WAF基本很难绕过
案例
雷池社区版:https://waf-ce.chaitin.cn/
Web+CDN
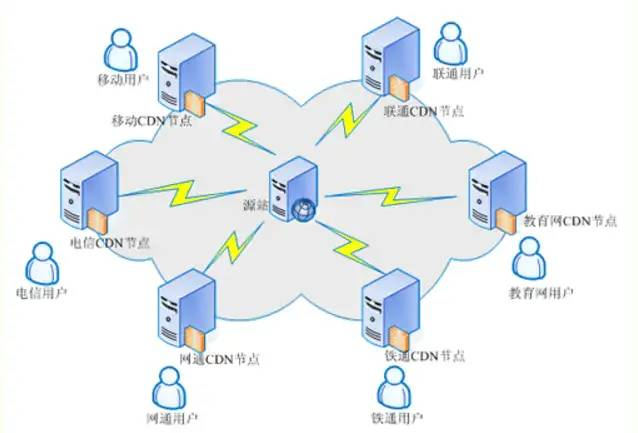
原理
内容分发服务,旨在提高访问速度
影响
隐藏真实源IP,导致对目标IP测试错误
判定
使用超级ping工具,如果响应ip各不相同,则使用了cdn技术
案例
阿里云备案域名全局CDN加速服务
Web+OSS
原理
云存储服务,旨在提高访问速度
- 减少服务器带宽占用,静态文件会占用大量带宽
- 提高加载速度
- 节省存储空间
影响:
影响文件上传漏洞,上传的文件或解析的文件均来自于OSS资源,可以访问但无法解析,单独存储于云服务商
- 修复上传安全
- 文件解析不一样
- 但存在**AK(AccessKey ID 用户名)和 SK(SecretAccessKey 密码)**泄露隐患
案例:
阿里云OSS:
Web+反向代理
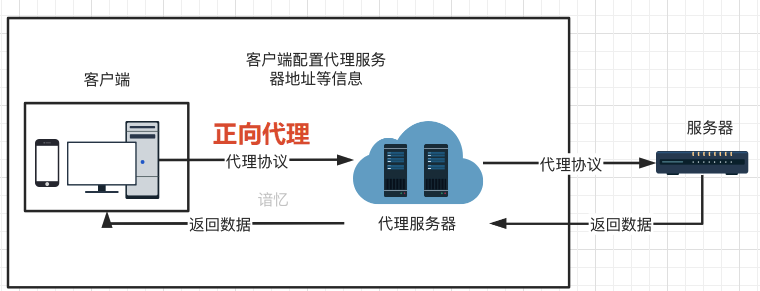
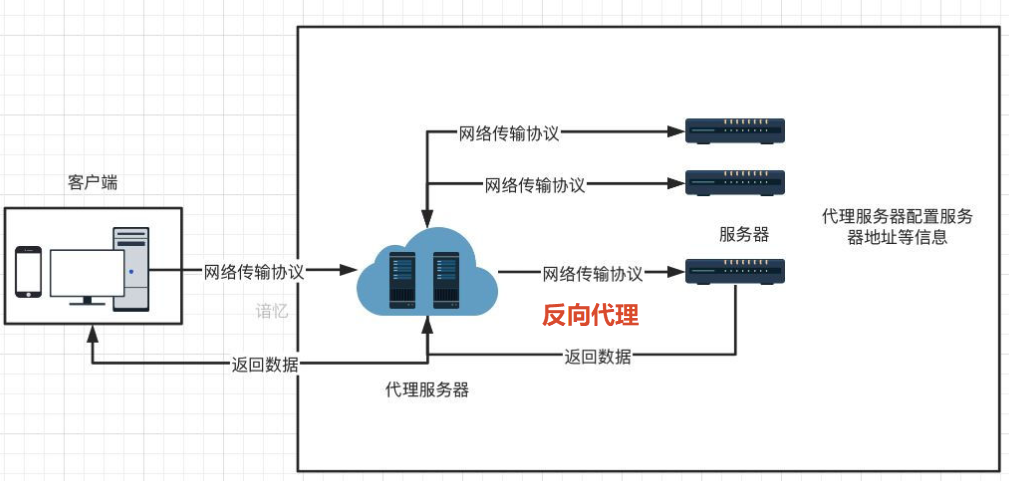
正代理为客户端服务,客户端主动建立代理访问目标(不代理不可达)
正向代理案例:科学上网、公司内网访问外网、爬虫换IP
反向代理为服务端服务,服务端主动转发数据给可访问地址(不主动不可达)
反向代理案例:Nginx 负载均衡、CDN 内容分发、隐藏后端真实 IP、Google镜像站点
原理
通过网络反向代理转发真实服务达到访问目的,数据中转
影响
访问目标只是一个代理,非真实应用服务器
判断
无法确切判断是否使用反向代理,主要还是看数据走向
注意
正向代理和反向代理都是解决访问不可达的问题,但由于反向代理中多出一个可以重定向解析的功能操作,导致反代理出的站点指向和真实应用毫无关系!
案例
Nginx反向代理配置
Web+负载均衡
原理
分摊到多个操作单元上进行执行,共同完成工作任务
影响
有多个服务器加载服务,测试过程中可能存在多个目标情况
案例
Nginx负载均衡配置
两个不同ip的网站提供不同的服务,访问http://fzjh/xxx.com后会显示多种不同的服务
# 定义负载设置
upstream fzjh{
	server 120.26.70.72:80 weight=1;
	server 47.75.212.155:80 weight=2;
}
# 定义访问路径 访问策略
location / {
    proxy_pass http://fzjh/;
}
差异
负载均衡与CDN的差异:
- 节点差异:CDN节点多,负载均衡一般就几台服务器
- 地区差异:CDN每个地区响应都为本地区,负载均衡响应一般按照设置的权值weight固定
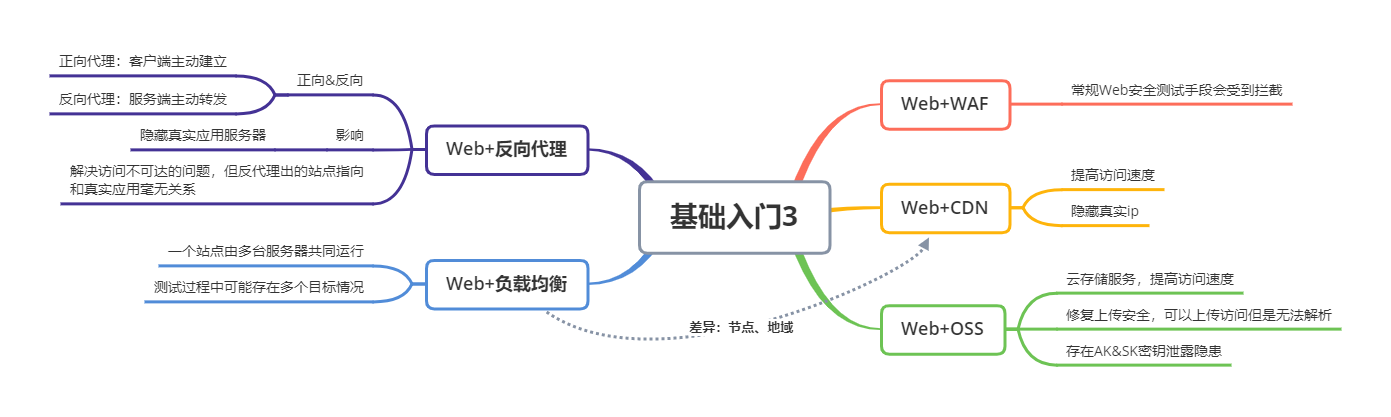
本节知识点&思维导图
基础入门-Web应用-防护产品-WAF保护
基础入门-Web应用-加速服务-CDN节点
基础入门-Web应用-文件托管-OSS存储
基础入门-Web应用-通讯服务-反向代理
基础入门-Web应用-运维安全-负载均衡