数据包:
客户端请求Request
方法
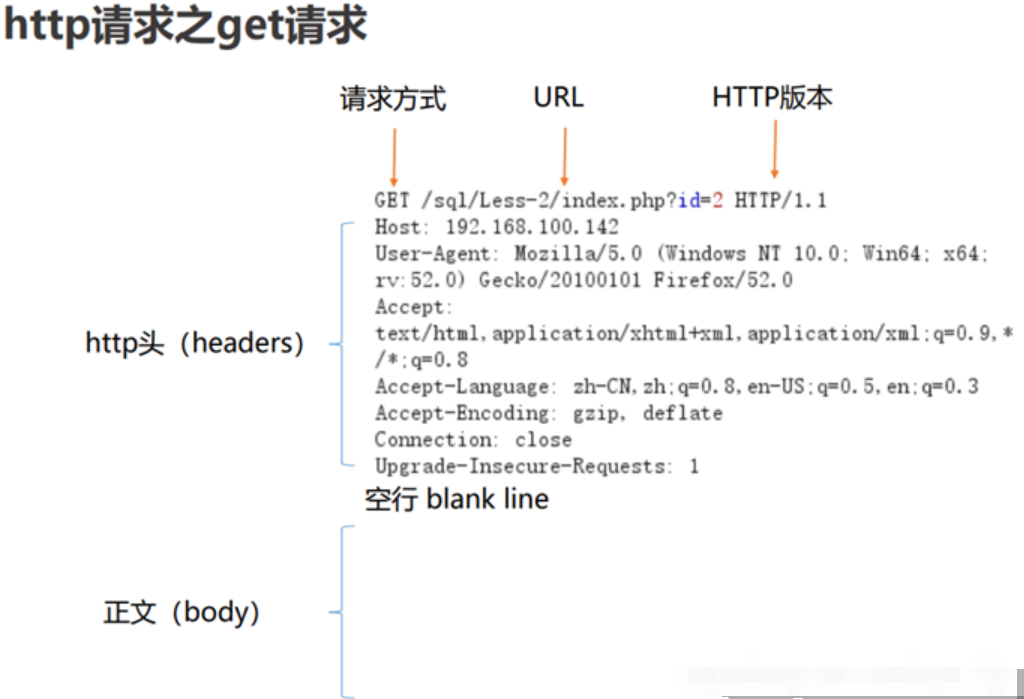
- 常规请求-Get get:向特定资源发出请求(请求指定页面信息,并返回实体主体);
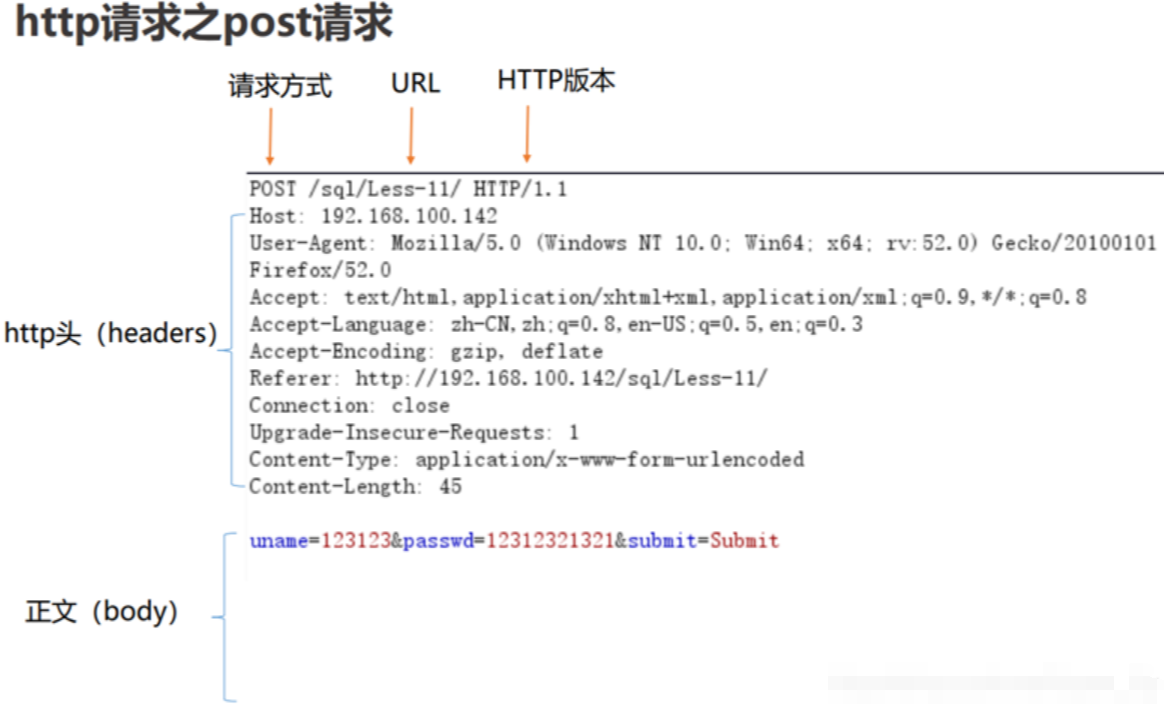
- 用户登录-Post post:向指定资源提交数据进行处理请求(提交表单、上传文件、用户登陆),又可能导致新的资源的建立或原有资源的修改(传输数据量较大);
- head:与服务器索与get请求一致的相应,响应体不会返回,获取包含在小消息头中的原信息(与get请求类
似,返回的响应中没有具体内容,用于获取报头);
- put:向指定资源位置上上传其最新内容(从客户端向服务器传送的数据取代指定文档的内容),与post的区别是put为幂等,post为非幂等;
- trace:回显服务器收到的请求,用于测试和诊断。trace是http8种请求方式之中最安全的1种
- delete:请求服务器删除request-URL所标示的资源(请求服务器删除页面)
- option:返回服务器针对特定资源所支持的HTML请求方法或web服务器发送测试服务器功能(允许客户端查看服务器性能);
- connect : HTTP/1.1协议中能够将连接改为管道方式的代理服务器
请求路径
请求头
| Header | 解释 | 安全影响 |
|---|---|---|
| Host | 指定请求的服务器的域名和端口号 | Host 头攻击:篡改为恶意域名或内网 IP,可导致密码重置链接劫持、缓存投毒、SSRF、绕过虚拟主机访问控制。 |
| Cookie | 发送保存在该请求域名下的所有 cookie 值 | 测试 Cookie 篡改(越权)、缺失 HttpOnly/Secure/SameSite 属性(XSS/CSRF)、Session 固定。 |
| Authorization | HTTP 授权的授权证书 | 测试 Basic Auth 弱口令、Bearer Token 泄露、JWT 篡改(alg=none、密钥爆破)、越权。 |
| X-Forwarded-For | 标识客户端真实 IP(常用于代理场景) | IP 伪造,绕过基于 IP 的访问控制、欺骗日志、触发 SSRF。 |
| X-Real-IP | 类似 X-Forwarded-For,传递真实客户端 IP | 同 X-Forwarded-For,用于 IP 欺骗和访问控制绕过。 |
| User-Agent | 客户端浏览器/操作系统的标识字符串 | 常被存入数据库或回显,测试 SQL 注入、XSS;伪造 UA 绕过 WAF 或客户端限制。 |
| Content-Type | 请求的与实体对应的 MIME 信息 | 测试 MIME 类型混淆、文件上传绕过、XXE(XML 解析)。 |
| Content-Length | 请求/响应体的长度 | 构造畸形值可导致 HTTP 请求走私、缓冲区溢出或 DoS。 |
| Referer | 告诉服务器请求是从哪个页面链接过来的 | 测试 CSRF 防护绕过、开放重定向、敏感 URL 参数泄露。 |
| Origin | 指示请求来自哪个源(协议+域名+端口) | 用于 CORS 和 CSRF 防护,配置不当可导致跨域数据泄露。 |
| X-Requested-With | 标识请求是否为 AJAX 请求 | 若应用仅依赖此头防御 CSRF,可被轻易伪造绕过。 |
| Access-Control-Request-Method | 预检请求中,告知服务器实际请求将使用的方法 | CORS 配置错误可能导致跨域攻击。 |
| Access-Control-Request-Headers | 预检请求中,告知服务器实际请求将携带的自定义头 | CORS 配置错误可能导致跨域攻击。 |
| Connection | 表示是否需要持久连接 | 配合请求走私测试,或用于慢速 HTTP 攻击(DoS)。 |
| Expect | 请求的特定的服务器行为 | Expect: 100-continue 可能被滥用进行 DoS 或请求走私。 |
| If-Range | 如果实体未改变,服务器发送客户端丢失的部分 | 配合 Range 头测试任意文件读取或目录遍历。 |
| If-None-Match | 如果内容未改变返回 304 代码 | 可能泄露文件版本或 inode 信息;配合测试缓存投毒。 |
| Accept-Encoding | 指定浏览器可以支持的 web 服务器返回内容压缩编码类型 | 可用于测试 Breach 攻击(HTTPS 压缩侧信道)。 |
| Accept | 指定客户端能够接收的内容类型 | |
| Accept-Charset | 浏览器可以接受的字符编码集 | |
| Accept-Language | 浏览器可接受的语言 | |
| Accept-Ranges | 表明服务器是否支持指定范围请求及哪种类型的分段请求 | |
| Cache-Control | 指定请求和响应遵循的缓存机制 | |
| Date | 请求发送的日期和时间 | |
| From | 发出请求的用户的 Email | |
| If-Match | 只有请求内容与实体相匹配才有效 | |
| If-Modified-Since | 如果请求的部分在指定时间之后被修改则请求成功 | |
| If-Unmodified-Since | 只在实体在指定时间之后未被修改才请求成功 | |
| DNT | Do Not Track,表示用户不希望被追踪 | |
| Upgrade-Insecure-Requests | 表示客户端偏好加密传输 | |
| Sec-Fetch-* (Dest/Mode/Site/User) | 浏览器提供的请求元数据,用于防御 CSRF 等 |
服务端返回Response
响应头
| Header | 解释 | 安全影响 / 备注 |
|---|---|---|
| Set-Cookie | 设置 Http Cookie | 测试 Cookie 安全属性(HttpOnly/Secure/SameSite)、会话固定、域/路径作用域配置错误。 |
| Location | 用来重定向接收方到非请求 URL 的位置 | 测试开放重定向漏洞,导致钓鱼或 Token 泄露。 |
| Server | web 服务器软件名称 | 信息泄露,暴露服务器版本、中间件,辅助寻找已知 CVE。 |
| Proxy-Authenticate | 指出认证方案和可应用到代理的该 URL 上的参数 | 代理认证绕过测试。 |
| ETag | 请求变量的实体标签的当前值 | 可能泄露文件版本或 inode 信息;配合测试缓存投毒。 |
| Age | 从原始服务器到代理缓存形成的估算时间 | |
| Allow | 对某网络资源的有效的请求行为,不允许则返回 405 | |
| Content-Encoding | web 服务器支持的返回内容压缩编码类型 | |
| Content-Language | 响应体的语言 | |
| Content-Location | 请求资源可替代的备用的另一地址 | |
| Content-MD5 | 返回资源的 MD5 校验值 | |
| Content-Range | 在整个返回体中本部分的字节位置 | |
| Expires | 响应过期的日期和时间 | |
| Last-Modified | 请求资源的最后修改时间 | |
| Retry-After | 如果实体暂时不可取,通知客户端在指定时间之后再次尝试 |
状态码
| 状态码 | 产生原因 |
|---|---|
| 1xx(指示信息) | 表示请求已接收,继续处理。 |
| 2xx(成功) | 表示请求已经被成功接收、理解、接受。 |
| 3xx(重定向) | 要完成请求必须进行更进一步的操作。 |
| 4xx(客户端错误) | 请求有语法错误或请求无法实现。 |
| 5xx(服务器端错误) | 服务器未能实现合法的请求。 |
| 200 OK | 客户端请求成功。 |
| 301 redirect | 页面永久性移走,服务器进行重定向跳转。 |
| 302 redirect | 页面暂时性移走,服务器进行重定向跳转,具有被劫持的安全风险。 |
| 400 Bad Request | 由于客户端请求有语法错误,不能被服务器所理解。 |
| 401 Unauthorized | 请求未经授权。 |
| 403 Forbidden | 服务器收到请求,但是拒绝提供服务。 |
| 404 Not Found | 请求的资源不存在,例如,输入了错误的 URL。 |
| 500 Internal Server Error | 服务器发生不可预期的错误,无法完成客户端的请求。 |
| 503 Service Unavailable | 服务器当前不能够处理客户端的请求。 |
红队案例:
UA头-系统平台
常见举例影响:
- 比如网站有UA收集整理功能,如果将UA信息记录到数据库的话,这个过程有接受UA信息及写入数据库的操作,这个地方可能存在SQL注入
- 渗透测试习惯
部分网站做了限制设备访问的需求,手机或电脑只能访问一个,如果我们自己要电脑测试需要更改成手机访问才可以继续
Cookie-用户身份
更改Cookie,伪造用户身份
Post数据-登录爆破
修改username、password等参数进行爆破测试
返回状态码-文件探针
目录扫描主要是看状态码
200
- 存在:页面存在
- 不存在(误报,实际应该为404):网站做了容错处理,一旦访问错误将固定显示某个内容 访问错误 -> 返回200
403
目录存在,但拒绝访问
3xx
跳转,可能存在,也可能不存在
中间件规则配置:网站做了容错处理,访问错误页面跳转固定地址 -> 请求路径或文件不存在
代码文件配置:网站代码文件做了跳转,一旦触发就自动跳转到固定地址 -> 请求路径或文件存在
蓝队案例:
攻击漏洞
流量分析,Wireshark看数据包
- 文件上传看POST请求数据包
- 用户登陆爆破看POST请求数据包
- 用户登陆爆破看302(成功登陆会跳转地址)
安全工具
流量分析通过分析数据包中的流量特征判断攻击者所使用的工具
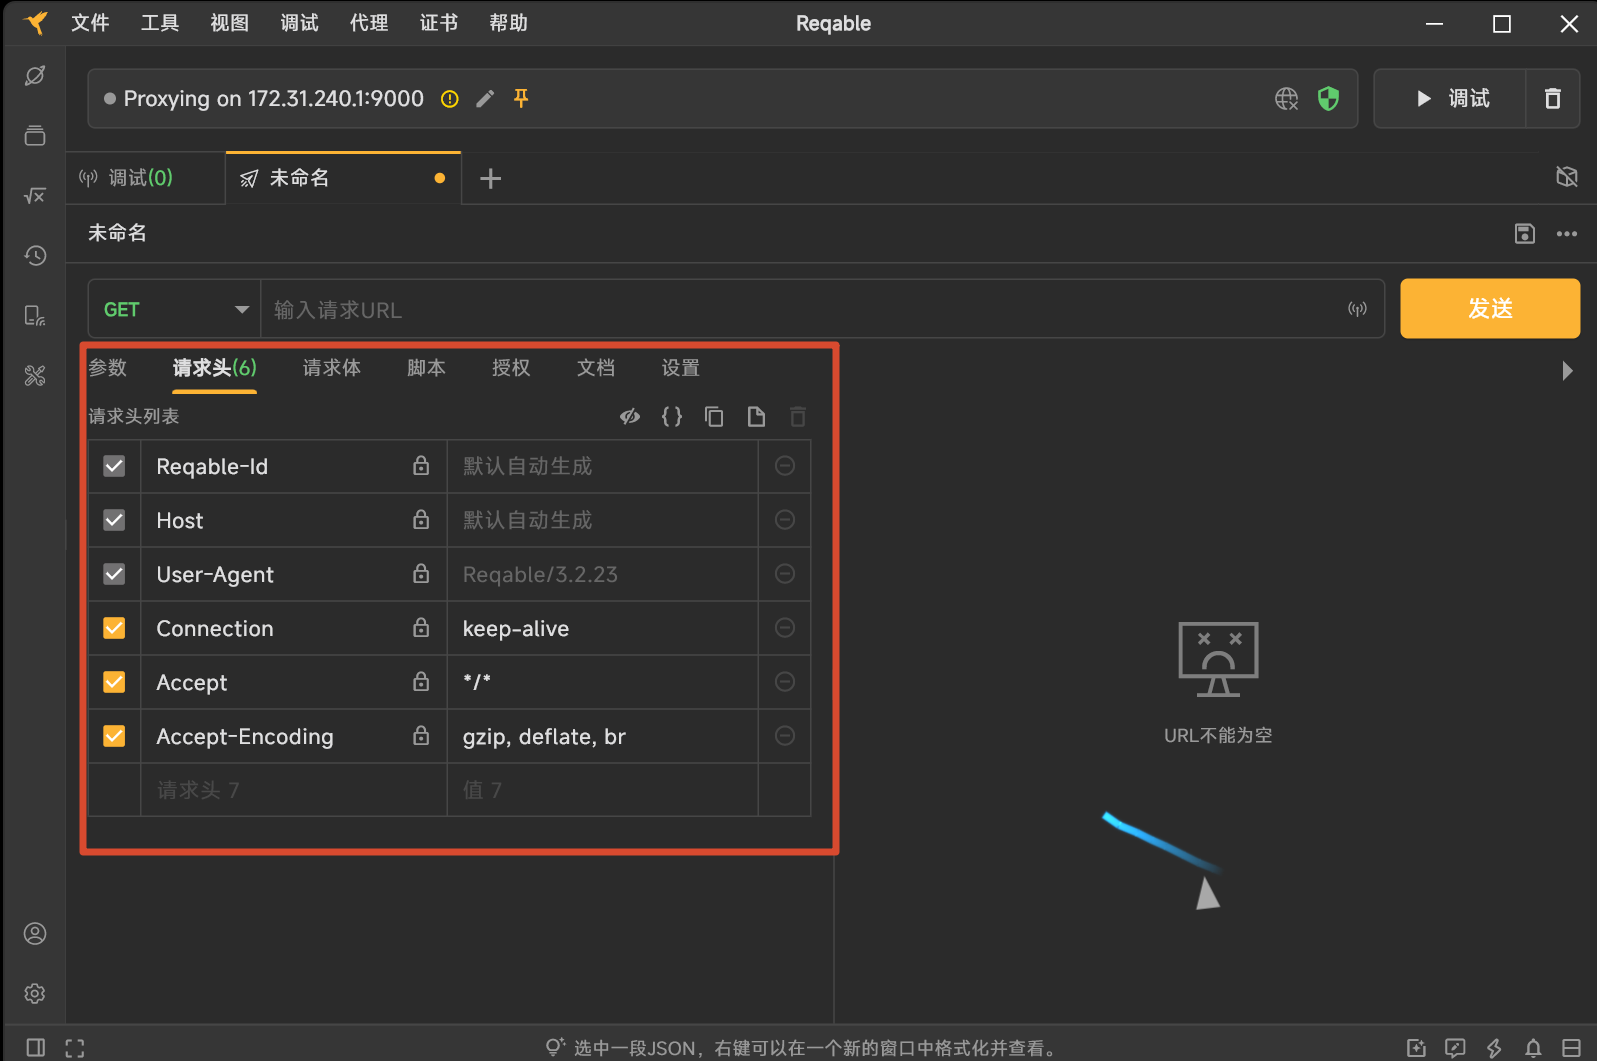
Reqable数据包自定义构造
了解数据包含义,自行修改进行测试,修改ua头、文件上传……
本节知识点&思维导图
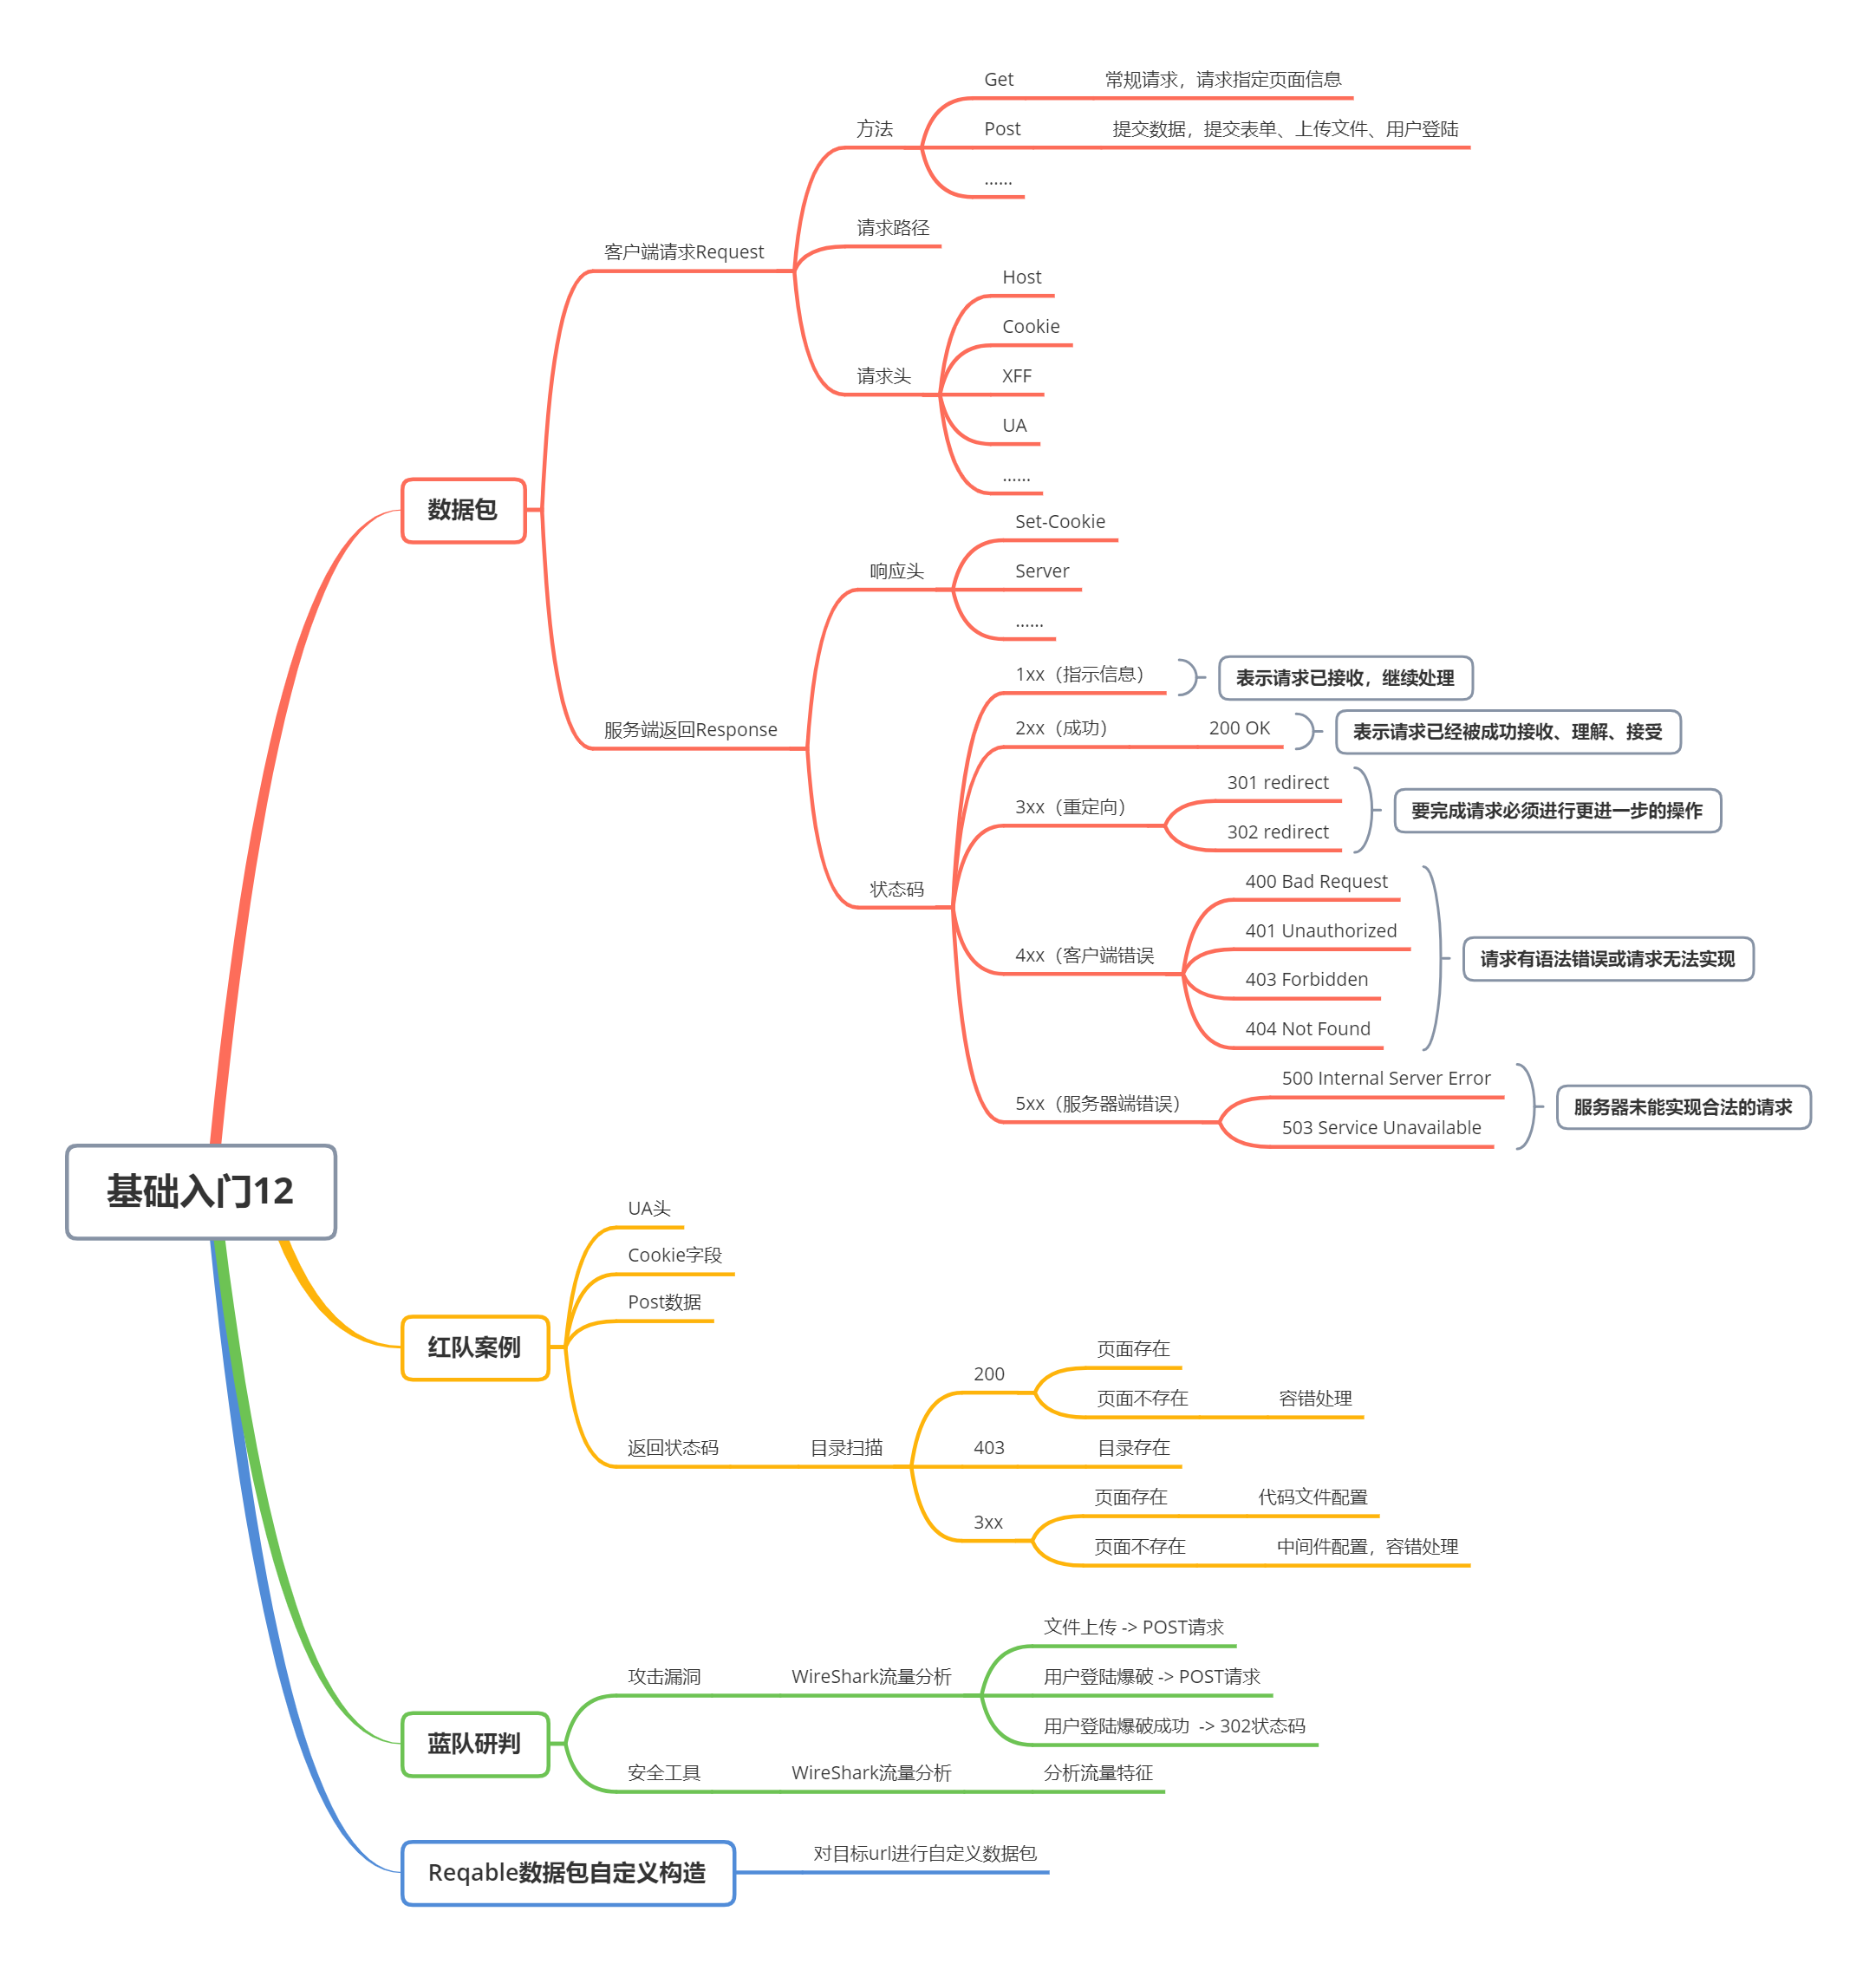
请求头&返回包-方法&头修改&状态码等
数据包分析-红队攻击工具&蓝队流量研判
数据包构造-Reqable自定义添加修改请求