操作系统
不是一定能确认
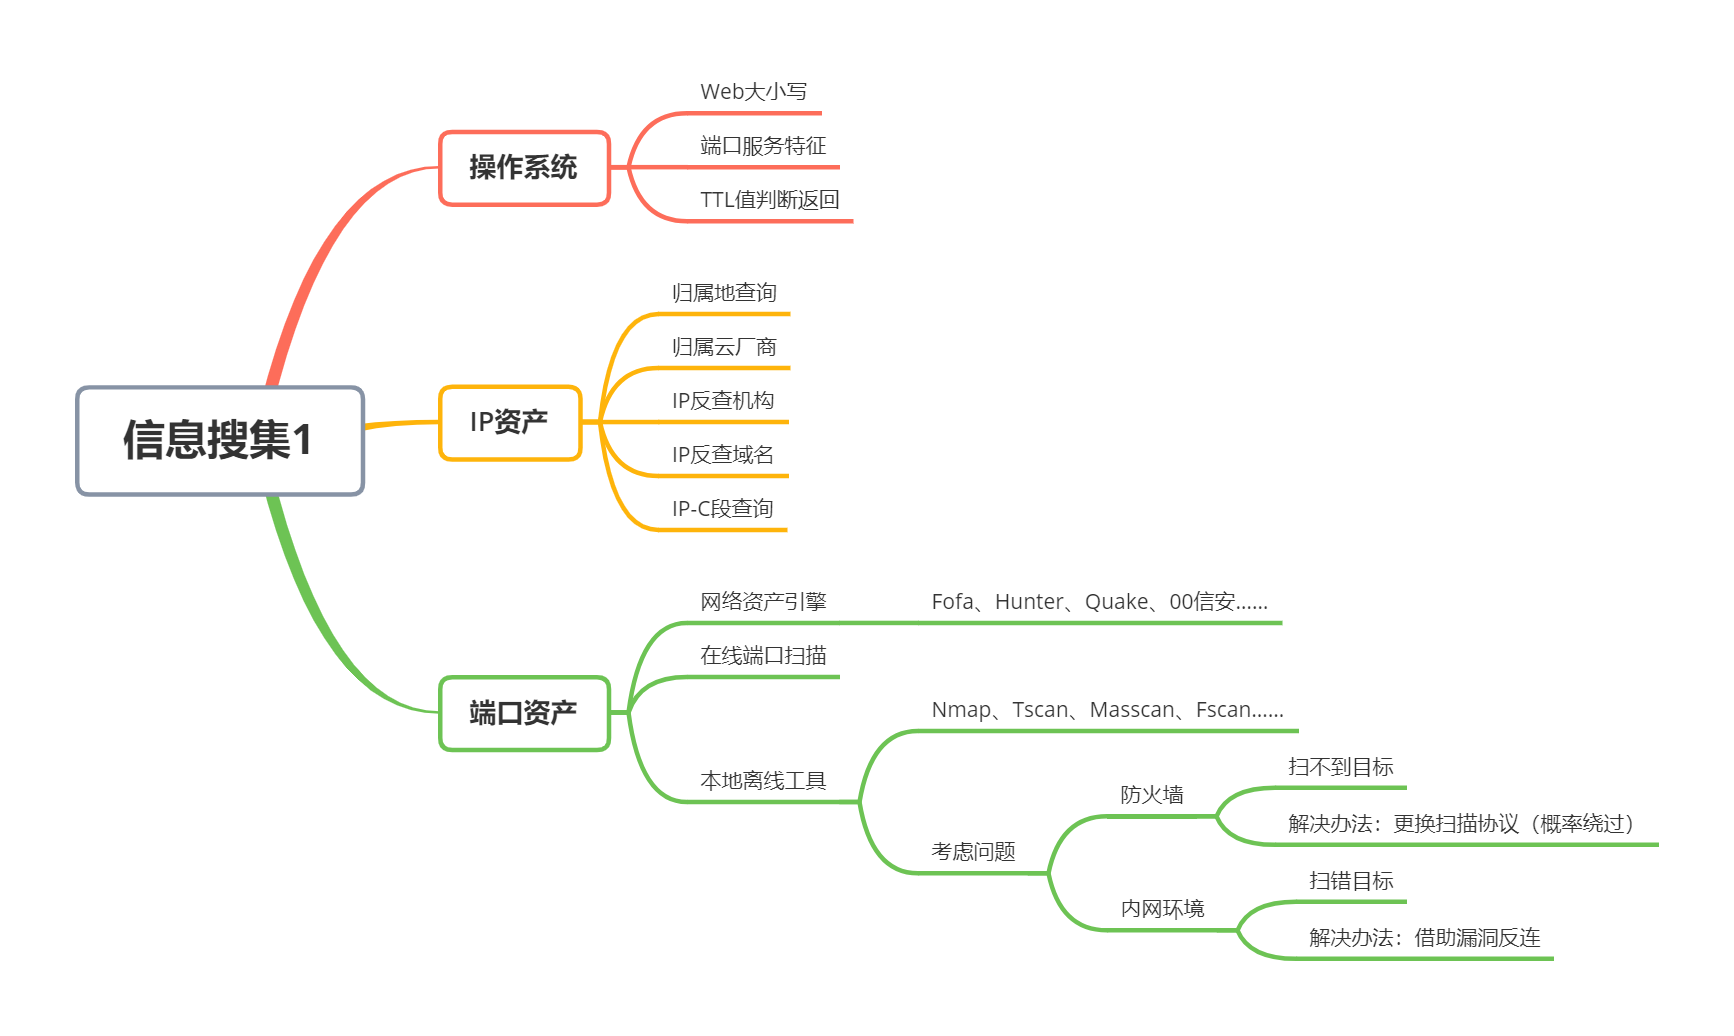
Web大小写
访问URL时,特意修改字母大小写,看能否正常访问
- Windows不区分大小写
- Linux区分大小写
端口服务特征
- 22端口:Linux ssh
- 3389端口:Windows RDP
TTL值判断返回
| 系统 | 默认 TTL |
|---|---|
| Linux / Unix | 64 |
| Windows | 128 |
不同系统的默认 TTL 不同,数据包每经过一个路由器 TTL 就减 1,所以收到时看到的 TTL ≤ 默认值
IP资产
这里可以转换成Web上,机构上,从而获取更多信息
归属地查询
核心资产一般放置在公司内部
归属云厂商
腾讯云、阿里云、或本地机房
IP反查机构
机构开发过哪些app、小程序
IP反查域名
IP-C段查询
如:111.66.99.1/24 查询111.66.99.1-111.66.99.255
目标较大,经常买一整段的IP作为自己的服务器
如:x.x.x.2 web服务器;x.x.x.3 邮件服务器;x.x.x.4 数据库服务器
端口资产
网络资产引擎:
直接使用网络测绘引擎(Fofa、Hunter、Quake、00信安等搜索IP;此类网络资产测绘引擎都是每隔一段时间会对全网的网络资产去做一个轮询,那可能每个引擎的轮询周期、扫描精准度都不同,故建议可使用不同的搜索引擎以获取更多资产。
参考:https://mp.weixin.qq.com/s/FRgPQKJDj2xRCduwPfZrTw
弊端:历史扫出来的内容,可能与现在不符
在线端口扫描
百度或google直接搜索在线端口扫描就会有一些网站,同理很多功能都可以直接搜索在线xxx;例如在线正则提取解析、在线编码转换等。(不推荐)
本地离线工具
推荐使用Nmap、TscanPlus、Masscan、Fscan、KScan,其中Nmap最为准确,但最慢;Masscan最快,误报相对更高。
端口扫描:https://xz.aliyun.com/t/15753
考虑问题
- 防火墙 – 扫不到目标 原因:防火墙白名单或入站策略导致通讯不上 解决办法:扫描中更换扫描协议,具体成功需看出网入网配置(几率性绕过),如:smb、icmp、tcp、udp探针
- 内网环境 – 扫错目标 原因:真实服务在内网环境,外网只做转发映射 解决办法:借助漏洞进行反连,如ssrf,但此时端口扫描意义就不大了
可能出现案例:数据库端口开放,但进行端口扫描,发现数据库端口没有开放(排除防火墙)
端口概览
常见网络服务端口
基础协议端口
| 端口号 | 服务 | 协议 | 攻击向量/测试方向 |
|---|---|---|---|
| 20/21 | FTP | TCP | 明文传输导致数据嗅探;文件上传漏洞;默认账号检查。 |
| 22 | SSH | TCP | 弱密码或私钥暴露;暴力破解;认证配置不当导致未经授权访问。 |
| 23 | Telnet | TCP | 明文传输,易被中间人攻击;弱密码或默认账号。 |
| 25 | SMTP | TCP | 开放中继漏洞 (Open Relay);垃圾邮件伪造;凭据嗅探。 |
| 53 | DNS | UDP/TCP | 缓存中毒攻击;DNS放大攻击;未授权解析导致信息泄露。 |
| 80 | HTTP | TCP | 明文传输导致流量嗅探;测试Web应用漏洞(如XSS、CSRF、SQL注入)。 |
| 110 | POP3 | TCP | 明文认证可能导致凭据泄露;暴力破解;敏感信息泄露。 |
| 143 | IMAP | TCP | 明文传输导致邮件内容泄露;暴力破解。 |
| 443 | HTTPS | TCP | SSL/TLS配置弱点(如不支持强加密算法);证书管理问题;中间人攻击测试。 |
| 137/138/139 | NetBIOS | TCP/UDP | 信息泄露(如主机名、共享信息);暴力破解;网络嗅探。 |
| 445 | SMB/CIFS | TCP | 未授权访问共享;弱密码;远程代码执行漏洞(如EternalBlue)。 |
| 3389 | RDP | TCP | 暴力破解;远程桌面协议漏洞利用(如CVE-2019-0708)。 |
数据库相关端口
SQL和NoSQL数据库服务
| 端口号 | 服务 | 协议 | 攻击向量/测试方向 |
|---|---|---|---|
| 1433/1434 | Microsoft SQL Server | TCP/UDP | 默认弱密码;未授权访问;SQL注入;版本特定漏洞(如远程代码执行)。 |
| 3306 | MySQL | TCP | 弱密码;默认配置导致数据泄露;SQL注入测试。 |
| 5432 | PostgreSQL | TCP | 默认账号未更改;SQL注入;数据导出漏洞。 |
| 1521 | Oracle Database | TCP | 检查默认SID;弱密码;Oracle特定漏洞利用(如TNS攻击)。 |
| 27017/27018 | MongoDB | TCP | 默认无密码配置;数据暴露;暴力破解。 |
| 6379 | Redis | TCP | 默认无认证;写入SSH公钥;配置错误可能被攻击者劫持。 |
| 9200/9300 | Elasticsearch | TCP | 未授权访问;远程代码执行漏洞(如CVE-2015-1427)。 |
| 50000 | IBM Db2 | TCP | 默认账号密码检查;测试SQL注入;暴力破解。 |
中间件及Web应用服务端口
Web应用服务器及中间件
| 端口号 | 服务 | 协议 | 攻击向量/测试方向 |
|---|---|---|---|
| 7001/7002 | WebLogic | TCP | 检测反序列化漏洞;默认管理账号;信息泄露。 |
| 8009 | Apache AJP | TCP | Ghostcat路径遍历漏洞;文件包含攻击。 |
| 8080 | Apache Tomcat | TCP | 检查默认管理控制台;测试弱密码;文件上传漏洞。 |
| 8161 | ActiveMQ Web Console | TCP | 默认账号密码;未授权访问;敏感信息暴露。 |
| 8443 | HTTPS(备用端口) | TCP | 管理界面暴露;证书配置检查;测试Web漏洞。 |
| 15672 | RabbitMQ Management | TCP | 默认弱密码;未授权访问;管理功能滥用。 |
云计算、分布式系统及大数据相关端口
| 端口号 | 服务 | 协议 | 攻击向量/测试方向 |
|---|---|---|---|
| 50070 | Hadoop NameNode Web | TCP | 未授权访问;元数据泄露;敏感文件暴露。 |
| 8088 | YARN ResourceManager | TCP | 检查暴露的接口是否泄露系统状态或任务信息。 |
| 9092 | Apache Kafka | TCP | 检查ACL配置;消息拦截;主题劫持攻击。 |
| 2181 | Zookeeper | TCP | 默认无认证;元数据泄露;恶意操作集群节点。 |
虚拟化与容器相关服务端口
| 端口号 | 服务 | 协议 | 攻击向量/测试方向 |
|---|---|---|---|
| 2375/2376 | Docker API | TCP | 默认配置可能未加密;测试未授权访问;潜在恶意容器注入。 |
| 16509 | Libvirt | TCP | 未授权管理虚拟机;敏感数据泄露;暴力破解。 |
| 5900-5999 | VNC | TCP | 检查默认配置或弱密码;未授权远程访问;暴力破解。 |
工业控制及物联网相关端口
| 端口号 | 服务 | 协议 | 攻击向量/测试方向 |
|---|---|---|---|
| 502 | Modbus | TCP | 检查未授权访问;协议操作篡改;测试工控数据传输完整性。 |
| 47808 | BACnet | UDP | 未授权访问控制;敏感数据泄露;协议安全性检查。 |
| 1883 | MQTT | TCP | 主题未授权访问;敏感信息泄露;订阅与发布安全测试。 |
邮件及版本控制服务端口
| 端口号 | 服务 | 协议 | 攻击向量/测试方向 |
|---|---|---|---|
| 25 | SMTP | TCP | 检查开放中继;垃圾邮件伪造;未授权访问。 |
| 110 | POP3 | TCP | 明文传输;暴力破解;测试未授权访问。 |
| 143 | IMAP | TCP | 明文认证问题;暴力破解;潜在数据泄露。 |
| 9418 | Git | TCP | 未授权访问Git仓库;测试敏感信息泄露(如代码、密码)。 |
其他常见服务端口
| 端口号 | 服务 | 协议 | 攻击向量/测试方向 |
|---|---|---|---|
| 2049 | NFS | TCP/UDP | 检查未授权访问共享;敏感数据泄露;目录遍历攻击。 |
| 111 | RPCBind | TCP/UDP | 检查RPC相关漏洞;未授权访问;可能导致服务劫持。 |
| 3389 | RDP | TCP | 弱密码暴力破解;远程代码执行漏洞;测试屏幕监控可能性。 |
| 6667 | IRC | TCP | 未授权访问;测试Botnet通信可能性;敏感信息暴露。 |
角色定性判定
- 网站服务器
- 数据库服务器
- 邮件系统服务器
- 文件存储服务器
- 网络通信服务器
- 安全系统服务器
本节知识点&思维导图
信息收集-服务器系统-操作系统&IP资产
信息收集-服务器系统-端口扫描&服务定性