APP渗透测试
范围应涵盖APP所有功能和组件,包括但不限于以下几个方面:
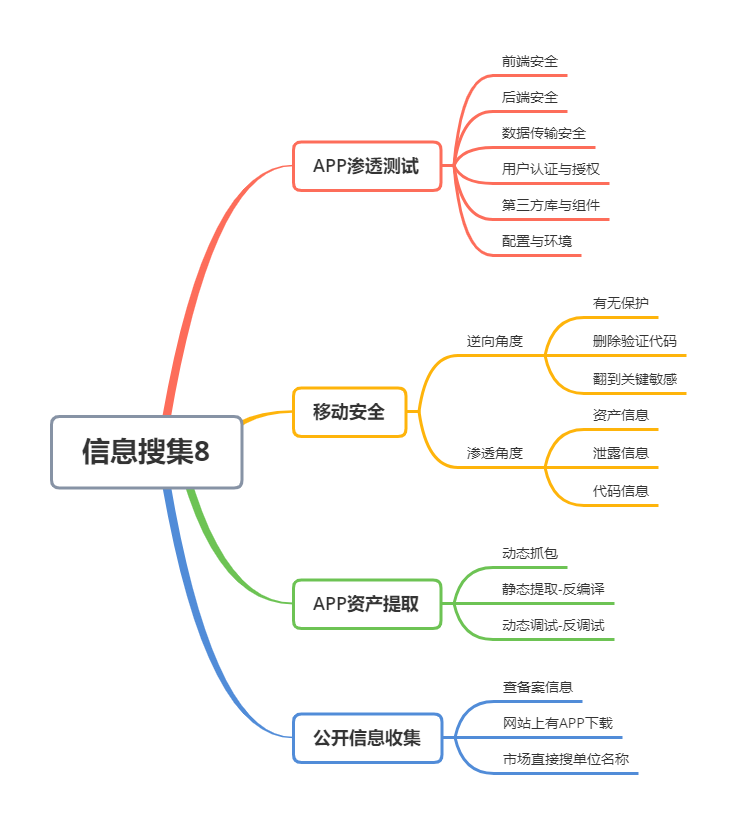
- 前端安全:包括界面交互、输入验证、会话管理等。
- 后端安全:包括API接口、数据库交互、业务逻辑等。
- 数据传输安全:包括数据传输过程中的加密、签名、完整性校验等。
- 用户认证与授权:包括登录、注册、权限分配、会话管理等。
- 第三方库与组件:包括使用的第三方库、SDK、插件等的安全性和稳定性。
- 配置与环境:包括APP的配置文件、环境变量、日志管理等。
移动安全
逆向角度
有无保护:源码修改打包HOOK
删除验证代码: 证书 代理 抓包
删除验证代码: 破解版(突破会员制度等)
翻到密钥、接口、密码等关键敏感
渗透角度
APP:架构资产-表现,源码,调试逻辑
web:域名 cms api接口 web安全问题
ip: 端口 服务 web服务(见上) 数据库 中间件 等服务测试
API: 接口 测试
逻辑安全问题
通过获取App配置、数据包,去获取url、api、osskey、js等敏感信息。
- 资产信息-IP 域名 网站 -转到对应Web测试 API接口测试 服务测试
- 泄露信息-配置key 资源文件 – key(osskey利用,密钥配置等)
- 代码信息-代码安全 HOOK绕过限制(证书,代理,脱壳等)- 逆向相关
APP资产提取
动态抓包
Burpsuite+Reqable
参考抓包技术
技术优点:没有误报
技术缺点:无法做到完整
静态提取-反编译
技术优点:数据较为完整
技术缺点:注意有无加壳,有很多无用的资产、部分搜索拼接的域名资产会找不到
- APKDeepLens收集APP的权限、组件信息、IP、Secret。 https://github.com/d78ui98/APKDeepLens
- APKLeaks工具,用于检查APK文件中的硬编码URL、API密钥等敏感信息。 https://github.com/dwisiswant0/apkleaks
- AppInfoScanner对Android、iOS、WEB多场景应用进行信息扫描,收集IP、URL、Server、CDN等信息。 https://github.com/kelvinBen/AppInfoScanner
动态调试-反调试
技术优点:HOOK可解决不能抓包不能代理等情况,搞逆向的人能看到实时的app调用链等
技术缺点:部分APP有反调试等无法做到完整
MobSF是一种自动化的移动应用(Android/iOS/Windows)静态和动态分析的测试,恶意软件分析和安全评估框架。
https://github.com/MobSF/Mobile-Security-Framework-MobSF
公开信息收集
通过搜索引擎、社交媒体、应用商店等渠道,收集目标APP信息,如APP名称、版本、开发者、下载量等。名称获取APP信息(爱企查/小蓝本/七麦/点点)
- 查备案信息
- 网站上有APP下载
- 市场直接搜单位名称
爱企查:https://aiqicha.baidu.com/
小蓝本:https://www.xiaolanben.com/
本节知识点 & 思维导图
信息收集-APP应用-公开信息-知识产权&开发者定位
信息收集-APP应用-资产信息-抓包&静态提取&动态调试