前提条件
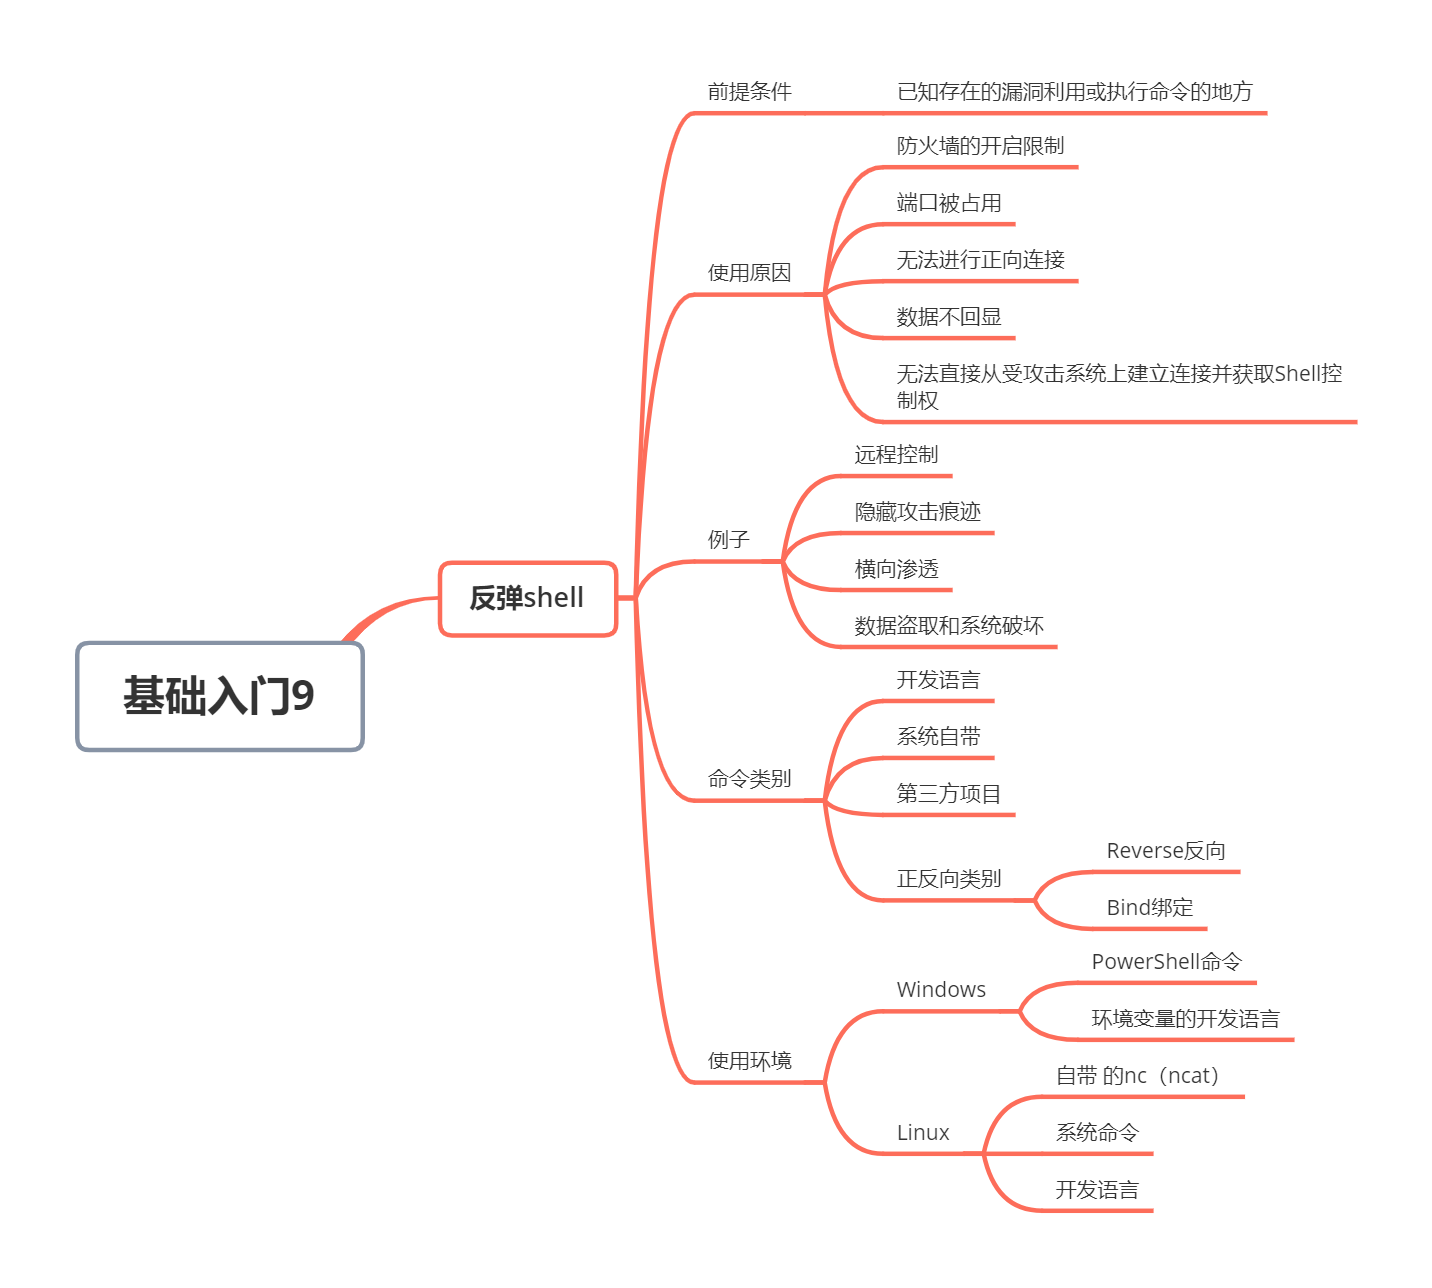
反弹Shell的前提条件:已知存在的漏洞利用或执行命令的地方
为什么要反弹Shell?
往往由于很多因素如:防火墙的开启限制,端口被占用,无法进行正向连接,数据不回显,攻击者可能无法直接从受攻击系统上建立连接并获取Shell控制权时。
反弹Shell例子
远程控制
通过反弹shell,攻击者可以远程控制目标系统,执行各种命令和操作,获得对目标系统的完全控制权限。
隐藏攻击痕迹
通过反弹shell,攻击者可以在目标系统上执行命令,而不需要直接与目标系统进行交互。这样可以减少被发现的风险,同时也可以更好地隐藏攻击者的身份和攻击行为。
横向渗透
一旦攻击者成功反弹shell并获得目标系统的访问权限,他们可以进一步横向渗透,即在网络中移动并攻击其他系统,以获取更多的敏感信息或控制权。
数据盗取和系统破坏
通过反弹shell,攻击者可以获取目标系统上的敏感数据,并且可以操纵系统以造成损害,例如删除文件、破坏系统配置等。
反弹Shell命令类别
开发语言
系统环境变量开发环境,如bash,nc,curl,telnet……
系统自带
系统支持的系统命令调用,如Java,Python,PHP……
第三方项目
利用远程下载命令后调用,如MFS.HoaxShell……
正反向类别
- Reverse反向:目标 → 攻击者,攻击者监听
- Bind绑定:攻击者 → 目标,目标监听
使用环境
Windows<–>Linux
- Windows上基本就PowerShell命令可以反弹,再就是环境变量的开发语言
- Linux上默认自带的nc(ncat),系统命令,开发语言等基本大部分都可反弹
反弹Shell在线生成
渗透命令
在线参考:
文件下载:
本节知识点&思维导图
反弹Shell-项目&命令&语言等
系统渗透命令-网络&文件&操作等