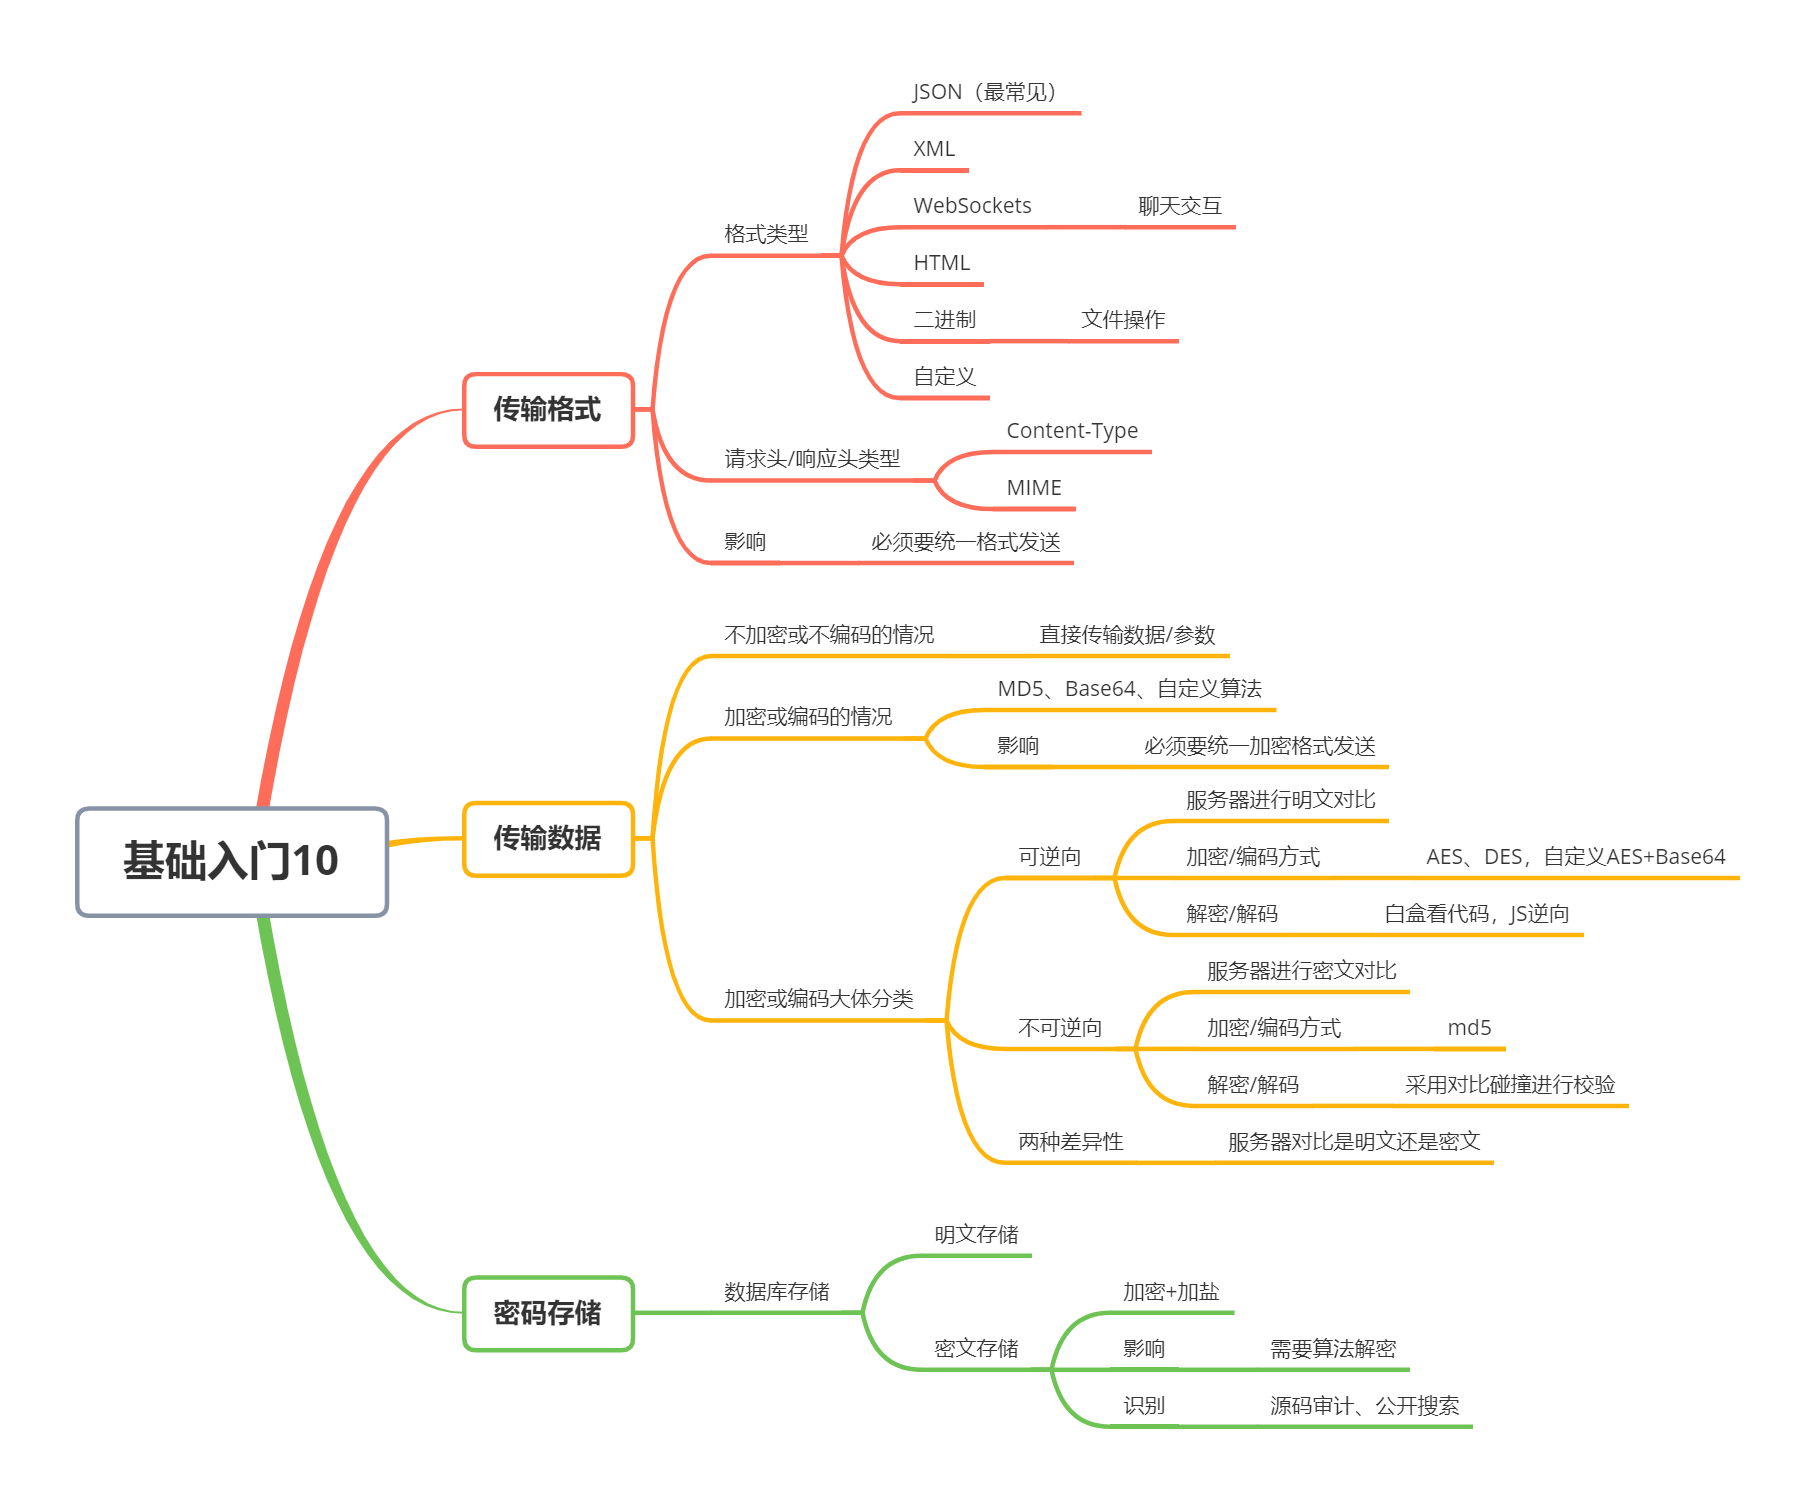
传输格式
格式类型
- JSON(最常见)
- XML
- WebSockets 聊天交互较常见,类似于打电话(豆包等应用),走专门的协议,一般测试身份验证相关漏洞
ws://→ 普通 WebSocket,类似 HTTPwss://→ 加密 WebSocket,类似 HTTPS https://zhuanlan.zhihu.com/p/712032652 - HTML
- 二进制 常见于下载文件和解析文件时(文件操作)
- 自定义 自己规定的格式
详解:https://cloud.tencent.com/developer/article/1917215
请求头/响应头类型
Content-Type 与 MIME :https://www.cnblogs.com/wanglei1900/p/17177303.html
影响
安全后渗透测试必须要统一格式发送
传输数据
不加密或不编码的情况
/detail.php?id=5 //接收到id=5带入到数据处理逻辑加密或编码的情况
例:MD5、Base64、自定义算法
影响:安全后渗透测试必须要统一加密格式发送
/detail.php?id=NQ== //接收到id=5带入到数据处理逻辑之前一般会有解密或解码的过程同理,数据包里的相关参数进行加密或编码后也需要搞清是什么算法(识别解密涉及js逆向等),爆破等需要以统一的加密格式发送
加密或编码大体分类
可逆向
可逆向的加密、可逆向的编码较多:服务器进行明文对比
AES、DES,自定义AES+Base64 -> 白盒看代码,JS逆向等
不可逆向
也有不可逆向的:服务器进行密文对比
md5,md5+salt -> 撞库,采用对比碰撞进行校验
两种差异性
服务器对比是明文还是密文
密码存储
明文存储
密文存储
MD5+salt(加盐),数据库存储:-ZBlog&Dz
SHA1/256+salt:-Win&Linux
AES/DES:-MSSQL&MYSQL
影响:安全后渗透测试必须要做到算法解密
如何识别算法:网上公开搜索、源码审计
本节知识点&思维导图
传输格式&数据-类型&编码&算法
密码存储&混淆-不可逆&非对称性